Selama lebih dari satu dekade, ekosistem keamanan siber global beroperasi di atas sebuah kesepakatan ekonomi terselubung: perusahaan teknologi menyediakan hadiah uang untuk setiap celah keamanan yang ditemukan, peneliti independen berburu kelemahan kode, dan imbalan finansial menjembatani jurang antara altruisme komunitas serta godaan eksploitasi di pasar gelap. Platform seperti HackerOne dan Bugcrowd mengubah pelaporan kerentanan yang bertanggung jawab menjadi industri bernilai jutaan dolar, sementara raksasa teknologi mendirikan program khusus guna membentengi infrastruktur digital publik. Fondasi dari seluruh model ini bertumpu pada premis ekonomi yang sangat sederhana: menemukan kerentanan asli membutuhkan keahlian manusia yang mendalam, menulis bukti konsep eksploitasi itu mahal, dan memverifikasi laporan adalah filter yang terukur bagi tim pengembang berpengalaman.
Sepanjang delapan belas bulan terakhir, kecerdasan buatan generatif memorak-porandakan seluruh perhitungan ekonomi tersebut.
Pada 1 Oktober 2026, Google secara diam-diam membekukan pelaporan kerentanan produk pada program unggulannya, Open Source Software Vulnerability Rewards Program (OSS VRP). Program yang menaungi proyek-proyek open source paling krusial di dunia—termasuk bahasa pemrograman Go, Angular, Bazel, Protocol Buffers, dan sistem operasi Fuchsia—resmi dihentikan sementara setidaknya hingga kuartal pertama tahun 2027. Alasan resmi yang dipublikasikan di portal Google Bug Hunters dan dikonfirmasi luas oleh komunitas keamanan pada 5 Oktober 2026 terdengar sangat lugas: lonjakan masif kiriman otomatis yang sebagian besar tidak valid sama sekali.
Langkah mundur Google bukanlah peristiwa tunggal yang terisolasi, melainkan puncak dari keruntuhan sistemik di seluruh industri. Pada Januari 2026, Daniel Stenberg, pencipta dan pengelola utama proyek cURL, resmi menutup program bug bounty cURL di HackerOne setelah tujuh tahun berjalan dan membayarkan lebih dari 100.000 dolar Amerika Serikat, akibat serbuan tak henti-hentinya laporan halusinasi buatan AI yang menguras kesehatan mental para pengelola. Pada pertengahan September 2026, Intel menghapus seluruh hadiah finansial dari portal Intigriti miliknya, mengubah sayembara berhadiah hingga 100.000 dolar menjadi sekadar kotak masuk pelaporan sukarela tanpa imbalan uang. Di ekosistem kernel Linux, pengelola cabang stabil Greg Kroah-Hartman mengungkapkan bahwa penugasan CVE telah melonjak melampaui 1.500 dan bergerak menuju 2.000 per siklus rilis, didorong oleh bot pemindai statis AI yang membanjiri antrean kurasi dengan peringatan sepele dan halusinasi murni.
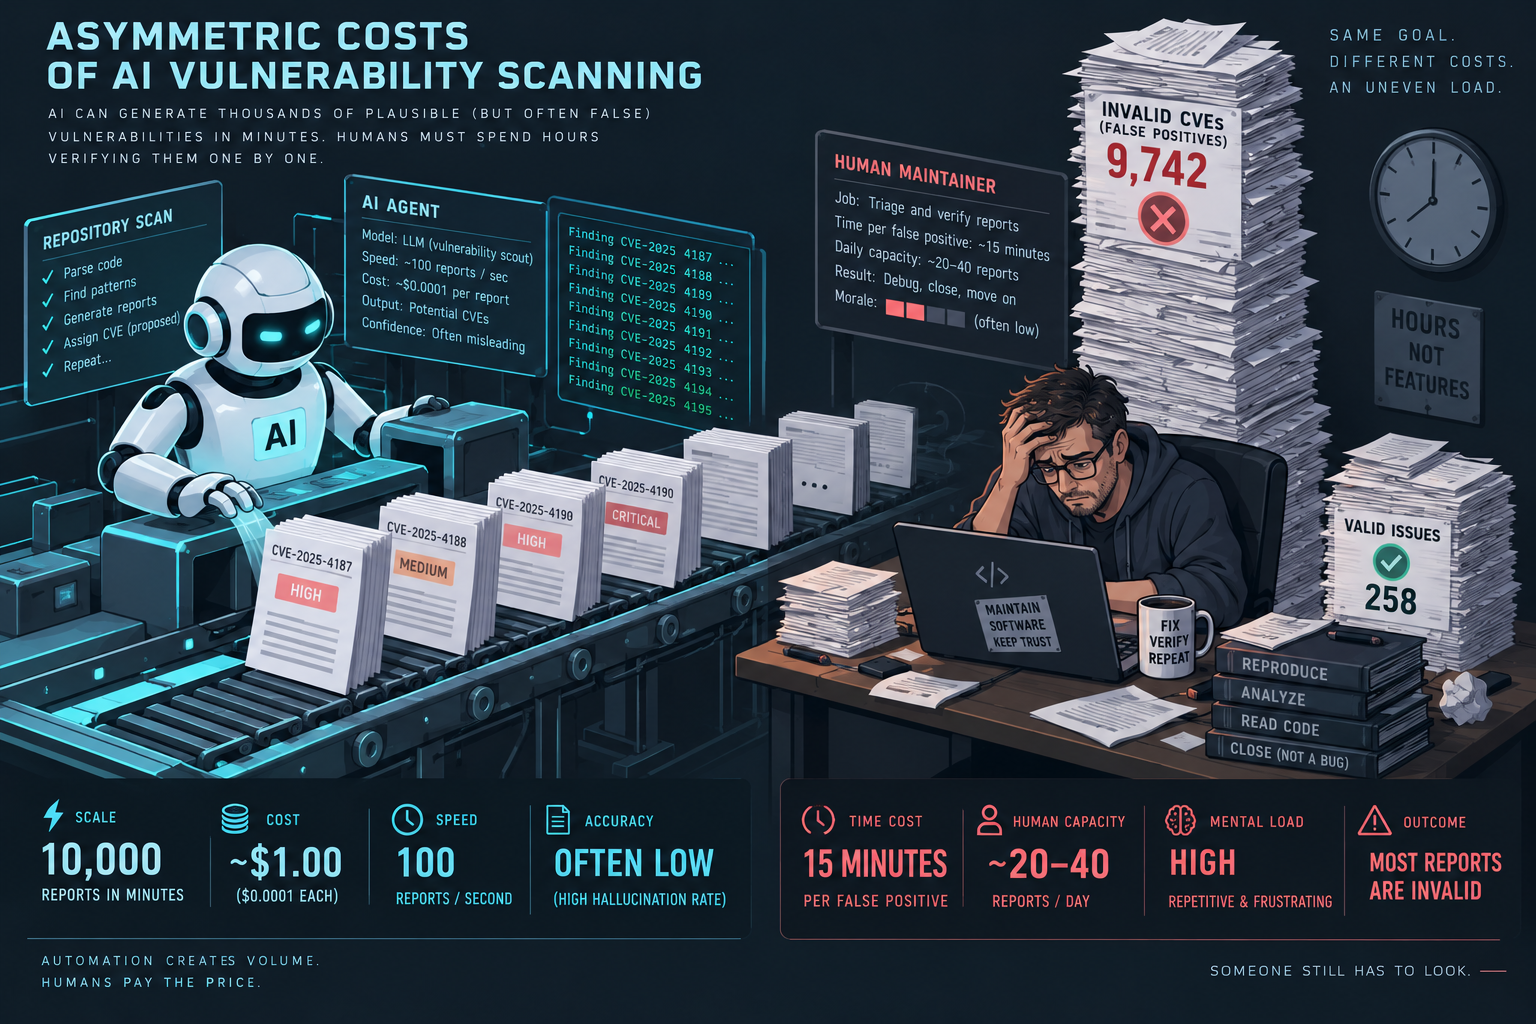
Ekonomi bug bounty tidak runtuh karena para peneliti kehilangan kepiawaian atau karena perangkat lunak tiba-tiba bebas dari cacat. Sistem ini tumbang karena model bahasa besar (LLM) menekan biaya pembuatan laporan kerentanan yang terformat rapi dan terdengar meyakinkan hingga mendekati nol rupiah, sementara biaya untuk memverifikasi klaim tersebut tetap terkunci pada waktu kerja manusia yang langka dan mahal. Ketika biaya membuat spam nyaris gratis sementara biaya kurasi tetap tinggi, sistem terbuka menghadapi tragedi kepemilikan bersama (tragedy of the commons) yang tidak seimbang.
🚨 Anatomi Laporan Keamanan Buatan AI
Untuk memahami mengapa Google, Intel, dan para pengelola open source independen mulai meninggalkan imbalan uang bagi pelaporan kerentanan, kita harus membedah struktur manipulatif dari laporan keamanan buatan AI modern.
Sebelum model bahasa besar merajalela, spam dalam program bug bounty sangat kasar dan mudah disortir. Tim keamanan umumnya berhadapan dengan luapan log fuzzing mentah, hasil pemindaian pemindai kerentanan web otomatis, atau muatan uji yang gagal dikompilasi. Analis kurasi junior atau penyaring otomatis berbasis aturan dapat menolak sembilan puluh persen kiriman tersebut dalam hitungan detik berdasarkan pemeriksaan sintaksis atau hilangnya jejak crash memori.
AI generatif membalikkan dinamika tersebut dengan menguasai retorika formal keamanan siber. Laporan modern yang dihasilkan AI hadir dengan struktur dokumen yang sempurna. Dokumen tersebut memuat ringkasan eksekutif yang ditulis dengan gaya bahasa rekayasa meyakinkan, skor Common Vulnerability Scoring System (CVSS 3.1) yang dihitung presisi hingga desimal, model ancaman terperinci yang menguraikan bagaimana penyerang jarak jauh tanpa autentikasi dapat mengeksekusi kode berbahaya, serta panduan reproduksi langkah demi langkah yang dilengkapi potongan perintah bash dan permintaan cURL tiruan.
Yang paling berbahaya, laporan tersebut merajut rujukan kode nyata. Model bahasa mengekstrak nama fungsi aktual dari repositori publik GitHub, mengutip pola manajemen memori asli dalam C++ atau Go, dan menyertakan hash commit terbaru. Di mata seorang analis yang harus menyortir antrean lima puluh tiket sebelum jam makan siang, laporan semacam itu tampak tidak ada bedanya dengan temuan seorang penguji penetrasi profesional.
⚖️ Asimetri Ekonomi dalam Verifikasi Kerentanan
Kepalsuan fatal tersebut baru terungkap ketika seorang insinyur sistem berpengalaman meluangkan waktu untuk memverifikasi klaim tersebut. Fungsi yang disebutkan memang benar-benar ada di dalam kode sumber, tetapi fungsi itu hanya digunakan pada modul pengujian internal yang tidak pernah dikompilasi ke dalam paket produksi. Celah luapan penyangga (buffer overflow) yang diklaim memang tampak masuk akal secara teoretis, namun lapisan framework di atasnya telah membersihkan panjang input tiga tumpukan fungsi sebelumnya. Kondisi perebutan data (race condition) yang digambarkan terdengar logis, tetapi arsitektur penguncian thread sistem operasi membuat jalur eksekusi tersebut mustahil terjadi secara fisik.
Memverifikasi kerentanan siluman ini menuntut seorang insinyur untuk menarik branch kode, mengonfigurasi lingkungan build yang spesifik, membaca ratusan baris kode pendukung, merekonstruksi lingkungan di bawah debugger, dan menyusun sanggahan teknis terperinci yang menjelaskan mengapa klaim itu keliru. Seorang pemburu hadiah yang malas atau berniat buruk dapat menyuruh model AI meracik seratus tiket serupa untuk sepuluh proyek open source berbeda dalam lima menit dengan biaya token kurang dari lima puluh ribu rupiah. Tim rekayasa yang bertahan harus mengorbankan puluhan jam kerja insinyur senior hanya untuk membuktikan bahwa seluruh tiket tersebut adalah omong kosong.
Ketika Daniel Stenberg mengevaluasi bulan-bulan terakhir program bug bounty cURL, ia mencatat bahwa tingkat konfirmasi historis—yang selama lima tahun bertahan stabil di kisaran lima belas persen—anjlok di bawah lima persen sepanjang tahun 2025. Lebih dari sembilan puluh lima persen kiriman adalah halusinasi atau klaim yang dibesar-besarkan dengan itikad buruk. Ketika sembilan puluh lima dari setiap seratus laporan adalah kesia-siaan murni, program bug bounty berhenti berfungsi sebagai benteng pertahanan dan bermutasi menjadi serangan penolakan layanan (denial of service) terhadap konsentrasi para pengembang.
📉 Google Menarik Rem Darurat OSS VRP
Program Open Source Software Vulnerability Rewards Program milik Google bukanlah inisiatif sembarangan; ini adalah simbol komitmen raksasa teknologi dalam menopang perangkat lunak publik. Diluncurkan pada Agustus 2022 di bawah naungan bughunters.google.com, OSS VRP menawarkan hadiah berjenjang mulai dari 100 dolar hingga 31.337 dolar bagi penemuan kerentanan kritis pada repositori open source milik Google beserta rantai ketergantungannya.
Program ini dirancang untuk menjawab kerentanan struktural yang sudah lama menghantui infrastruktur digital modern: raksasa komputasi awan sangat bergantung pada basis kode open source, namun para pengembang yang merawat kode tersebut sering kali tidak memiliki dukungan keamanan korporat. Dengan mendanai audit eksternal untuk proyek-proyek penting seperti Golang, Angular, Bazel, dan Fuchsia, Google menciptakan insentif ekonomi yang sehat bagi para peneliti papan atas untuk memeriksa fondasi komputasi dunia.
Namun realitas operasional program tersebut retak sepanjang tahun 2026. Pada 1 Oktober 2026, pengelola Google Bug Hunters merevisi aturan resmi OSS VRP dan mengeluarkan pengumuman resmi kepada komunitas:
- Pelaporan Kerentanan Produk Dihentikan Sementara: Google resmi menolak seluruh kiriman kerentanan produk untuk program OSS VRP setidaknya hingga kuartal pertama tahun 2027.
- Cakupan Pembekuan: Penghentian ini menyasar langsung pelaporan bug pada kode sumber Go, Angular, Bazel, Protocol Buffers, dan repositori produk terkait.
- Jalur yang Tetap Terbuka: Google tetap membuka pelaporan kerentanan rantai pasok (supply chain), yang memberikan hadiah hingga 31.337 dolar untuk temuan kebocoran kredensial repositori, manipulasi pipeline CI/CD, atau kompromi artefak build.
- Pemisahan Lingkup Cloud dan Korporat: Kerentanan yang berdampak pada repositori open source Google Cloud atau layanan komersial Alphabet tetap diproses di bawah aturan program VRP masing-masing yang terpisah.
- Laporan Sebelum 1 Oktober Dihormati: Semua laporan kerentanan produk yang masuk sebelum batas waktu 1 Oktober akan tetap dikurasi dan dibayarkan sesuai ketentuan reward yang berlaku sebelumnya.
Alasan resmi yang disampaikan Google sangat transparan: lonjakan signifikan dalam kiriman otomatis yang sebagian besar tidak valid. Kendati Google memiliki beberapa alat penyaring keamanan otomatis dan analisis statis tercanggih di planet ini, sistem mereka tidak mampu lagi menahan gelombang laporan sintetis yang terdengar meyakinkan tanpa mengorbankan waktu tim rekayasa inti yang bertanggung jawab mengembangkan Go dan Angular.
🐧 Realitas 40 Juta Baris Kode di Kernel Linux
Krisis kurasi manual di bawah tekanan otomatisasi tidak hanya melanda pustaka aplikasi tingkat pengguna dan framework antarmuka web. Sistem operasi yang menggerakkan infrastruktur komputasi dunia juga mengalami benturan struktural yang serupa.
Pada konferensi teknis Kernel Recipes 2026, pengelola cabang stabil Linux Greg Kroah-Hartman memaparkan data yang mengguncang komunitas rekayasa sistem. Sepanjang masa operasional seri Linux 6.x, proyek kernel Linux rata-rata mencatat dan menambal sekitar 500 Common Vulnerabilities and Exposures (CVE) per siklus rilis stabil.
Memasuki paruh awal tahun 2026, angka tersebut melonjak drastis di luar kendali:
- Linux 7.0: Menembus angka 1.000 CVE dalam satu siklus rilis.
- Linux 7.2: Melampaui 1.500 CVE per siklus rilis.
- Proyeksi Linux 7.3: Berada di jalur untuk menyentuh atau melampaui 2.000 CVE per siklus rilis.
Lonjakan eksponensial ini terjadi bukan karena kualitas penulisan kode kernel mendadak merosot tajam, bukan pula karena Linux tiba-tiba empat kali lipat lebih rapuh dalam semalam. Fenomena ini terjadi karena agen AI otomatis, skrip pemindai statis, dan makelar kerentanan komersial mulai memindai basis kode kernel Linux yang mencapai lebih dari 40 juta baris secara membabi buta.
Selama 35 tahun pengembangan berkelanjutan, kernel Linux menampung dukungan untuk ribuan arsitektur lawas, standar periferal usang, dan driver bus industri khusus. Jutaan baris kode C ada semata-mata untuk mengoperasikan perangkat keras manufaktur era akhir 1990-an yang mungkin hanya tersisa di segelintir pabrik tua. Ketika alat pemindai statis berbasis AI menyisir sudut-sudut berdebu ini, sistem otomatis tersebut dengan mudah menemukan ratusan ketiadaan pemeriksaan pointer null, kondisi perebutan data teoretis, dan anomali alokasi memori yang tidak biasa.
Sebagian kecil dari temuan ini memang merupakan cacat nyata. Sepanjang tahun 2026, beberapa catatan CVE Linux secara resmi memberikan apresiasi kepada pemindai statis berbantuan AI yang berhasil mengidentifikasi masalah sinkronisasi memori halus, yang kemudian diverifikasi dan diperbaiki oleh insinyur Intel Product Security. Namun mayoritas mutlak temuan otomatis tersebut hanyalah kebiasaan penulisan kode yang tidak berbahaya, jalur penanganan kesalahan yang mustahil tercapai dalam eksekusi nyata, atau peringatan kosmetik yang dilebih-lebihkan statusnya menjadi ancaman kritis oleh algoritma pelaporan.
🌊 Tsunami Administrasi yang Melumpuhkan Maintainer
Karena proyek kernel Linux memutuskan untuk bertindak sebagai CVE Numbering Authority (CNA) mandiri guna mencegah perusahaan keamanan luar memanipulasi pengumuman bug yang belum tertambal untuk kepentingan publisitas, para pengelola kernel mengambil kebijakan: bila ragu, terbitkan CVE dan dorong perbaikannya ke hulu. Ketika kebijakan defensif ini bertemu dengan pemindai AI massal, terciptalah lingkaran setan. Para pengelola kewalahan dalam pusaran administrasi, dipaksa berdebat dan menguji apakah anomali pointer yang ditemukan bot AI pada driver kartu suara usang dari tahun 1998 layak menyandang status peringatan keamanan global.
Beban psikologis dan fisik yang ditanggung para pengelola sangat berat. Seperti yang ditegaskan Kroah-Hartman, komunitas pengelola berada di titik batas kemampuan kognitif mereka. Pengembang kernel senior kehabisan energi bukan karena memecahkan algoritma penjadwalan proses yang rumit, melainkan karena menghabiskan malam-malam mereka membantah laporan sampah otomatis yang dikirim pemburu lencana portofolio.
Ketika pengembang menghabiskan bandwidth kognitif mereka untuk meninjau laporan kerentanan beritikad buruk, pemeliharaan infrastruktur inti terhenti. Perbaikan keamanan untuk subsistem berdampak tinggi harus bersaing memperebutkan perhatian melawan ratusan laporan otomatis yang mengklaim overflow integer teoretis dalam arsitektur yang tidak dikompilasi. Ekosistem open source menjadi padat, lambat, dan rentan terhadap kelelahan pengelola.
🏢 Intel Menutup Hadiah Uang di Platform Intigriti
Sementara Google membekukan penerimaan laporan kerentanan produk guna menata ulang mekanisme evaluasi, raksasa semikonduktor Intel mengambil langkah yang lebih radikal: mematikan kran uang sepenuhnya.
Selama hampir satu dekade, Intel mengoperasikan salah satu program sayembara kerentanan perangkat keras paling bergengsi di dunia. Dikelola melalui platform Intigriti, sayembara Intel menawarkan imbalan mulai dari 500 dolar untuk masalah kecil hingga 100.000 dolar untuk temuan kerentanan mikroarsitektur, firmware, dan hypervisor tingkat kritis.
Program ini diakui secara luas sebagai salah satu pilar penopang keamanan hardware modern. Pada tahun 2020, Intel secara terbuka melaporkan bahwa 105 dari 231 CVE yang ditangani di seluruh katalog produknya—hampir setengah dari seluruh perbaikan keamanan—berasal dari laporan peneliti eksternal. Antara akhir 2024 hingga Oktober 2025, Intel bahkan memperluas cakupan program hingga mencakup layanan cloud dan perangkat lunak platform open source.
Namun pada pertengahan September 2026, komunitas peneliti dikejutkan oleh pembaruan mendadak di laman Intigriti milik Intel. Papan sayembara lama berstatus ditangguhkan, dan digantikan oleh program pelaporan baru dengan satu perubahan mendasar: tabel imbalan uang dihapus tanpa sisa.
Panduan program yang baru menyatakan secara gamblang: ini adalah program pengungkapan yang bertanggung jawab tanpa hadiah uang (responsible disclosure program without bounties). Para peneliti tetap memiliki saluran aman untuk melaporkan kelemahan hardware, backdoor firmware, atau cacat kriptografi, namun Intel tidak lagi memberikan kompensasi finansial dalam bentuk apa pun.
Intel tidak menerbitkan rilis resmi yang membedah alasan di balik perubahan kebijakan ini. Namun para peneliti keamanan yang memahami operasional kurasi mereka mengungkapkan bahwa tim analis Intel lumpuh di bawah ribuan laporan spekulatif mengenai kebocoran saluran samping mikroarsitektur dan jejak fuzzing otomatis yang digerakkan oleh prompt AI tanpa pengujian fisik pada silikon nyata. Alih-alih terus membakar jutaan dolar untuk membiayai tim kurasi yang memeriksa tumpukan klaim sintetis, Intel memilih melenyapkan magnet uangnya sekaligus.
Ketika dua raksasa teknologi seperti Intel dan Google sama-sama mundur dari pemberian hadiah uang tunai untuk pelaporan kerentanan produk dalam rentang beberapa minggu, hal ini menandai bahwa model bug bounty berbasis kerumunan sukarela telah melampaui ambang batas keberlanjutan ekonominya.
🛠️ Pergeseran Strategis Menuju Model Patch Rewards
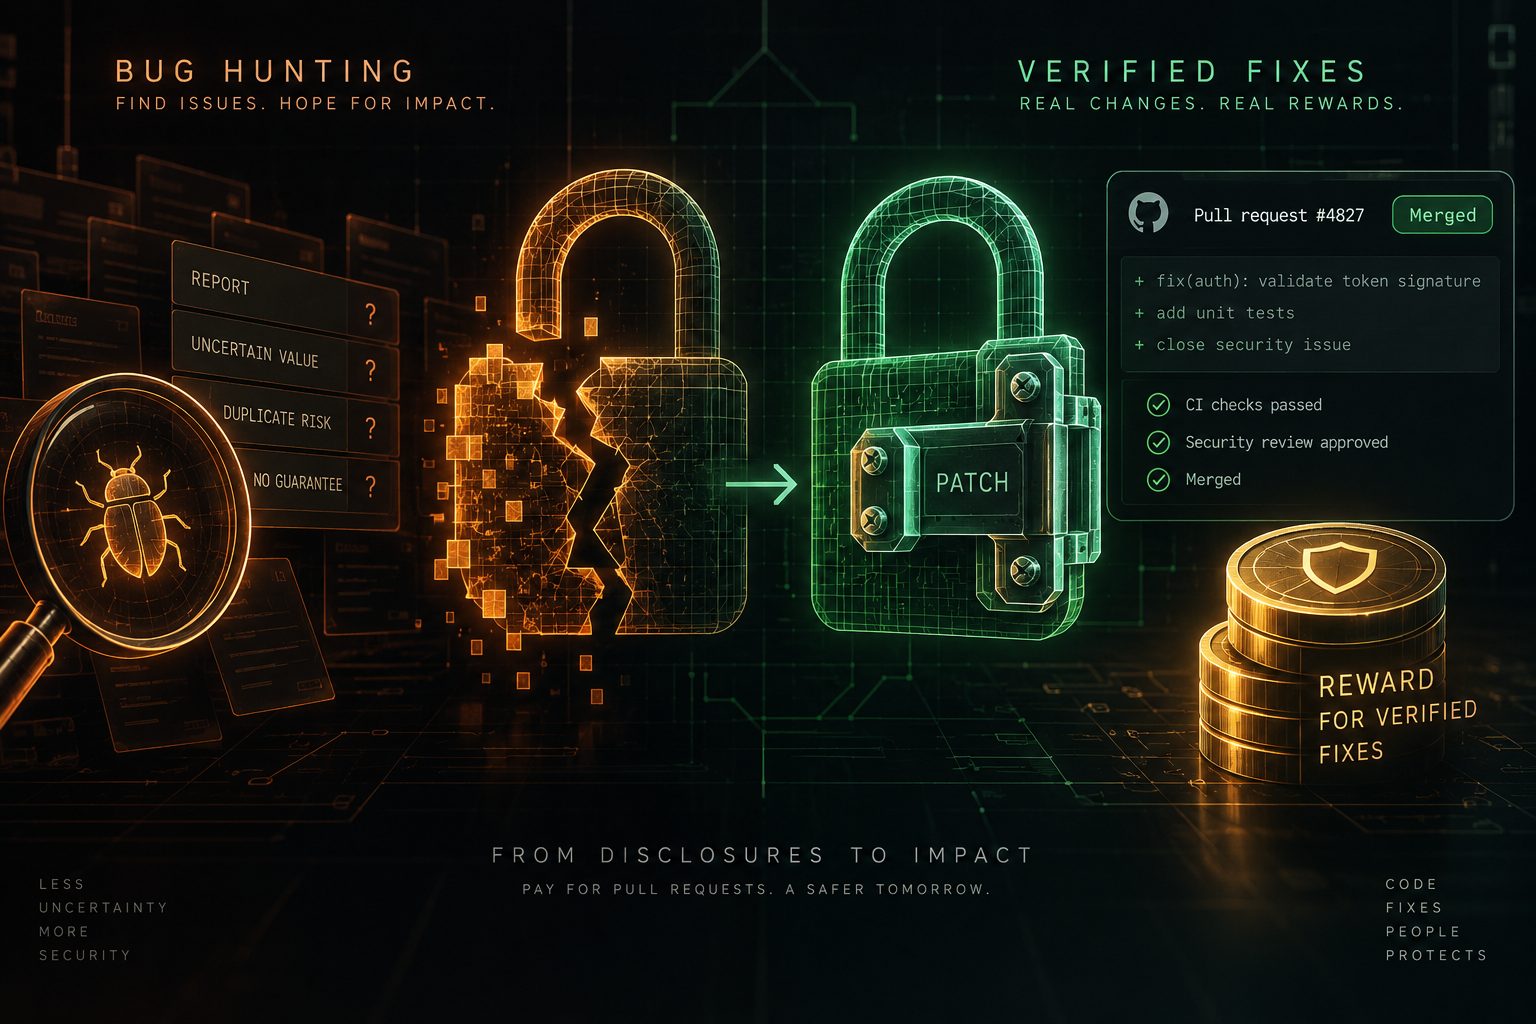
Jika membayar uang untuk laporan kerentanan menghasilkan derau yang melumpuhkan, lantas apa yang dapat menggantikan model bug bounty tradisional? Jawaban yang kini mengkristal di antara para pemimpin open source adalah pergeseran struktural: berhenti membayar klaim kerentanan di atas kertas, dan beralihlah secara eksklusif membayar kode perbaikan yang nyata dan berhasil di-merge.
Bersamaan dengan pengumuman pembekuan OSS VRP, Google memberikan arahan tegas yang patut digarisbawahi oleh seluruh komunitas keamanan: alihkan fokus penelitian ke Google Patch Rewards Program.
Inisiatif Patch Rewards menawarkan kerangka ekonomi yang berkebalikan secara fundamental:
- Menolak Laporan Teoretis: Peneliti tidak dapat sekadar mengirimkan dokumen analisis kelemahan, skenario serangan abstrak, atau langkah eksploitasi tanpa bukti kode konkret.
- Kompensasi untuk Pull Request: Google menyediakan imbalan hingga 15.000 dolar bagi kontributor yang mengirimkan patch penguatan keamanan siap produksi dan berhasil digabungkan (merged) langsung ke repositori open source terkait.
- Prioritas Keamanan Memori: Guna memberantas kelas kerentanan tertentu secara sistematis, Google memberikan pengganda hadiah bernilai tinggi bagi kontribusi yang memigrasikan komponen kritis ke bahasa aman-memori seperti Rust atau membangun harness fuzzing komprehensif melalui OSS-Fuzz.
Kekuatan utama dari model Patch Rewards terletak pada kemampuannya memanfaatkan otomatisasi rekayasa perangkat lunak yang sudah ada guna melumpuhkan serbuan spam AI:
Alur Pelaporan Kerentanan Tradisional (Lumpuh oleh AI):
[Peneliti / Bot AI] → [Klaim Cacat Terdengar Nyata] → [Insinyur Kurasi Manusia]
• Biaya Pembuatan: Rp 300 (Token API)
• Biaya Kurasi: Rp 2.500.000 (Waktu Insinyur Senior)
• Dampak: Penolakan Layanan Kognitif Sistemik

Alur Patch Rewards (Dilindungi oleh CI/CD):
[Kontributor / Alat AI] → [Pull Request Berisi Kode] → [Pipeline Otomatis CI]
• Pipeline CI menjalankan ratusan build, unit test, dan linter secara otomatis.
• Kode halusinasi gagal kompilasi seketika; waktu manusia tidak tersita sama sekali.
• Patch Lolos & Di-merge → [Review Manusia setelah tes hijau] → [Hadiah Dibayar]
Ketika seorang kontributor mengajukan pull request ke cURL, Go, atau kernel Linux, kiriman tersebut tidak langsung menyita perhatian insinyur manusia. Kiriman itu seketika masuk ke dalam pipeline continuous integration (CI) otomatis. Kode tersebut langsung dikompilasi di berbagai sistem operasi, diperiksa oleh linter statis deterministik, diuji terhadap ribuan skenario regresi, dan diuji di bawah pengawas sanitasi memori.
Jika sebuah alat AI menghasilkan patch halusinasi yang memanggil API non-eksisten, memicu konversi tipe data yang salah, atau merusak semantik memori, pull request tersebut akan gagal pada tahap CI dalam hitungan tiga menit. Pengelola manusia tidak perlu membaca baris kodenya sama sekali. Gerbang otomatisasi menyingkirkan sampah sintetis tersebut sebelum satu menit pun perhatian manusia terbuang.
🧭 Masa Depan Arsitektur Pertahanan Open Source
Mundurnya Google, Intel, dan cURL dari sayembara pelaporan kerentanan konvensional bukan pertanda bahwa perangkat lunak open source sedang ditinggalkan tanpa perlindungan. Peristiwa ini justru menandai berakhirnya era romantis yang naif, ketika pertahanan keamanan siber diserahkan begitu saja kepada ekonomi pertunjukan (gig economy) global yang anonim dan tanpa regulasi.
Menatap tahun 2027 dan seterusnya, arsitektur keamanan ekosistem perangkat lunak publik sedang bertransformasi melalui empat pilar mendasar:
Pertama, verifikasi identitas dan reputasi berjenjang akan menjadi syarat mutlak dalam pelaporan celah keamanan. Akun anonim yang baru dibuat beberapa jam sebelumnya tidak akan lagi diizinkan melayangkan laporan kerentanan berhadiah uang. Platform akan mewajibkan pengikatan identitas kriptografis, verifikasi afiliasi institusi riset yang sah, atau skema jaminan reputasi di mana pengirim yang berulang kali menyetor laporan palsu akan kehilangan hak akses pelaporan secara permanen.
Kedua, komunitas open source akan menegakkan batas yang tegas dan mengikat terhadap pengiriman laporan sintetis tanpa pengujian. Proyek-proyek perangkat lunak akan memperbarui kebijakan pengungkapan keamanan mereka, menetapkan bahwa menyetor laporan buatan AI tanpa verifikasi mandiri yang terbukti merupakan tindakan sabotase beritikad buruk yang berujung pada pemblokiran akun dan daftar hitam komunitas secara terbuka.
Ketiga, pendanaan keamanan akan dikonsolidasikan pada infrastruktur pengujian otomatis yang berkelanjutan. Ketimbang menghamburkan uang demi memburu lubang memori satu per satu, sumber daya finansial dialihkan untuk memperkuat platform pengujian otomatis deterministik seperti OSS-Fuzz milik Google, mesin verifikasi formal, dan penegakan keamanan memori di tingkat kompiler. Membasmi seluruh kelas kerentanan di tingkat bahasa pemrograman—seperti adopsi bahasa aman-memori untuk sistem baru—memberikan imbal hasil perlindungan yang jauh lebih tinggi daripada membayar hadiah untuk ribuan kebocoran pointer individual.
Terakhir, perusahaan komersial pemakai open source harus memikul tanggung jawab nyata dengan mendanai para pengelola proyek secara langsung. Selama dua dekade, raksasa teknologi bernilai triliunan dolar menikmati efisiensi ekonomi luar biasa dari pustaka open source yang dirawat oleh para sukarelawan di waktu luang mereka. Program bug bounty sering kali hanya menjadi pemanis hubungan masyarakat yang murah: membagikan beberapa ribu dolar kepada peneliti luar sembari mengabaikan kebutuhan operasional para pengelola repositori intinya.
Ketika Google membekukan penerimaan kerentanan produk pada program OSS VRP, raksasa internet tersebut menyampaikan pesan tegas tentang batas kemampuan manusia menghadapi teks sintetis tanpa akhir. Gelombang sampah otomatis yang meruntuhkan meja kurasi bukanlah sebuah kecelakaan, melainkan konsekuensi logis dari model ekonomi yang memberi insentif pada klaim di atas kertas ketimbang perbaikan nyata. Dengan menutup pintu bagi derau spekulatif dan memusatkan kompensasi pada kode perbaikan yang terbukti, industri teknologi dapat menjaga kewarasan para pengelolanya, mempertahankan integritas infrastruktur digital dunia, dan membangun internet yang dibentengi oleh rekayasa nyata, bukan ilusi otomatisasi.
Sumber: Aturan dan Pengumuman Google Bug Hunters OSS VRP (bughunters.google.com), Publikasi Proyek cURL oleh Daniel Stenberg (daniel.haxx.se), Prosiding Kernel Recipes 2026 dan Telemetri LKML (phoronix.com), Dokumentasi Keamanan Produk Intel di Intigriti, dan Liputan Industri The Verge (theverge.com).