Ketika roda pesawat Anda menyentuh landasan pacu di Bandara Haneda Tokyo atau Bandara Frankfurt, ritual pelancong masa kini langsung dimulai secara otomatis. Begitu bunyi denting kabin terdengar dan tanda sabuk pengaman dipadamkan, jemari Anda segera menyapu layar ponsel pintar, membuka menu pengaturan, mengaktifkan profil travel eSIM yang baru saja dibeli, lalu menunggu beberapa detik. Indikator sinyal seluler di sudut kanan atas layar beralih dari mode pencarian menjadi deretan baris sinyal penuh. Ikon jaringan 5G menyala terang berdampingan dengan logo operator telekomunikasi papan atas setempat, seperti NTT Docomo di Jepang atau Deutsche Telekom di Jerman. Di permukaan, konektivitas fisik ini terlihat sempurna tanpa cela. Sambungan gelombang radio antara antena di dalam bodi ponsel dan stasiun pemancar pangkalan raksasa di atas atap terminal bandara bekerja sesuai hukum fisika nirkabel paling mutakhir.
Namun, tepat pada detik Anda mulai menggunakan koneksi tersebut, gesekan ganjil mulai terasa mengganggu. Saat Anda membuka aplikasi navigasi peta untuk mencari peron kereta menuju pusat kota, dibutuhkan empat hingga lima detik hanya untuk menampilkan petak-petak jalur rel. Mengetuk tautan menu restoran lokal memicu jeda panjang sebelum susunan halaman web mulai dirender. Jika Anda membuka mesin pencari, laman beranda langsung beralih menampilkan aksara Hanzi tradisional atau abjad Thai, lengkap dengan tayangan iklan bersponsor dalam mata uang Dolar Hong Kong. Hal yang jauh lebih mencemaskan terjadi ketika Anda membuka aplikasi perbankan digital atau dompet elektronik utama: layar mendadak menampilkan peringatan keamanan darurat, meminta verifikasi ulang identitas, atau bahkan mengunci sesi akun Anda secara sepihak akibat aktivitas mencurigakan.
Bagi pengguna yang memegang gawai, kejanggalan ini terasa sangat membingungkan. Paket kuota internet yang dibeli secara jelas diiklankan khusus untuk kawasan Jepang atau Jerman. Layar ponsel menampilkan kekuatan sinyal seluler tertinggi. Gawai terhubung langsung ke menara telekomunikasi paling bergengsi di negara tujuan. Mengapa akses internet terasa lamban, lambat merespons, dan seolah terlempar ribuan kilometer ke wilayah geografis yang keliru?
Jawaban dari teka-teki ini tersembunyi jauh di balik gemerlap pemasaran kartu SIM digital. Anda sedang berhadapan langsung dengan salah satu realitas arsitektur paling mendasar di industri telekomunikasi global: Home-Routed Roaming. Meskipun gelombang radio Anda hanya melesat beberapa ratus meter melintasi udara terminal bandara, paket data internet Anda tidak pernah dilepaskan ke internet publik di Tokyo maupun Frankfurt. Sebaliknya, setiap bita yang dikirimkan oleh ponsel dibungkus rapi ke dalam terowongan telekomunikasi privat, diterbangkan melintasi samudra melalui kabel serat optik bawah laut ribuan kilometer jauhnya, lalu baru dilepaskan ke internet terbuka melalui gerbang paket sentral yang berlokasi di Hong Kong, Singapura, Warsawa, atau Wina.
Travel eSIM Anda baru saja mengajak seluruh data Anda menempuh perjalanan memutar sejauh 8.000 kilometer. Memahami penyebab arsitektur ini dibangun, bagaimana ia mendistorsi latensi jaringan, mengapa ia memicu alarm sistem keamanan perbankan, serta bagaimana industri seluler mulai membenahinya, akan menyingkap pipa-pipa infrastruktur tak kasatmata yang menopang kehidupan digital kita di dunia tanpa batas.
✈️ Fatamorgana Koneksi Lokal
Kekeliruan paling umum mengenai travel eSIM berakar pada kesalahpahaman antara akses gelombang radio dan rute pengiriman paket data. Ketika Anda membeli paket eSIM dari pasar digital populer seperti Airalo, Nomad, Holafly, atau Ubigi, transaksi yang disajikan kepada konsumen terlihat sangat ringkas: Anda memilih negara tujuan, menentukan kuota data yang diinginkan, lalu memindai kode QR untuk memasang profil operator ke dalam chip elemen aman perangkat.
Karena ponsel pintar langsung terhubung ke menara seluler milik operator nasional terkemuka di negara tujuan, para pengguna secara alami berasumsi bahwa mereka telah membeli konektivitas internet lokal sejati. Pada kenyataannya, entitas penjual travel eSIM tersebut hampir tidak pernah memiliki hubungan operasional langsung dengan pemilik menara seluler setempat. Mayoritas penjual travel eSIM bertindak sebagai operator jaringan virtual seluler (MVNO) atau perantara ritel yang memborong kuota roaming grosir dari konsorsium telekomunikasi internasional dan rumah kliring data lintas negara.
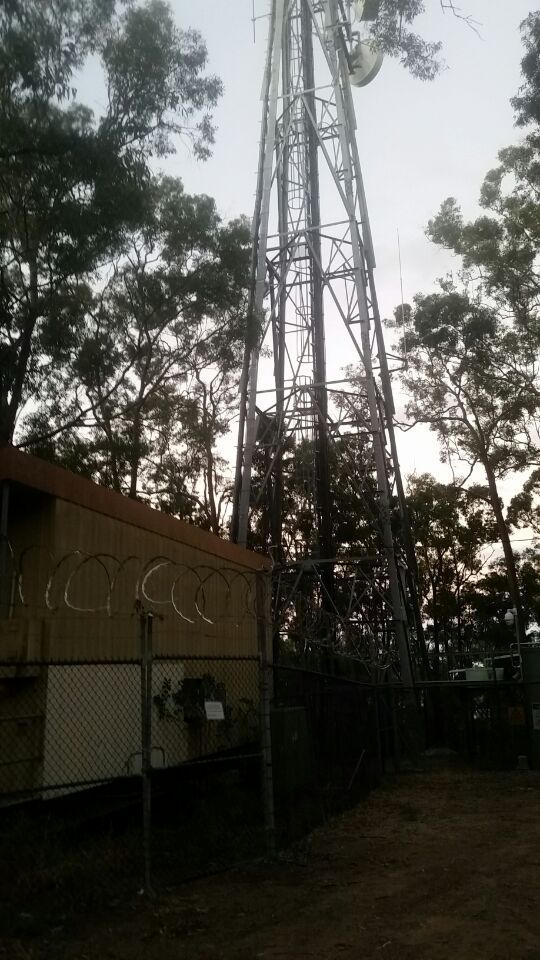
Saat gawai Anda memancarkan sinyal ke menara seluler di tempat tujuan, sambungan radio dibangun melalui apa yang diatur dalam standar 3GPP sebagai Visited Public Land Mobile Network (VPLMN) atau jaringan seluler yang dikunjungi. Menara pemancar lokal (dikenal sebagai gNodeB pada jaringan 5G) bertugas memverifikasi apakah perangkat Anda berhak memancarkan sinyal pada pita frekuensi berlisensi miliknya. Menara ini menegosiasikan alokasi frekuensi, menerapkan matriks pembentukan berkas sinyal nirkabel, dan membuka saluran radio terenkripsi.
Kendati demikian, menara pemancar lokal murni berfungsi sebagai saluran akses fisik. Menara tersebut sama sekali tidak berwenang menentukan ke mana lalu lintas internet Anda harus diarahkan. Keputusan rute sepenuhnya dipegang oleh nomor International Mobile Subscriber Identity (IMSI) yang tersimpan di dalam chip profil eSIM Anda. Rangkaian nomor IMSI memuat kode negara seluler tiga digit (MCC) serta kode jaringan seluler (MNC). Angka-angka ini menjadi tanda pengenal global yang memberi tahu seluruh jaringan telekomunikasi di dunia mengenai operator mana yang sebenarnya menerbitkan identitas digital Anda.
Apabila profil travel eSIM Anda diterbitkan melalui kemitraan grosir dengan operator telekomunikasi di Hong Kong, sistem IMSI akan membaca perangkat Anda sebagai pelanggan roaming milik operator Hong Kong tersebut, kendati kedua kaki Anda sedang berpijak di trotoar kawasan Ginza Tokyo. Berdasarkan protokol arsitektur baku yang telah mengatur roaming seluler internasional selama tiga dekade terakhir, jaringan operator lokal yang Anda tumpangi dilarang keras melepaskan data Anda ke jaringan internet domestik mereka. Operator lokal wajib mengemas seluruh data Anda ke dalam saluran transmisi khusus dan mengembalikannya ke operator induk di negara asalnya.
🔄 Menelisik Arsitektur Home-Routed Roaming
Guna memahami alur perjalanan data lintas benua ini secara mendalam, kita perlu menengok kerangka kerja arsitektur yang dirumuskan oleh 3rd Generation Partnership Project (3GPP). Di dalam spesifikasi standar seluler internasional (seperti dokumen 3GPP TS 23.401 untuk sistem 4G LTE dan TS 23.501 untuk generasi 5G), mekanisme roaming internasional dipecah ke dalam dua model operasional yang saling bertolak belakang: Local Breakout (LBO) dan Home-Routed Roaming (HRR).
Pada arsitektur Local Breakout, jaringan lokal yang dikunjungi memang tetap mengontak basis data operator induk untuk memverifikasi keabsahan langganan Anda, tetapi seluruh lalu lintas data pengguna setelahnya langsung dialirkan ke internet terbuka melalui gerbang lokal di negara tersebut. Jika Anda membuka situs web berita yang dihosting di Tokyo saat berada di Tokyo, paket data Anda bergerak dari ponsel ke menara pemancar terdekat, melintasi gerbang data lokal di Jepang, mencapai peladen web di Tokyo, lalu langsung memantul kembali ke ponsel. Total jarak fisik yang ditempuh sinyal hanya berkisar belasan hingga puluhan kilometer.
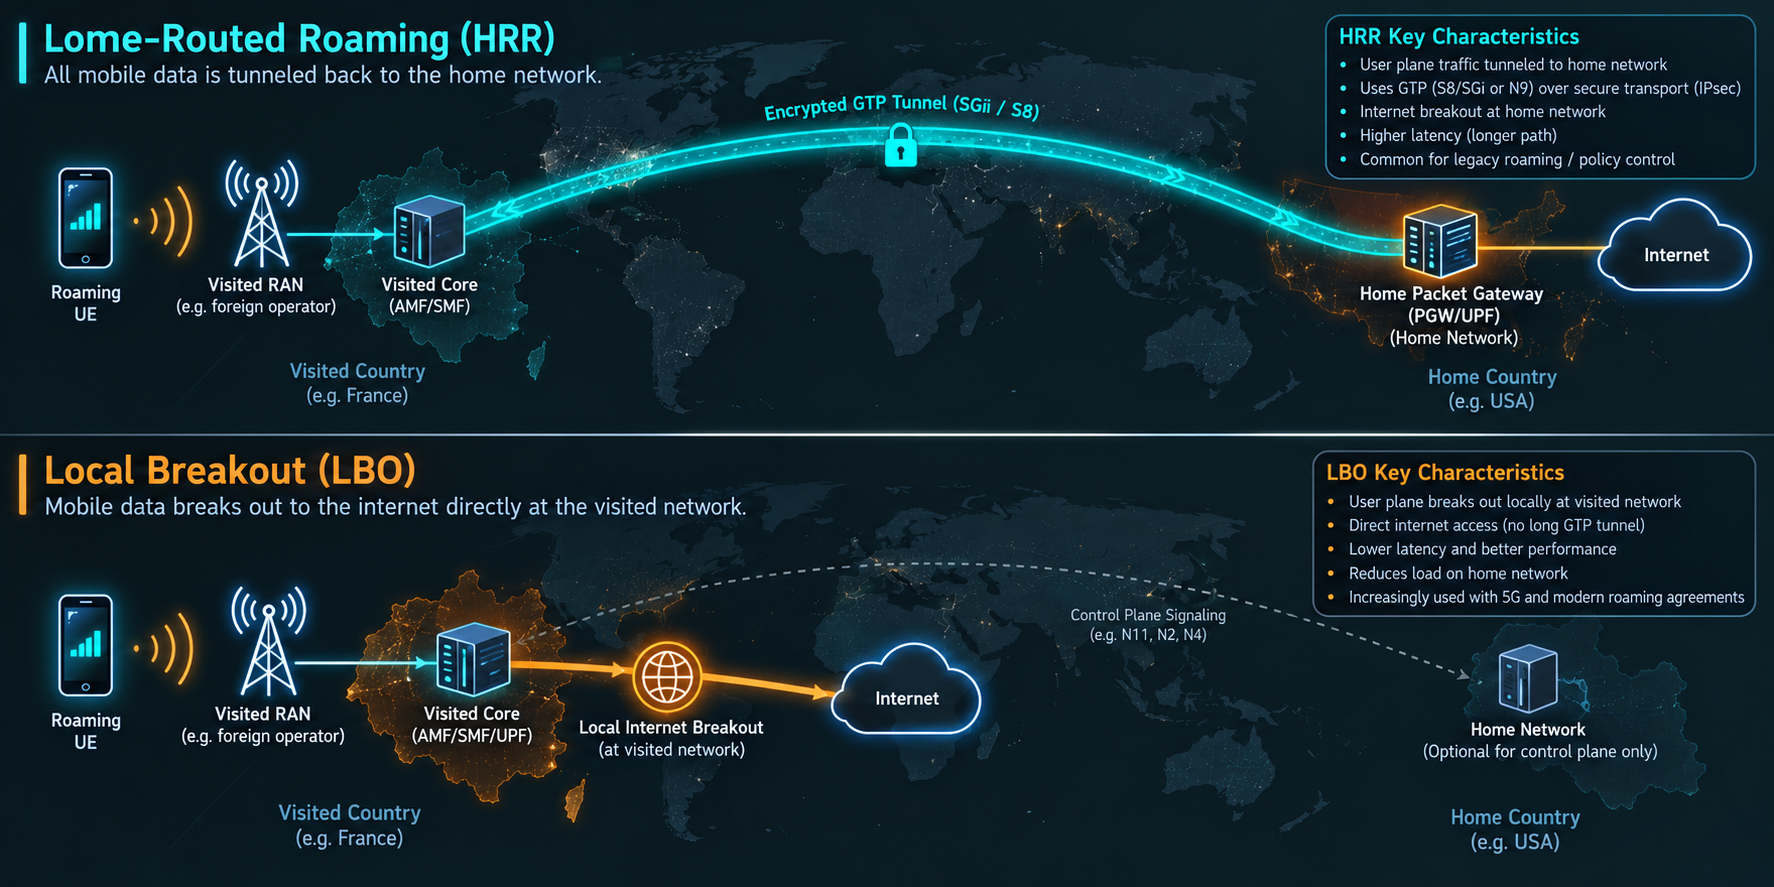
Sebaliknya, pada model Home-Routed Roaming yang menjadi standar baku bagi paket travel eSIM hemat dan paket roaming konvensional saat ini, paket data pengguna dipaksa melewati rantai perjalanan yang sama sekali berbeda:
- Pembentukan Saluran Radio: Ponsel pintar Anda membuka komunikasi nirkabel dengan menara pemancar pangkalan lokal (eNodeB atau gNodeB) milik operator setempat.
- Otentikasi Bidang Kontrol: Entitas pengelola mobilitas lokal (MME pada 4G atau AMF pada 5G) menghubungi peladen data pelanggan operator asal (HSS atau UDM) melalui tautan persinyalan internasional untuk memastikan status langganan dan sisa kuota data Anda.
- Enkapsulasi Sesi Data: Setelah identitas diverifikasi, perangkat Anda membuka koneksi jaringan paket data. Alih-alih diberi alamat IP lokal dari penyedia internet setempat di Jepang atau Eropa, simpul gerbang pelayanan lokal (S-GW atau UPF lokal) membungkus seluruh paket IP Anda ke dalam protokol khusus bernama GPRS Tunnelling Protocol User Plane (GTP-U).
- Transmisi Transit Internasional: Terowongan GTP-U ini menembus jaringan pertukaran paket internasional (IPX transit), melintasi jalinan kabel serat optik bawah laut dan pusat transmisi lintas perbatasan negara.
- Pintu Keluar Gerbang Induk: Terowongan privat ini baru berakhir ribuan kilometer jauhnya di Packet Data Network Gateway (P-GW) atau UPF induk milik operator asal. Gerbang induk inilah yang sesungguhnya memberikan alamat IP publik ke ponsel pintar Anda.
- Pelepasan ke Internet Terbuka: Paket data Anda akhirnya keluar menuju internet publik dari lokasi fisik gerbang induk tersebut.
Bayangkan konsekuensi fisik dari rute ini. Ketika seorang pelancong di Tokyo membuka peramban untuk membaca informasi kereta lokal atau memesan taksi melalui aplikasi daring, paket datanya meluncur dari Tokyo ke Hong Kong di dalam terowongan GTP, keluar ke internet terbuka di Hong Kong, menyeberangi lautan kembali ke peladen aplikasi di Tokyo, menerima balasan informasi, terbang kembali ke Hong Kong, masuk ke terowongan GTP, lalu akhirnya tiba di layar ponsel di Tokyo. Sebuah transaksi digital antara dua komputer yang hanya berjarak beberapa kilometer di kota yang sama telah dipaksa menempuh sirkuit lintas benua sejauh 10.000 kilometer.
⏱️ Kecepatan Fisik Cahaya di Dalam Serat Optik
Korban paling nyata dari sirkuit memutar lintas benua ini adalah latensi jaringan. Dalam percakapan teknologi konsumen, metrik lebar pita atau kecepatan transfer data (diukur dalam megabit per detik) sering kali mendominasi materi promosi. Berbagai penyedia membanggakan kecepatan 5G yang sanggup menyentuh angka 300 Mbps atau 500 Mbps. Namun, dalam pemakaian harian ponsel pintar, kelincahan respons jaringan hampir sepenuhnya ditentukan oleh latensi: waktu perjalanan pulang-pergi (round-trip time atau RTT) yang dibutuhkan sebuah paket data dari perangkat menuju peladen tujuan hingga kembali lagi.
Latensi terikat erat pada hukum fisika optik yang tidak dapat ditawar. Cahaya memang merambat di ruang hampa udara pada kecepatan sekitar 300.000 kilometer per detik. Akan tetapi, data telekomunikasi global merambat di dalam inti kaca silika kabel serat optik. Indeks bias kaca serat optik standar (sekitar 1,468) memperlambat laju rambat cahaya menjadi kurang lebih 204.000 kilometer per detik. Angka ini setara dengan penundaan rambat fisik sekitar 4,9 mikrodetik untuk setiap kilometer jarak kabel yang ditempuh.
Penundaan Rambat Serat Optik ≈ 4,9 ms per 1.000 km (satu arah)
Penundaan Pulang-Pergi Fisik ≈ 9,8 ms per 1.000 km (round-trip)
Jika kita memperhitungkan bahwa rute bentangan kabel bawah laut tidak pernah lurus sempurna, ditambah jeda amplifikasi optik di sepanjang dasar laut, sinkronisasi waktu ulang, serta penumpukan antrean pada router lintas Autonomous System, batas dasar latensi teoretis antara Asia Timur dan Eropa atau Amerika Utara berada di kisaran 150 ms hingga 240 ms.
Pengukuran performa nyata pada berbagai topologi perutean memperlihatkan besarnya beban latensi ini:
- Local Breakout (Domestik Murni): Jarak fisik 10 hingga 80 km menghasilkan latensi nyata 12 hingga 28 ms, menghadirkan respons web spontan dan instan.
- Regional Roaming Breakout: Jarak fisik 800 hingga 2.500 km menghasilkan latensi nyata 45 hingga 85 ms, memberikan penjelajahan mulus dengan jeda minimal.
- Trans-Pacific Home-Routing: Jarak fisik 8.000 hingga 14.000 km menghasilkan latensi nyata 180 hingga 320 ms, memicu responsivitas lamban dan jeda ketukan layar yang nyata.
- Perutean Interkontinental Eropa-Asia: Jarak fisik 18.000 hingga 24.000 km menghasilkan latensi nyata 380 hingga 520 ms, menimbulkan jeda parah dan kegagalan panggilan suara.
Beban latensi ini tidak sekadar menambahkan jeda pecahan detik yang terisolasi. Protokol komunikasi internet modern melipatgandakan dampak latensi secara eksponensial. Saat ponsel Anda membuka sebuah halaman web, gawai tidak mengirimkan satu permintaan tunggal. Ponsel harus menjalankan pencarian alamat DNS, membangun koneksi TCP, mengeksekusi jabat tangan kriptografis TLS 1.3, serta mengurai dokumen HTML yang meminta puluhan berkas JavaScript, lembar gaya CSS, aset gambar, dan titik akhir API.
Meskipun protokol HTTP/2 dan HTTP/3 memungkinkan pengiriman banyak permintaan secara paralel dalam satu koneksi, jabat tangan awal tetap menuntut komunikasi bolak-balik yang berurutan. Apabila latensi dasar Anda berada di angka 20 milidetik (sebagaimana mestinya pada koneksi lokal murni), rangkaian pembukaan koneksi TCP dan negosiasi kunci enkripsi TLS hanya memakan waktu 60 hingga 80 milidetik: rentang waktu yang sama sekali tidak tertangkap oleh persepsi mata manusia.
Sebaliknya, jika travel eSIM Anda menggunakan rute memutar ke Warsawa atau Hong Kong dengan latensi dasar 350 milidetik, rangkaian jabat tangan yang sama persis akan menyita waktu lebih dari satu detik penuh sebelum bita pertama halaman web dapat mulai diunduh. Jika terjadi sedikit saja paket data yang hilang akibat gangguan frekuensi radio di ruang terbuka, algoritma kontrol kemacetan TCP (seperti Cubic atau BBR) akan menafsirkan keterlambatan tersebut sebagai penyumbatan jaringan parah, secara drastis memangkas ukuran jendela transmisi, dan menyebabkan koneksi berkecepatan tinggi terasa macet total.
🛡️ Saat Sistem Anti-Fraud Mengendus Ketidakcocokan Geolokasi
Jika penurunan responsivitas penjelajahan web hanya dipandang sebagai ketidaknyamanan teknis, pergeseran geografis yang ditimbulkan oleh Home-Routed Roaming menghadirkan bahaya operasional yang jauh lebih serius: terpicunya alarm pertahanan siber dan sistem pencegahan penipuan secara otomatis.
Setiap kali aplikasi di ponsel cerdas Anda berkomunikasi dengan peladen sistem perbankan atau korporasi, peladen tersebut secara otomatis memindai telemetri jaringan yang masuk untuk mengevaluasi skor risiko transaksi. Mesin analisis risiko modern, seperti yang dipasang oleh bank komersial terkemuka, penyedia gerbang pembayaran, jaringan kartu kredit, dan platform otentikasi identitas, terus menjalankan deteksi anomali perilaku tanpa henti.
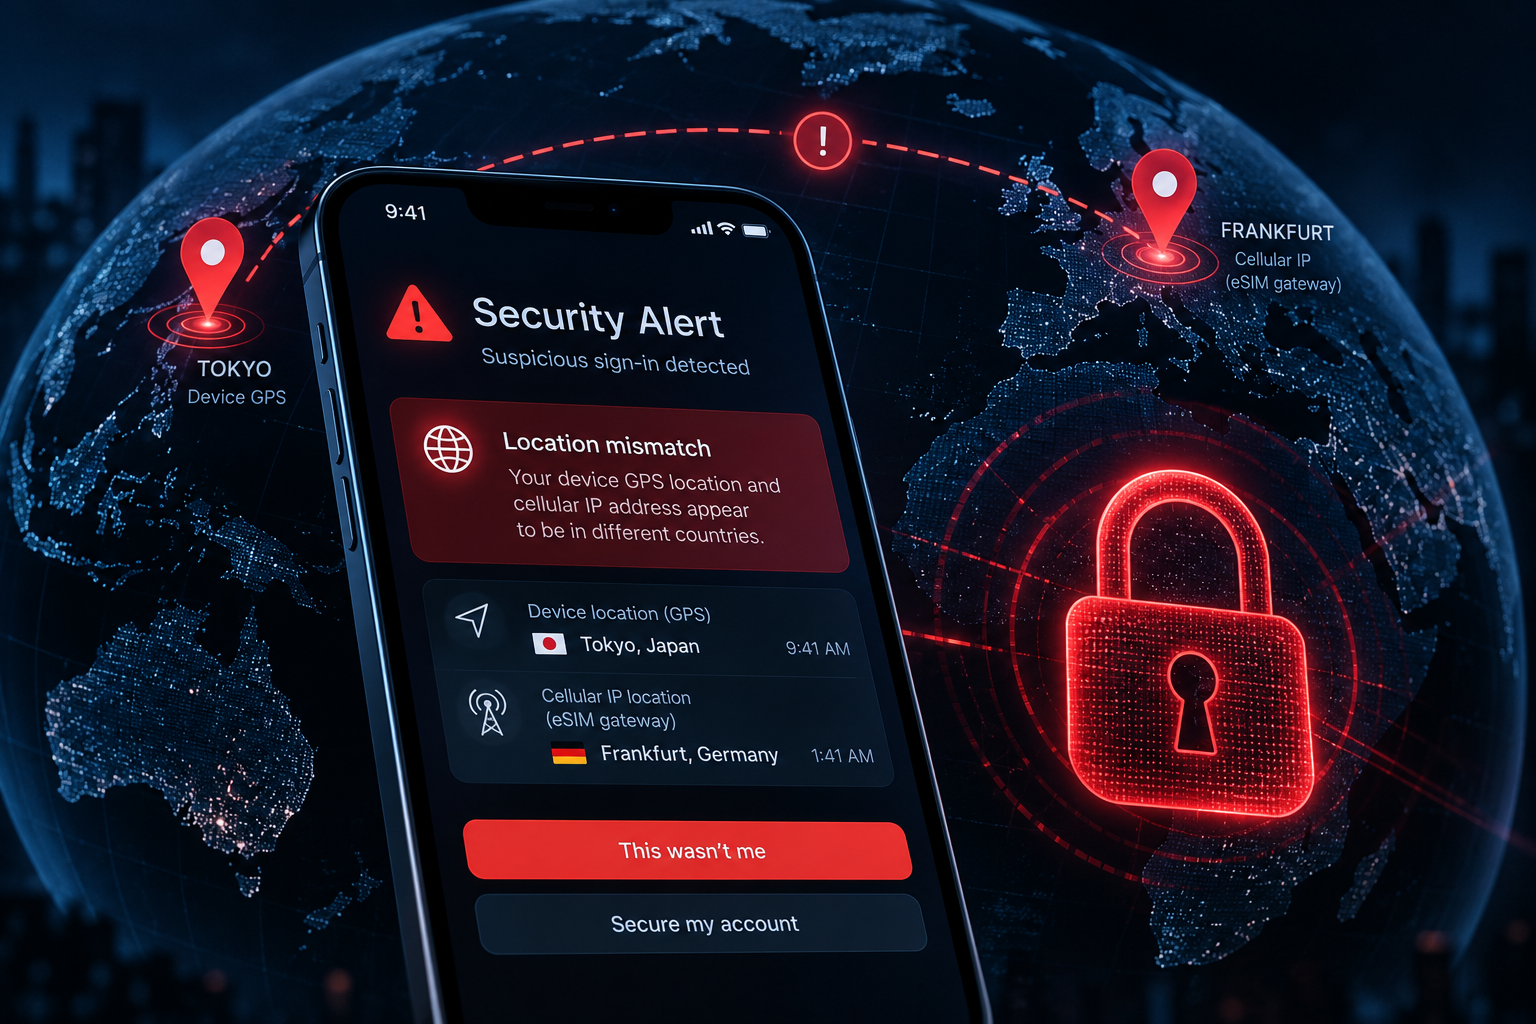
Sistem pertahanan ini memeriksa korelasi penting yang dikenal sebagai konsistensi geografis. Algoritma membandingkan dua sumber data lokasi yang terpisah:
- Telemetri Perangkat Keras: Koordinat lintang dan bujur fisik yang dilaporkan oleh sensor GPS internal ponsel, pemindaian identitas Wi-Fi sekitar, serta triangulasi menara seluler setempat.
- Telemetri Pintu Keluar Jaringan: Alamat IP publik dari koneksi TCP/IP yang masuk, yang dipetakan ke basis data geolokasi komersial seperti MaxMind atau IP2Location untuk menentukan kota, negara, dan Autonomous System Number (ASN) penyedia jaringan.
Dalam kondisi pemakaian normal di dalam negeri, kedua vektor ini selalu selaras secara harmonis. Jika Anda sedang duduk di sebuah kedai kopi di Jakarta, sensor GPS ponsel melaporkan wilayah Jakarta dan alamat IP operator seluler Anda mengarah ke pusat data di Jakarta atau Tangerang.
Namun, ketika Anda berselancar menggunakan travel eSIM berarsitektur home-routed, kedua vektor data tersebut saling bertolak belakang secara ekstrem. Sensor GPS ponsel pintar Anda dengan akurat melaporkan bahwa Anda sedang berdiri di dalam stasiun kereta di pusat kota Tokyo. Akan tetapi, ketika aplikasi perbankan Anda mencoba memvalidasi sesi akun, permintaan transaksi tiba dari alamat IP publik milik entitas operator telekomunikasi di Kowloon Hong Kong atau Katowice Polandia.
Bagi mesin analisis risiko perbankan terotomasi, ketidaksesuaian data ini tidak tampak seperti turis lugas yang sedang memeriksa saldo rekening tabungan. Fenomena ini memperlihatkan karakteristik teknis yang identik dengan serangan pengambilalihan akun secara ilegal menggunakan kredensial curian atau upaya manipulasi lokasi melalui jaringan proxy residensial luar negeri. Mesin keamanan langsung menyimpulkan bahwa pihak berbahaya di negara lain sedang mencoba membajak akses perbankan korban.
Tindakan balasan defensif dari perbankan berlangsung secara instan dan tanpa kompromi:
- Sesi aktif aplikasi perbankan langsung diputus secara paksa di tengah jalan.
- Profil akun digital nasabah dibekukan sementara demi alasan keamanan.
- Sistem menuntut verifikasi identitas tingkat lanjut melalui kode sandi sekali pakai (OTP) yang dikirimkan via SMS biasa.
- Apabila pelancong telah menonaktifkan kartu SIM fisik asal Indonesia demi menghindari tagihan roaming yang mencekik, SMS verifikasi tersebut tidak akan pernah sampai ke ponsel, menyebabkan nasabah terjebak di negeri orang tanpa akses ke dana simpanan mereka.
Kekacauan akibat ketidakcocokan geolokasi IP ini juga melumpuhkan berbagai utilitas digital sehari-hari. Aplikasi transportasi daring lokal di berbagai negara kerap mengandalkan reputasi IP operator seluler setempat untuk mencegah manipulasi lokasi oleh pengemudi atau pemesan fiktif. Ketika pesanan taksi masuk dari alamat IP Eropa padahal pemesan berada di Asia, transaksi kartu kerap ditolak secara otomatis. Katalog tayangan video streaming lokal mendadak lenyap, berganti dengan pustaka konten dari negara asal gerbang eSIM Anda. Portal layanan publik, loket tiket kereta bandara daring, hingga sistem verifikasi belanja bebas pajak rutin memblokir subnet IP asing untuk meredam serangan siber, membuat layanan penting bagi pelancong sama sekali tidak dapat diakses hingga mereka menemukan koneksi Wi-Fi publik.
🌐 Alasan Industri Roaming Membangun Home-Routing Terlebih Dahulu
Jika arsitektur Home-Routed Roaming menghadirkan latensi yang begitu berat, menurunkan performa aplikasi, dan memicu pemblokiran akun perbankan, mengapa industri telekomunikasi global menjadikannya standar universal sejak awal mula?
Jawabannya berakar pada fondasi finansial industri seluler dan evolusi sejarah sistem penagihan pulsa. Ketika standardisasi roaming internasional pertama kali dirumuskan pada dekade 1990-an di bawah payung GSM Association (GSMA), para operator seluler menghadapi dilema mendasar: bagaimana mengizinkan pelanggan memakai jaringan operator asing di belahan dunia lain, sembari memastikan bahwa setiap menit panggilan dan setiap kilobita data dapat dihitung, ditagih, dan diaudit secara akurat tanpa risiko penipuan finansial massal.
Pada masa awal teknologi seluler, operator menyelesaikan pembukuan biaya roaming antarnegara melalui mekanisme kliring yang rumit memakai Call Detail Records (CDRs) yang ditransfer melalui prosedur Transferred Account Procedures (TAP). Prosedur ini bekerja secara asinkron; jeda waktu berhari-hari atau bahkan berminggu-minggu kerap terjadi sebelum operator yang dikunjungi mengirimkan laporan pemakaian data kembali ke operator asal. Jika seorang pengguna prabayar menghabiskan seluruh sisa pulsanya saat bepergian ke luar negeri atau terjadi kebocoran kuota tak terkendali, operator asal tetap berkewajiban membayar tagihan kepada operator asing atas pemakaian jaringan tersebut, menanggung kerugian finansial yang sangat masif.
Home-Routed Roaming memecahkan ancaman finansial ini secara tuntas melalui sentralisasi arsitektur kendali:
- Pengawasan Tarif dan Kuota Waktu Nyata: Dengan memaksa seluruh paket data melewati Packet Data Network Gateway (P-GW) dan Policy and Charging Rules Function (PCRF) milik operator asal, operator dapat memantau konsumsi data hingga satuan bita terkecil secara langsung detik demi detik. Begitu kuota prabayar habis, gerbang data asal langsung memutus sesi internet secara instan, melenyapkan risiko kerugian finansial bagi penyedia grosir.
- Kepatuhan Penyadapan Sah demi Hukum: Setiap operator telekomunikasi di dunia terikat oleh undang-undang keamanan nasional, seperti aturan Communications Assistance for Law Enforcement Act (CALEA) di Amerika Serikat dan regulasi European Telecommunications Standards Institute (ETSI) di kawasan Eropa. Regulasi ini mewajibkan operator menyediakan fasilitas teknis untuk merekam dan menyadap aliran komunikasi atas perintah pengadilan resmi. Dalam model home-routed, operator asal mempertahankan akses fisik langsung terhadap aliran paket data mentah pelanggannya di gerbang domestik, memenuhi kepatuhan hukum nasional tanpa memedulikan ke negara mana pun pelanggan sedang bepergian.
- Penerapan Kebijakan Keamanan dan Firewall Seragam: Operator asal dapat secara konsisten menjalankan kontrol konten, penyaringan tautan berbahaya, kebijakan aplikasi hemat kuota, serta pengaturan APN korporat privat, memastikan bahwa aturan keamanan data perusahaan tetap berlaku utuh saat karyawan bertugas ke luar negeri.
- Kemudahan Perjanjian Antar-Operator Grosir: Membangun interkoneksi Local Breakout menuntut kesepakatan bilateral rumit antara setiap operator lokal di dunia dengan setiap operator asal, mencakup sinkronisasi firewall dan kepatuhan hukum di ratusan yurisdiksi berbeda. Sebaliknya, Home-Routing hanya memerlukan pipa transmisi IPX standar menuju bursa pertukaran roaming internasional.
Bagi agregator travel eSIM yang menjual paket kuota global berbiaya murah, model Home-Routing tetap menjadi pilihan bisnis paling menggiurkan secara ekonomi. Penjual eSIM digital tidak perlu menanam modal infrastruktur peladen di setiap benua, tidak perlu bernegosiasi panjang dengan ratusan operator lokal, dan tidak perlu mendirikan badan hukum di puluhan negara. Mereka cukup bermitra dengan satu operator seluler Tier-1 di Hong Kong, Singapura, atau Eropa Timur, menyewa kuota data grosir dalam jumlah masif, lalu mengalirkan seluruh data pelanggannya dari berbagai penjuru bumi ke klaster gerbang terpusat tersebut.
🧭 Munculnya Local Breakout dan Egress Tepi Regional
Meskipun model Home-Routing bekerja memadai pada era panggilan telepon suara dan pesan teks SMS konvensional, ledakan aplikasi komputasi awan modern, konferensi video interaktif, game waktu nyata, dan sistem keamanan kantor zero-trust telah membuat koneksi berlatensi tinggi menjadi hambatan yang tidak lagi dapat ditoleransi. Pergeseran struktural kini tengah bergulir cepat di seluruh ekosistem travel eSIM, didorong oleh kebangkitan arsitektur Local Breakout (LBO) dan jaringan pintu keluar regional di tepi jaringan.
Pada topologi Local Breakout sejati, paradigma arsitektur jaringan dibalik secara mendasar. Ketika sebuah profil eSIM tersambung ke menara seluler asing, bidang kontrol persinyalan dan verifikasi identitas memang tetap menghubungi basis data operator asal untuk mengonfirmasi keabsahan akun pengguna. Namun, bidang data pengguna (aliran paket data situs web, video, dan interaksi aplikasi harian) dipisahkan secara tegas dari terowongan induk tepat di simpul User Plane Function (UPF) lokal atau gerbang paket data lokal di negara yang dikunjungi.
Simpul UPF lokal memberikan alamat IP publik asli milik operator setempat atau simpul pertukaran internet lokal (Internet Exchange Point atau IXP). Ketika seorang pengguna membuka peramban di London, paket datanya langsung meluncur ke bursa London Internet Exchange (LINX) di Canary Wharf. Ketika mereka memeriksa rute jalan di Tokyo, paket datanya langsung beredar di Japan Internet Exchange (JPIX).
Lompatan performa antara arsitektur Home-Routing murni dan Local Breakout sejati sangat mencengangkan:
- Pemangkasan Latensi Drastis: Waktu perjalanan pulang-pergi (RTT) anjlok dari kisaran antarmartabat 300–450 milidetik menjadi hanya 15–35 milidetik di tingkat lokal.
- Stabilitas Kecepatan Unduh: Algoritma kontrol transmisi TCP mencapai kapasitas jendela transfer optimal hanya dalam hitungan milidetik, memungkinkan pita frekuensi 5G memacu kecepatan unduh penuh tanpa tercekik oleh penundaan protokol buatan.
- Penghematan Daya Baterai Ponsel: Chip prosesor pita basis seluler di dalam ponsel pintar mengonsumsi daya listrik jauh lebih hemat ketika transaksi pengiriman data berlangsung singkat. Sambungan berlatensi tinggi memaksa modem seluler bertahan pada status daya tinggi (RRC_CONNECTED) dalam durasi yang jauh lebih lama, mempercepat terkurasnya daya baterai selama perjalanan wisata.
- Keaslian Identitas Geografis: Karena ponsel menerima alamat IP lokal yang sah, aplikasi perbankan membaca konsistensi data yang sempurna antara koordinat GPS perangkat keras dan pintu keluar jaringan. Layanan streaming menyuguhkan katalog lokal yang tepat, dan loket pemesanan tiket kereta dapat diakses tanpa hambatan blokir proxy.
Untuk menjembatani jurang biaya antara kontrak Local Breakout murni yang mahal dan arsitektur terowongan terpusat yang murah, sejumlah penyedia eSIM progresif mulai mengadopsi model hibrida bernama Regional Edge Breakout. Alih-alih menerbangkan seluruh data pelanggan global ke satu operator tunggal di Hong Kong, penyedia mendirikan simpul gerbang jaringan di titik-titik persimpangan benua utama: Frankfurt untuk kawasan Eropa, Ashburn dan San Jose untuk benua Amerika, Singapura dan Tokyo untuk kawasan Asia-Pasifik, serta Dubai untuk wilayah Timur Tengah.
Melalui arsitektur Regional Edge Breakout, seorang pelancong di Roma yang menggunakan eSIM berprofil Asia tidak lagi mendapati datanya diterbangkan sejauh 9.000 kilometer ke Taipei atau Hong Kong. Operator seluler setempat hanya mengalirkan sesi internet ke gerbang regional terdekat di Frankfurt. Latensi perjalanan pulang-pergi dapat ditekan ke angka yang sangat nyaman di kisaran 30 hingga 50 milidetik, menghapus dampak buruk transit interkontinental sembari tetap mempertahankan sentralisasi penagihan bagi operator.
🛰️ GSMA SGP.32 dan Era Baru Provisi SIM Jarak Jauh
Kendati demikian, solusi paling mutakhir untuk mematikan rute data memutar bukanlah sekadar mengoptimalkan terowongan jaringan internasional, melainkan melenyapkan perantara roaming itu sendiri dari rantai konektivitas. Transformasi mendasar ini kini dimungkinkan berkat hadirnya standar generasi terbaru dalam dunia telekomunikasi tersemat: GSMA SGP.32.
Guna memahami mengapa spesifikasi SGP.32 membawa perubahan revolusioner, kita perlu mengingat kembali bagaimana profil eSIM konsumen disalurkan selama ini. Di bawah spesifikasi konsumen awal yang dikenal sebagai GSMA SGP.22, proses pemasangan profil eSIM bertumpu pada mekanisme unduhan dorong yang digerakkan oleh pengguna. Konsumen memindai kode QR yang berisi string kode aktivasi, yang mengarahkan ponsel ke peladen jarak jauh bernama Subscription Manager Data Preparation (SM-DP+). Peladen SM-DP+ kemudian mengenkripsi seluruh profil kartu SIM virtual lalu mengunduhnya ke dalam chip keamanan Embedded Universal Integrated Circuit Card (eUICC) di dalam ponsel.
Meskipun standar SGP.22 berhasil mendigitalkan pengiriman kartu SIM, arsitekturnya sangat kaku dan statis. Profil operator yang terpasang di dalam ponsel terkunci secara permanen pada entitas penerbitnya, membelenggu pengguna ke dalam perjanjian roaming grosir dan topologi rute yang telah ditentukan sejak awal oleh operator penerbit profil tersebut.
Sejak akhir 2024 dan meluas sepanjang 2025 hingga 2026, industri telekomunikasi global mulai menggelar adopsi masif spesifikasi GSMA SGP.32. Awalnya dirancang untuk ekosistem Internet of Things (IoT), standar ini kini merambah perangkat komputasi bergerak dan ponsel pintar konsumen. SGP.32 memperkenalkan arsitektur tata kelola terdesentralisasi yang diperkuat oleh komponen di dalam perangkat bernama IoT Profile Assistant (IPA) serta entitas pengelola eksternal bernama eSIM IoT Manager (eIM).
Keunggulan utama dari standar SGP.32 terletak pada kemampuannya mengeksekusi penggantian profil nirkabel dan provisi jarak jauh secara dinamis tanpa menuntut intervensi manual dari pengguna maupun pemindaian ulang kode QR. Perangkat yang mematuhi standar SGP.32 dapat memuat profil konektivitas dasar yang secara otomatis mengenali batas perbatasan wilayah geografis secara mandiri. Begitu sensor radio ponsel mendeteksi kehadiran menara seluler di negara baru, platform manajemen dapat secara otomatis memicu pengunduhan profil operator lokal Tier-1 asli di negara tujuan tersebut secara langsung.
Alih-alih memaksa ponsel Anda berpura-pura menjadi turis Hong Kong yang sedang menumpang jaringan di Jepang, standar SGP.32 memungkinkan ponsel Anda bermutasi menjadi pelanggan lokal sejati milik NTT Docomo atau SoftBank selama masa kunjungan Anda, lengkap dengan penagihan domestik, integrasi panggilan darurat lokal, serta akses Local Breakout sejati. Lapisan rumah kliring grosir yang selama ini menciptakan rute memutar sejauh 8.000 kilometer dapat disingkirkan sepenuhnya dari arsitektur konektivitas.
🔮 Buku Panduan Praktis Pelancong untuk Data Internasional
Hingga standar SGP.32 dan arsitektur Local Breakout terpasang merata sebagai standar baku pada setiap paket kuota data terjangkau, para pelancong lintas negara dituntut mengarungi realitas perutean seluler modern dengan pemahaman teknis yang matang. Memahami cara kerja travel eSIM memungkinkan Anda mencegah pembekuan akun perbankan secara tiba-tiba, menekan latensi seminimal mungkin, dan menjaga kelancaran alur kerja digital saat melintasi batas negara.
Berikut adalah panduan teknis yang dapat Anda terapkan sebelum dan selama bepergian ke luar negeri:
Periksa Arsitektur Rute Penyedia eSIM Sebelum Membeli
Jangan pernah membeli paket travel eSIM semata-mata tergiur oleh harga termurah per gigabita. Luangkan waktu sejenak untuk memeriksa spesifikasi teknis atau mencari ulasan di komunitas teknologi (seperti forum r/eSIMs atau lembar panduan penyedia) guna memastikan dua parameter krusial:
- Operator Penerbit Identitas IMSI: Apakah penyedia menggunakan profil operator lokal di negara tujuan, hub transit regional, atau jaringan grosir global (seperti 3 HK, Singtel, atau Play Polandia)?
- Topologi Perutean Jaringan: Apakah rincian paket secara eksplisit mencantumkan jaminan "Local Breakout" (LBO), ataukah bergantung pada Home-Routed Roaming? Jika Anda memerlukan latensi rendah untuk panggilan suara, rapat video, atau kelancaran bermain game daring, prioritaskan penyedia yang menjamin pintu keluar internet lokal di negara tujuan Anda.
Verifikasi Alamat IP Publik Begitu Tiba di Negara Tujuan
Tepat setelah pesawat mendarat dan ponsel Anda terhubung ke jaringan seluler bandara, luangkan waktu tiga puluh detik untuk mengaudit rute jaringan Anda:
- Buka peramban ponsel dan kunjungi situs pengecekan alamat IP seperti
ipinfo.ioatauwhois.arin.net. - Periksa nama negara, kota, dan organisasi Autonomous System (ASN) yang tertera. Jika Anda sedang berada di London tetapi situs tersebut mendeteksi alamat IP Anda berada di Kowloon atau Singapura, maka koneksi Anda berjalan di atas rute Home-Routed Roaming.
- Jalankan uji latensi ping sederhana ke peladen terpercaya (seperti
1.1.1.1atau situs berita nasional setempat). Angka waktu respons di bawah 30 milidetik membuktikan koneksi Anda menggunakan Local Breakout; angka latensi di atas 200 hingga 450 milidetik mengonfirmasi bahwa data Anda sedang diterbangkan memutar ribuan kilometer ke belahan dunia lain.
Perkuat Lapisan Keamanan Akun dan Aplikasi Perbankan
Guna mencegah mesin analisis penipuan bank membekukan rekening tabungan Anda secara mendadak saat bepergian:
- Alihkan Otentikasi ke Kunci Keamanan Perangkat Keras: Pindahkan metode verifikasi akun finansial, email penting, dan akun korporat Anda dari pesan singkat SMS ke kunci keamanan fisik berbasis standar FIDO2 / WebAuthn atau aplikasi otentikator berbasis waktu (TOTP). Standar kriptografis ini bekerja secara mandiri tanpa terpengaruh oleh rute operator seluler maupun reputasi alamat IP asing.
- Terapkan Manajemen Dual-SIM yang Tepat: Seluruh ponsel pintar modern mendukung operasional dua kartu SIM secara bersamaan. Tetap aktifkan kartu SIM fisik utama asal Indonesia Anda khusus untuk menerima panggilan telepon darurat dan SMS masuk, namun pastikan opsi "Jelajah Data" (Data Roaming) pada kartu utama tersebut dinonaktifkan sepenuhnya. Atur opsi "Data Seluler" secara eksklusif ke profil travel eSIM Anda. Melalui konfigurasi ini, SMS kode verifikasi perbankan tetap dapat diterima melalui saluran persinyalan seluler operator asal Anda, sementara konsumsi kuota internet berjalan sepenuhnya di atas travel eSIM.
- Daftarkan Jadwal Perjalanan ke Pihak Bank: Manfaatkan fitur notifikasi perjalanan internasional di dalam aplikasi perbankan daring Anda sebelum tanggal keberangkatan. Catatan perjalanan yang terdaftar resmi di sistem perbankan kerap berfungsi sebagai penyaring pengecualian ketika mesin anti-fraud mendeteksi ketidaksesuaian geolokasi IP, mencegah pemblokiran akun secara sepihak.
Pahami Kapan Harus Memilih SIM Fisik Lokal atau Profil Prabayar Asli
Apabila agenda perjalanan Anda mencakup tuntutan kerja jarak jauh yang kritis, pelaksanaan transaksi keuangan dalam volume besar, atau kunjungan ke negara dengan sensor internet ketat (seperti kawasan Tiongkok daratan, di mana travel eSIM roaming asing justru menjadi berkah karena menerobos Great Firewall melalui terowongan home-routing ke Hong Kong, berbeda dengan SIM lokal yang terblokir), timbanglah keputusan Anda secara strategis:
- Pilihlah Local Breakout atau Kartu Perdana Lokal apabila kecepatan unduh murni, latensi terendah, dan kompatibilitas aplikasi domestik (seperti transportasi online, pesan antar makanan, dan aplikasi bank lokal) menjadi kebutuhan utama Anda.
- Manfaatkan Home-Routed Roaming Secara Taktis apabila Anda berkunjung ke wilayah dengan penyensoran internet ketat, mengingat terowongan home-routing membawa seluruh lalu lintas data Anda keluar secara aman melintasi perbatasan negara tuan rumah, menjaga akses terbuka menuju layanan web global.
Inovasi travel eSIM pada hakikatnya telah mendemokratisasi akses konektivitas internasional, membebaskan jutaan pengguna dari jeratan biaya jelajah harian yang mencekik dari operator konvensional masa lampau. Ia mengubah kuota internet lintas benua dari barang mewah yang mahal menjadi komoditas digital yang instan dan terjangkau. Namun, kemerdekaan digital sejati menuntut kesadaran bahwa teknologi nirkabel tidak pernah melayang di awan hampa. Setiap bita data digital kita tetap terikat kuat pada kabel kaca di dasar samudra, yurisdiksi batas negara, dan pilihan rute arsitektur di balik layar. Dengan memahami perjalanan memutar 8.000 kilometer di dalam ponsel Anda, Anda telah bertransformasi dari sekadar konsumen pasif menjadi navigator cerdas di rimba internet global.
Sumber referensi: Spesifikasi Teknis GSMA SGP.32 dan SGP.22, Standar Arsitektur Roaming 3GPP TS 23.401 dan TS 23.501, Data Pembandingan Latensi International Telecommunication Union (ITU), Telemetri Rute APN dan Analisis Paket Jaringan Independen.