Selama lebih dari satu dekade, pengguna internet di seluruh dunia diyakinkan bahwa protokol HTTPS mengubah penjelajahan web menjadi percakapan privat antara peramban dan peladen. Ikon gembok di bilah alamat peramban menjadi simbol keamanan universal, dan protokol Transport Layer Security modern secara ketat mengenkripsi konten halaman web, kata sandi akun, kuki autentikasi, serta parameter pencarian. Namun siapa pun yang memantau kabel fisik jaringan, router Wi-Fi kantor, atau gateway penyedia jasa internet (ISP) dapat dengan sangat mudah membaca nama domain persis yang sedang diakses pengguna. Akar dari kebocoran ini berpijak pada kompromi arsitektur masa lalu yang dikenal sebagai ekstensi Server Name Indication, yang memancarkan nama domain tujuan dalam teks terang tanpa enkripsi pada pertukaran paket data pertama.
Encrypted Client Hello, yang secara resmi distandarisasi sebagai RFC 9849 oleh Internet Engineering Task Force pada Maret 2026, hadir untuk menutup jendela celah tersebut. Dengan membungkus seluruh jabat tangan awal di dalam amplop kriptografi terenkripsi, Encrypted Client Hello mencegah pengamat jaringan mengendus host virtual mana di dalam sebuah kluster bersama yang hendak dikunjungi pengguna. Standar ini menandai kulminasi rekayasa bertahun-tahun guna menyegel paparan metadata besar terakhir pada tumpukan keamanan web. Kendati demikian, telemetri empiris terhadap jutaan domain membuktikan bahwa menutup celah jabat tangan tidak secara otomatis menjamin privasi penjelajahan. Di antara prasyarat struktural DNS, konsentrasi infrastruktur yang ekstrem, dan kebocoran subdomain sekunder yang tidak terlindungi, realitas privasi koneksi di lapangan jauh lebih kompleks daripada klaim pemasaran.
🛡️ Jendela Teks Terang Terakhir dalam Enkripsi Modern
Untuk memahami mengapa Encrypted Client Hello dikembangkan, kita harus menilik cara kerja hosting virtual pada infrastruktur web modern. Ketika protokol Transport Layer Security pertama kali dirancang, sebuah peladen umumnya berupa satu mesin fisik dengan alamat IP khusus yang melayani satu nama domain tunggal. Seiring matangnya arsitektur internet, penyedia layanan cloud, jaringan pengiriman konten (CDN), dan kluster web hosting bersama mulai melayani puluhan ribu situs web berbeda dari sekumpulan alamat IP publik yang sama.
Karena ribuan situs web terenkripsi berada di balik satu alamat IP bersama, koneksi yang masuk harus mengumumkan domain mana yang ingin dituju sebelum peladen dapat memilih dan menyodorkan sertifikat digital yang tepat. Jika peladen menyodorkan sertifikat yang keliru, peramban akan langsung memutus koneksi dengan peringatan keamanan yang menakutkan pengguna. Untuk mengatasi tantangan perutean ini, ekstensi Server Name Indication (SNI) ditambahkan ke dalam spesifikasi TLS.
Mekanisme SNI menuntaskan kendala operasional hosting bersama, tetapi sekaligus menciptakan kerentanan privasi arsitektural yang berkepanjangan. Setiap kali peramban memulai koneksi terenkripsi, paket data pertama yang dikenal sebagai ClientHello memancarkan nama domain tujuan dalam teks ASCII polos tanpa enkripsi. Sekalipun standar TLS 1.3 telah diratifikasi dan mulai mengenkripsi sertifikat peladen serta data aplikasi setelahnya, paket ClientHello tetap telanjang karena kunci kriptografi belum sempat disepakati oleh kedua belah pihak.
ClientHello TLS 1.3 Standar (Metadata Teks Terang):
• IP Tujuan: 104.16.123.45
• Ekstensi SNI: portal-kesehatan-sensitif.org (TEKS TERANG)
• Ekstensi ALPN: h2, h3
• Cipher Suites yang Didukung & Pertukaran Kunci Kriptografi
Selama kolom SNI terpampang gamblang, siapa pun yang berada di jalur transmisi data dapat mengamati riwayat kunjungan web tanpa perlu membongkar isi konten halaman. Penyedia layanan internet komersial membangun pipa analitik yang mencatat setiap domain yang dikunjungi pelanggan, lalu mengemas profil demografis tersebut untuk dijual ke pialang periklanan. Rezim otoriter dan badan sensor negara memanfaatkan perangkat inspeksi paket mendalam (DPI) di titik pertukaran internet nasional guna memeriksa kolom SNI pada setiap koneksi masuk, lalu memutuskan sambungan paket yang menuju ke media independen.
Di lingkungan korporat dan institusi pendidikan, administrator jaringan bergantung pada inspeksi SNI untuk menerapkan penyaringan konten dan pencatatan kepatuhan kerja. Jika seorang karyawan membuka kanal pelaporan pelanggaran rahasia atau portal konsultasi medis, perangkat keamanan jaringan mencatat domain tersebut seketika. Upaya awal untuk menambal celah ini, yang dikenal sebagai Encrypted Server Name Indication atau ESNI, sempat diuji coba di Firefox pada 2018. Namun ESNI memiliki kelemahan mendasar: protokol ini hanya mengenkripsi nama domain sembari membiarkan negosiasi protokol dan ekstensi lainnya terbuka, serta langsung gagal bekerja setiap kali kunci DNS berganti tanpa sinkronisasi sempurna.
Menyadari keterbatasan struktural tersebut, kelompok kerja IETF TLS memutuskan untuk merombak total pendekatan yang ada. Alih-alih sekadar menambal kolom SNI secara parsial, para insinyur merancang protokol yang mengenkripsi seluruh muatan paket ClientHello secara utuh, melahirkan standar Encrypted Client Hello.
🔑 Cara Jabat Tangan Ganda Membungkus Identitas Bagian Dalam
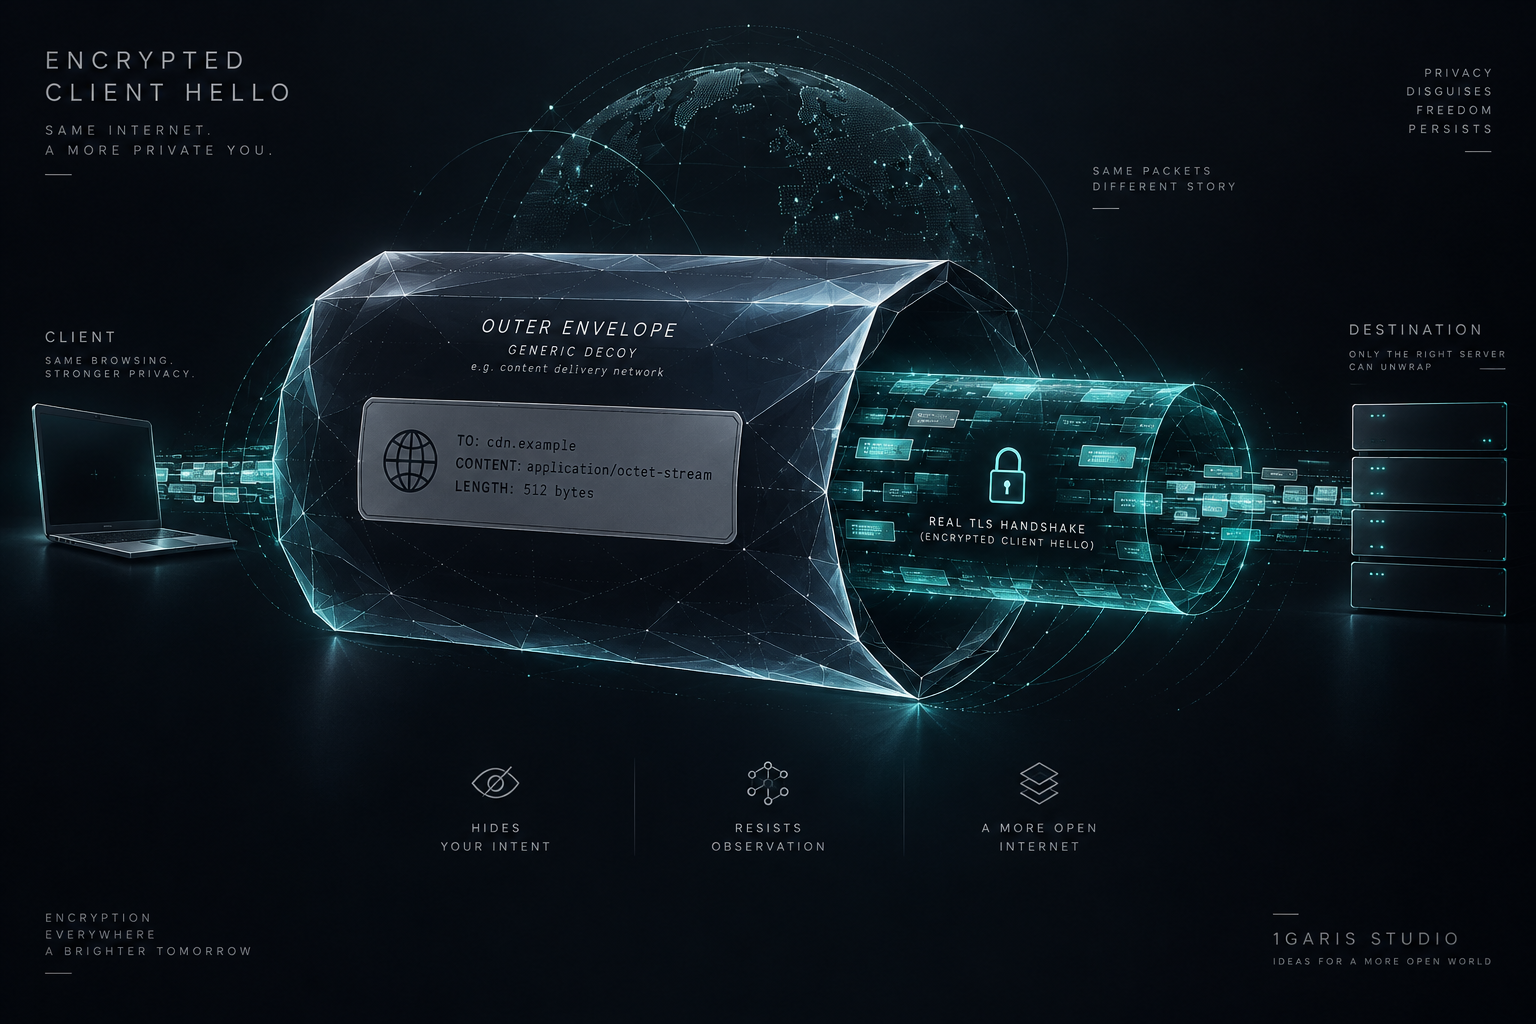
Terobosan arsitektur RFC 9849 bertumpu pada mekanisme jabat tangan berkepribadian ganda. Alih-alih mengirimkan satu paket jabat tangan dengan sensor selektif, peramban yang mendukung ECH menyusun dua jabat tangan berbeda yang saling bersarang: ClientHelloInner yang privat dan ClientHelloOuter yang publik.
ClientHelloInner merupakan jabat tangan asli dan lengkap yang ingin dijalankan oleh peramban. Di dalamnya tercantum nama domain tujuan sebenarnya, preferensi protokol lapisan aplikasi yang presisi, serta seluruh ekstensi keamanan terkait. Peramban mengambil muatan dalam yang utuh ini lalu mengenkripsinya menggunakan Hybrid Public Key Encryption (HPKE) berbasis RFC 9180. HPKE memadukan enkapsulasi kunci asimetris dengan enkripsi terotentikasi simetris, menghasilkan gumpalan ciphertext yang hanya dapat didekripsi oleh kluster peladen pemegang kunci privat pasangannya.
Selanjutnya, peramban menyusun ClientHelloOuter. Pesan luar ini bertindak sebagai umpan publik. Ia membawa nama host umum yang tidak mencurigakan, yang dikenal sebagai public_name, misalnya domain tepi milik penyedia CDN. Jabat tangan bagian dalam yang telah terenkripsi kemudian dimasukkan sebagai ekstensi ECH buram di dalam amplop luar tersebut.
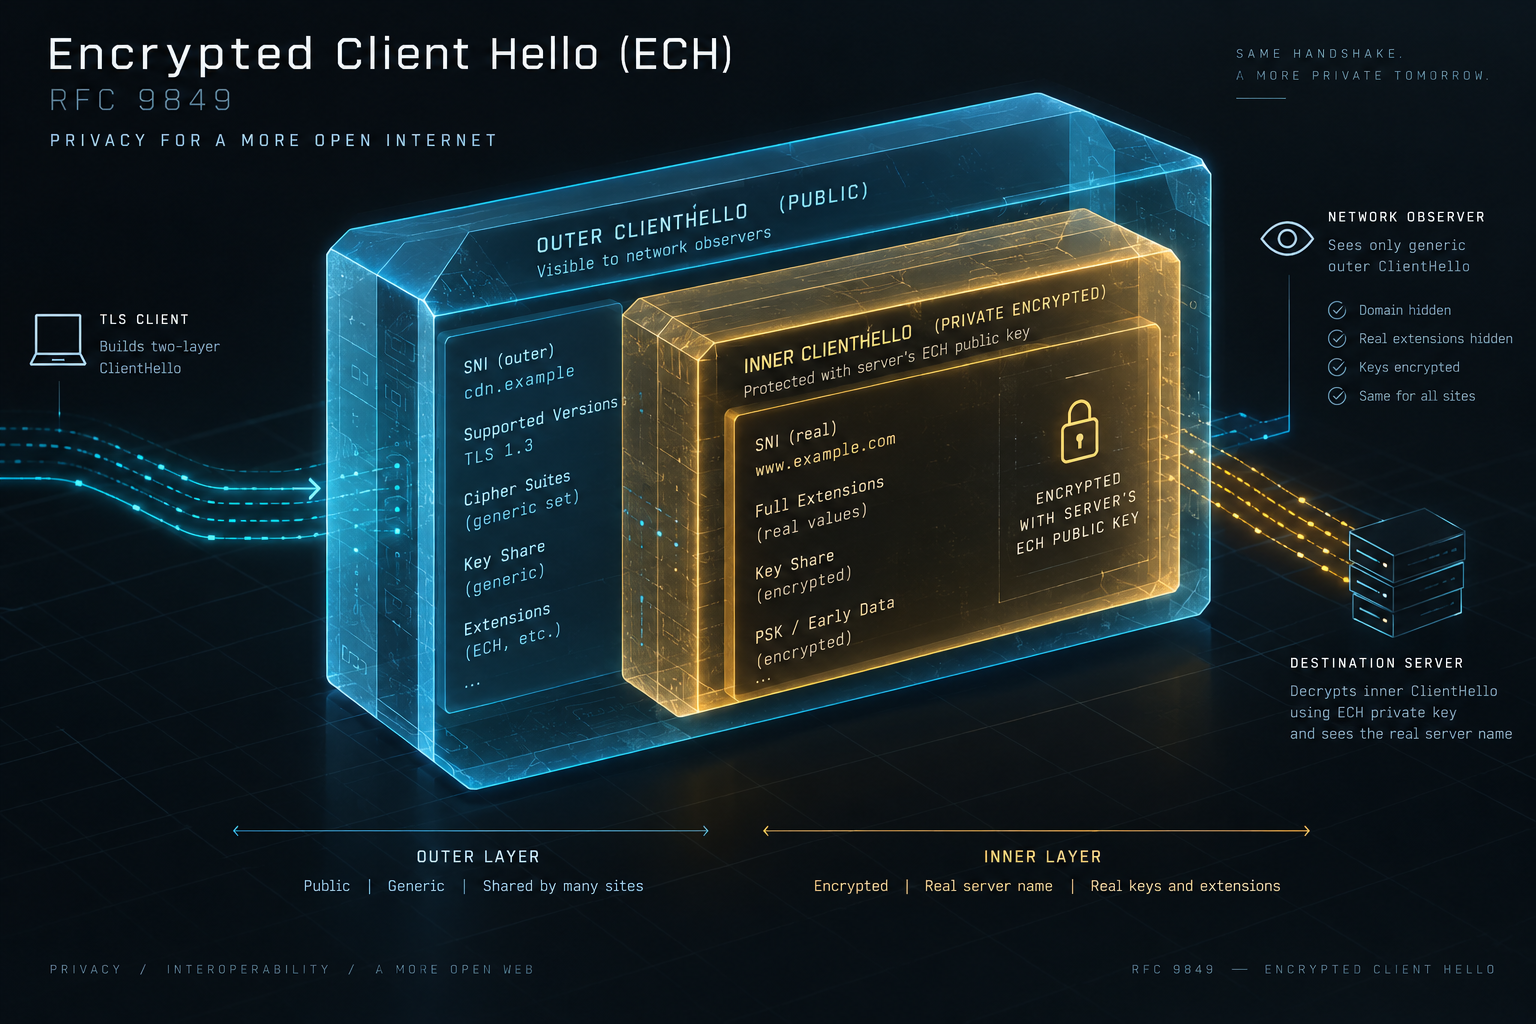
Ketika penyadap memantau sambungan fisik jaringan, mereka hanya melihat paket ClientHelloOuter. Indikator SNI yang tampak di permukaan sekadar memperlihatkan bahwa pengguna sedang menghubungi gerbang CDN umum, sementara tujuan aslinya terkunci rapat di dalam muatan kriptografi.
Jabat Tangan ECH TLS (Arsitektur RFC 9849):
[ClientHelloOuter (Terlihat oleh Pengamat Jaringan)]
• Public Name (SNI Luar): cloudflare-ech.com
• IP Tujuan: Alamat Anycast Bersama
• Ekstensi ECH: Muatan Terenkripsi (Ciphertext HPKE)

[ClientHelloInner (Didekripsi Hanya Peladen)]
• SNI Sebenarnya: situs-tujuan-pribadi.com
• ALPN Asli: h3, h2
• Kunci Bersama & Ekstensi Kriptografi Asli
Saat peladen tepi menerima paket data tersebut, sistem membaca ekstensi ECH, mencocokkan kunci privat yang sesuai dengan identifikasi kunci, lalu mendekripsi ClientHelloInner. Jika proses dekripsi berhasil, peladen tepi secara transparan merutekan sesi ke host virtual yang dituju dan merespons dengan pesan ServerHello standar. Pengamat eksternal hanya menyaksikan pertukaran data dengan domain publik perantara, tanpa pernah mengetahui apakah pengguna sedang membaca portal berita politik, forum diskusi komunitas, atau bertransaksi di toko daring.
Untuk menangkal gangguan perangkat jaringan perantara (middlebox) dan mencegah pembekuan protokol (ossification), RFC 9849 menyertakan mekanisme GREASE (Generate Random Extensions And Sustain Extensibility). Ketika peramban mengunjungi situs web biasa yang belum mendukung ECH, peramban tetap menyisipkan ekstensi ECH tiruan yang berisi data acak namun valid secara sintaksis. Derau acak yang sengaja disuntikkan ini memastikan bahwa firewall komersial dan perangkat inspeksi jaringan tidak dapat begitu saja memblokir paket berformat ECH tanpa memicu kekacauan koneksi massal pada lalu lintas internet reguler.
🌐 Keterikatan Mutlak dengan DNS Terenkripsi
Sebuah protokol kriptografi hanya sekuat saluran penemuan awal yang menyuplai kuncinya. Dalam ekosistem Encrypted Client Hello, peramban harus terlebih dahulu mengantongi kunci publik HPKE milik peladen, rangkaian sandi yang didukung, serta nama publik sebelum jabat tangan TLS dapat dimulai. Seluruh informasi penyiapan awal ini didistribusikan melalui Domain Name System menggunakan rekaman sumber daya HTTPS, sebagaimana diatur dalam RFC 9460.
Saat pengguna mengetikkan alamat web di bilah peramban, klien melayangkan kueri DNS untuk meminta rekaman HTTPS milik domain tujuan. Jika peladen mendukung ECH, respons DNS menyertakan parameter ech yang memuat blok konfigurasi terenkode base64. Peramban mengekstrak kunci publik ini, mengenkripsi ClientHelloInner, lalu memancarkan jabat tangan berlapis ganda ke peladen.
Alur operasional ini menyingkap ketergantungan arsitektural yang mutlak: ECH sama sekali tidak berdaya tanpa perlindungan DNS terenkripsi. Jika pengguna memakai peramban berkemampuan ECH namun membiarkan kueri DNS meluncur melalui port UDP 53 tanpa enkripsi, peramban akan memancarkan nama domain tujuan dalam bentuk teks terang pada kueri DNS beberapa milidetik sebelum jabat tangan TLS dienkripsi. Pengamat jaringan lokal, ISP, atau router perantara tinggal membaca paket DNS tersebut untuk mencatat destinasi penjelajahan, membuat jabat tangan kriptografi yang rumit menjadi sia-sia seketika.
Konfigurasi Rentan (DNS Teks Terang + ECH):
1. Klien ke Server DNS (Port 53): Kueri IP dan kunci ECH untuk domain-pribadi.com
   [KEBOCORAN TERJADI DI SINI: Pengamat jaringan mencatat domain tujuan]
2. Server DNS ke Klien: IP adalah 104.16.123.45, konfigurasi ECH adalah AEX+DQ...
3. Klien ke Peladen Web: SNI Luar = "cloudflare-ech.com", Dalam = [Terenkripsi]
   [Jabat tangan terenkripsi, tetapi tujuan sudah terlanjur terekam]

Konfigurasi Aman (DNS Terenkripsi + ECH):
1. Klien ke Peladen DoH (HTTPS): Kueri terenkripsi untuk domain-pribadi.com
   [Tidak ada kebocoran nama domain di jaringan lokal]
2. Peladen DoH ke Klien: Jawaban terenkripsi beserta konfigurasi ECH
3. Klien ke Peladen Web: SNI Luar = "cloudflare-ech.com", Dalam = [Terenkripsi]
   [Perlindungan metadata menyeluruh berhasil dicapai]
Tidak hanya itu, kueri DNS tanpa enkripsi membuka peluang empuk bagi serangan penurunan paksa (stripping attack). Jika kueri DNS mengalir tanpa perlindungan, peretas aktif atau perangkat sensor jaringan dapat mencegat jawaban DNS, membuang rekaman HTTPS yang memuat kunci ECH, dan hanya meneruskan rekaman alamat A atau AAAA standar ke peramban. Karena kehilangan kunci publik ECH, peramban secara otomatis beralih ke jabat tangan TLS 1.3 konvensional, mengekspos kolom SNI asli dalam teks terang tanpa memberikan peringatan apa pun kepada pengguna.
Guna mencegah manipulasi ini, seluruh rantai resolusi domain wajib diamankan secara ketat. Pengelola domain harus menerapkan DNSSEC untuk menandatangani zona DNS mereka secara kriptografis, menjamin rekaman data tidak dapat diubah di tengah jalan. Pada saat bersamaan, peramban di sisi klien wajib mengaktifkan DNS-over-HTTPS (DoH) atau DNS-over-TLS (DoT) melalui resolver terpercaya yang memvalidasi tanda tangan DNSSEC. Tanpa pertahanan berlapis ini, rasa aman yang dijanjikan ECH hanyalah fatamorgana.
🏢 Risiko Monokultur Penyedia Jaringan Tepi Terpusat
Efektivitas perlindungan privasi Encrypted Client Hello sangat bergantung pada luas dan keragaman kelompok anonimitas (anonymity set) yang menopangnya. Ketika pengamat jaringan memantau paket ClientHelloOuter yang membawa nama publik dan alamat IP, mereka tidak dapat menebak situs sebenarnya hanya apabila ada ribuan situs web independen lain yang menggunakan nama publik dan rentang IP yang sama persis.
Apabila seorang pengelola situs web mandiri membuat pasangan kunci HPKE sendiri lalu memasang ECH pada peladen privat virtual (VPS) terisolasi dengan satu alamat IP khusus, ECH praktis tidak memberikan faedah privasi apa pun. Pengamat jaringan yang melihat paket menuju ke alamat IP tunggal tersebut dapat langsung menjalankan pencarian reverse DNS atau memeriksa sertifikat publik peladen untuk mengetahui identitas situs. Agar ECH bekerja efektif, peladen gerbang depan wajib berupa kluster besar yang memadukan lalu lintas dari ribuan entitas yang berbeda.
Realitas operasional dan ekonomi ini memicu konsentrasi struktural yang sangat tajam di tingkat global. Riset pengukuran empiris independen yang dipublikasikan pada tahun 2026 di ajang IFIP Networking terhadap lebih dari 13 juta domain mengungkap fakta mengejutkan: lebih dari 99,99 persen dari seluruh implementasi aktif ECH di internet dikendalikan oleh satu penyedia infrastruktur tunggal, yaitu Cloudflare.
Kendati Cloudflare patut diapresiasi atas langkah pionirnya mengotomatisasi ECH bagi jutaan zona pengguna, monokultur ekstrem ini memicu risiko sistemik yang patut diwaspadai:
- Titik Kegagalan Tunggal: Jika penyedia dominan mengalami salah konfigurasi infrastruktur, gangguan perutean rute BGP, atau bug rotasi sertifikat, mekanisme jabat tangan aman bagi hampir seluruh web terenkripsi dapat tumbang secara serentak.
- Konsentrasi Observabilitas: Walaupun pengamat jaringan lokal dan penyedia internet tidak lagi dapat membaca nama domain yang dituju, entitas CDN pusat tetap memegang visibilitas penuh tanpa enkripsi atas setiap permintaan HTTP, sesi interaksi, dan rute data pengguna. Privasi tidak benar-benar terdesentralisasi, melainkan terkonsentrasi ke tangan satu korporasi raksasa.
- Kesenjangan Kemudahan Adopsi: Penyedia CDN pesaing dan platform hosting independen tertinggal jauh dalam menyediakan sistem otomatisasi rotasi kunci ECH. Memasang ECH secara manual di peladen mandiri seperti NGINX, HAProxy, atau Envoy membutuhkan sinkronisasi rumit antara pembaruan rekaman DNS HTTPS dan masa berlaku kunci HPKE yang pendek, beban teknis yang berat bagi tim pengembang kecil.
- Pelemahan Lewat Domain Kenari: Jaringan korporat dan sistem sensor nasional telah mempelajari cara mengeksploitasi mekanisme uji domain kenari (canary domain) yang tertanam di peramban. Firefox, misalnya, secara rutin memeriksa domain kenari khusus sebelum mengaktifkan DoH dan ECH. Jika resolver lokal sengaja merespons dengan status NXDOMAIN, peramban akan melumpuhkan fitur proteksi terenkripsi secara diam-diam dan kembali memancarkan SNI dalam teks terang.
Konsentrasi struktural ini memperlihatkan ketegangan nyata antara keunggulan kriptografi di atas kertas dan realitas implementasi di lapangan. Protokol yang dirancang untuk membentengi privasi dari pengawasan massal justru memperdalam ketergantungan web pada segelintir operator infrastruktur raksasa.
🔍 Mengapa Kebocoran Subdomain Meruntuhkan Perisai Anonimitas
Sekalipun pengelola situs web telah mengaktifkan DNSSEC, membagikan parameter ECH melalui DoH, dan menempatkan peladen di balik kluster CDN berpopulasi padat, sebuah celah arsitektural yang lebih licin tetap mengintai: pemuatan aset lintas subdomain.
Halaman web modern hampir tidak pernah berupa dokumen HTML tunggal yang terisolasi. Membuka satu artikel berita, portal media, atau dasbor aplikasi lazimnya memicu puluhan permintaan HTTP sekunder. Permintaan lanjutan ini mengunduh berkas lembar gaya (CSS), pustaka JavaScript, aset gambar, pecahan video streaming, font web, dan suar analitik. Dalam praktik produksi, sumber daya sekunder ini kerap dialokasikan pada subdomain terpisah atau domain pihak ketiga, seperti www.contoh.com, cdn.contoh.com, api.contoh.com, atau assets.vendor.net.
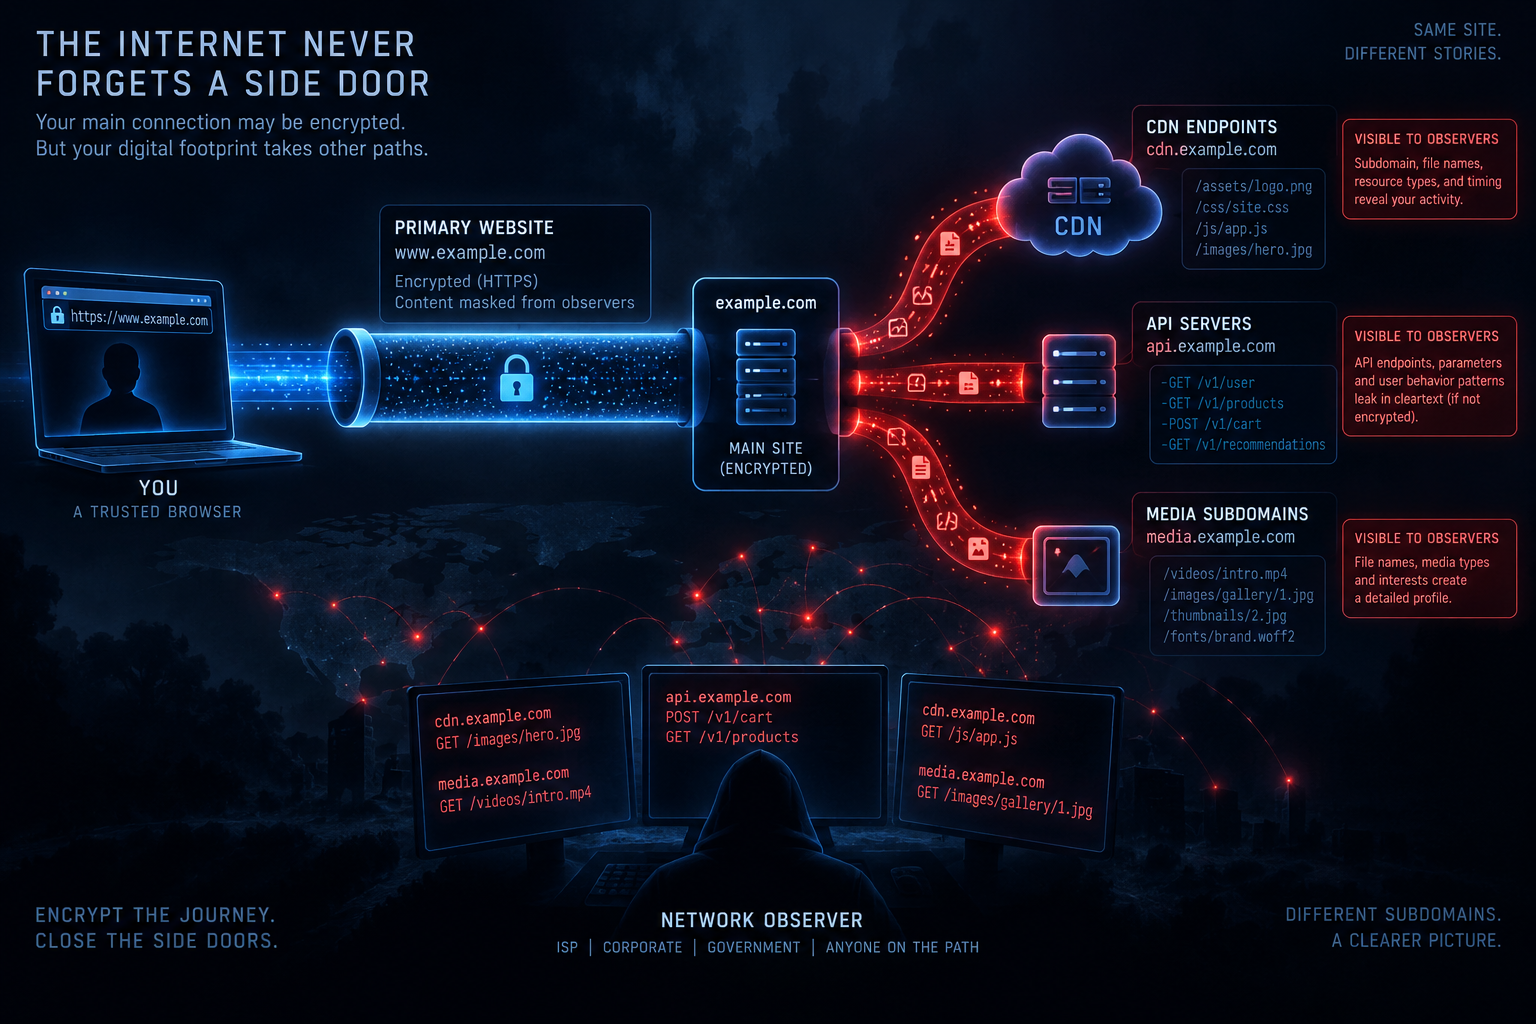
Dalam audit berskala besar terhadap lebih dari 150.000 domain yang dipresentasikan oleh para peneliti IFIP Networking, terungkap sebanyak 5.207 domain unik di mana domain utama (apex) berhasil menegosiasikan ECH secara sempurna, namun subdomain sekundernya gagal menegosiasikan ECH. Ketika peramban mengunduh berkas CSS atau pustaka script dari subdomain yang salah konfigurasi tersebut, koneksi seketika anjlok kembali ke jabat tangan TLS biasa, memancarkan nama subdomain dalam teks terang ke jaringan lokal.
Jejak Eksekusi Sesi (Kebocoran ECH Subdomain Campuran):
1. Permintaan: https://contoh.com/
   • SNI Luar: cloudflare-ech.com
   • SNI Dalam: contoh.com [TERENKRIPSI: BERHASIL]
   • Hasil: Pengamat hanya melihat lalu lintas CDN umum.

2. Permintaan: https://cdn.contoh.com/styles.css
   • Rekaman ECH Hilang di DNS untuk subdomain cdn
   • SNI ClientHello: cdn.contoh.com [TEKS TERANG: BOCOR]
   • Hasil: Pengamat seketika mengaitkan sesi ke contoh.com.

3. Permintaan: https://api.contoh.com/v1/auth
   • Kegagalan Negosiasi ECH atau Fallback Peladen
   • SNI ClientHello: api.contoh.com [TEKS TERANG: BOCOR]
   • Hasil: Seluruh riwayat penjelajahan terbongkar utuh.
Bagi penyedia internet atau sistem pengawasan yang mengendus jaringan, menangkap permintaan teks terang ke cdn.contoh.com atau gambar.contoh.com memberikan informasi intelijen yang persis sama berharganya dengan melihat domain utamanya. Pengamat jaringan tinggal mencocokkan stempel waktu, alamat IP asal, dan kluster peladen untuk merekonstruksi jejak navigasi pengguna secara utuh tanpa hambatan.
Pemicu ketidaksesuaian konfigurasi subdomain ini berakar pada fragmentasi operasional sehari-hari:
- Kesenjangan Pemetaan CNAME: Pengelola domain mungkin mengarahkan domain utama ke Cloudflare dengan proteksi ECH aktif, namun mengarahkan subdomain
cdnmelalui rekaman CNAME ke wadah penyimpanan cloud eksternal atau penyedia media pihak ketiga yang belum mendukung ECH. - Penyediaan DNS yang Setengah Hati: Administrator sistem kerap memasang rekaman HTTPS hanya pada domain utama (
@) sembari mengabaikan subdomainwwwatau subdomain aset statis, memaksa peramban menggunakan SNI teks terang saat mengunduh berkas pelengkap. - Ketergantungan Skrip Pihak Ketiga: Halaman web yang menyematkan widget pelacak analitik, tombol interaksi media sosial, atau pustaka iklan memaksa peramban membuka jabat tangan TLS baru ke domain eksternal yang tidak menerapkan ECH. Siapa pun yang mengamati lalu lintas data dapat dengan mudah menyimpulkan situs induk apa yang sedang dimuat berdasarkan pola panggilan skrip eksternal tersebut.
Temuan empiris ini menegaskan kaidah fundamental dalam rekayasa keamanan web: privasi koneksi bekerja berdasarkan prinsip rantai terlemah. Satu saja jabat tangan sekunder yang bocor di tengah proses pemuatan halaman akan meruntuhkan seluruh perlindungan kriptografi dari sesi tersebut.
📉 Perangkat Antara dan Realitas Gangguan Jaringan
Kehadiran Encrypted Client Hello membawa disrupsi langsung terhadap perangkat dan rutinitas administrasi jaringan konvensional. Selama lebih dari dua dekade, departemen teknologi informasi korporat, jaringan kampus universitas, penyedia Wi-Fi publik, dan lembaga pemerintah memperlakukan inspeksi SNI teks terang sebagai instrumen utama untuk klasifikasi lalu lintas data, pengendalian kuota bandwidth, dan penegakan tata tertib akses.
Ketika firewall gerbang jaringan tidak lagi mampu membaca nama domain tujuan, kendali administratif yang telah mapan kehilangan fungsinya:
- Penyaringan Akses Berbasis Domain: Perangkat keamanan yang dirancang untuk memutus koneksi ke peladen pengendali malware, situs penipuan pancingan (phishing), atau platform hiburan terlarang tidak dapat lagi memeriksa SNI untuk menentukan izin akses.
- Pencegahan Kebocoran Data (DLP): Perangkat pemantau arus keluar yang bertugas mencegah pengunggahan dokumen rahasia kantor ke penyimpanan cloud personal kehilangan visibilitas terhadap destinasi akhir berkas.
- Manajemen Kualitas Layanan (QoS): Perangkat keras pengatur lalu lintas yang memprioritaskan konferensi video kerja di atas streaming hiburan tidak dapat mengelompokkan paket data berdasarkan identitas layanan.
Menghadapi hilangnya jendela pemantauan ini, operator jaringan memiliki tiga respons utama yang membawa dampak langsung terhadap pengalaman pengguna akhir.
Respons pertama adalah inspeksi di tingkat perangkat akhir (endpoint inspection). Pada perangkat laptop kantor atau ponsel inventaris perusahaan, institusi memasang sertifikat root Certificate Authority (CA) internal. Dengan memutus koneksi TLS di peladen proksi korporat, perusahaan mendekripsi seluruh sesi komunikasi sebelum mengenkripsinya kembali menuju internet luar. Pada skenario ini, ECH tidak memberikan perlindungan apa pun terhadap pemantauan internal perusahaan, kendati tetap melindungi data begitu paket keluar dari gerbang jaringan kantor.
Respons kedua adalah pemutusan koneksi secara agresif. Perangkat jaringan lawas yang tidak mampu memeriksa jabat tangan baru kerap menganggap ekstensi ECH sebagai anomali berbahaya, lalu menjatuhkan paket data begitu saja atau memutus sambungan TCP dengan mengirimkan sinyal reset. Akibatnya, pengguna di jaringan kantor atau hotspot publik sering mengalami kendala sambungan terputus tanpa penjelasan yang jelas.
Respons ketiga adalah pemblokiran di tingkat DNS. Mengingat ECH sepenuhnya bergantung pada rekaman HTTPS yang disuplai via DNS, resolver jaringan lokal dapat secara selektif membuang rekaman HTTPS dan hanya mengembalikan rekaman alamat IP biasa, memaksa peramban beralih ke jabat tangan teks terang yang dapat dipantau. Selain itu, pengelola jaringan dapat memblokir akses ke resolver DoH publik seperti 1.1.1.1 atau 8.8.8.8, mewajibkan perangkat memakai resolver internal yang menonaktifkan konfigurasi ECH.
Dinamika ini membuktikan bahwa protokol privasi tidak bekerja di ruang hampa. Setiap lompatan teknologi dalam menyamarkan jejak komunikasi selalu memicu adaptasi taktik balasan dari pihak-pihak yang berkepentingan mengawasi lalu lintas jaringan.
⚙️ Verifikasi Praktis untuk Peramban dan Infrastruktur Tepi
Karena Encrypted Client Hello beroperasi di lapisan transport di bawah permukaan antarmuka aplikasi, pengguna biasa dan pengembang web tidak dapat sekadar mengandalkan indikator visual seperti gembok hijau untuk memastikan koneksi mereka benar-benar terlindungi. Memeriksa keabsahan kerja ECH membutuhkan inspeksi teknis yang terarah.
Bagi pengguna komputer meja yang ingin menguji apakah peramban mereka berhasil menegosiasikan ECH saat berselancar, alat pengembang bawaan menyediakan indikator diagnostik yang jelas. Pada Google Chrome dan peramban berbasis Chromium, membuka panel Developer Tools melalui tombol F12, memilih tab Security, dan mengklik tautan detail koneksi aktif akan menampilkan status eksplisit:
Rincian Keamanan Koneksi (Chromium DevTools):
- Protokol: TLS 1.3
- Pertukaran Kunci: X25519MLKEM768 / X25519
- Cipher Suite: AES_128_GCM
- Encrypted Client Hello: Yes (outer SNI: cloudflare-ech.com)
Pada Mozilla Firefox, pengguna dapat memeriksa status jaringan mendalam dengan mengetikkan alamat about:networking#dns di bilah URL guna melihat apakah rekaman domain yang diselesaikan membawa atribut konfigurasi ECH yang valid. Selain itu, platform uji diagnostik daring khusus, seperti halaman verifikasi resmi Mozilla atau mirror pengujian independen, dapat mensimulasikan jabat tangan multi-origin dan melaporkan apakah paket luar dan dalam peramban telah terisolasi sebagaimana mestinya.
Bagi pengembang web, insinyur keandalan sistem (SRE), dan pengelola infrastruktur digital, memastikan kepatuhan menyeluruh ECH pada seluruh aset web menuntut daftar uji sistematis berikut:
- 1. Uji Rekaman Sumber Daya HTTPS via DNS: Manfaatkan utilitas baris perintah untuk memeriksa rekaman HTTPS pada domain utama serta seluruh subdomain pendukung:
  dig +short TYPE65 contoh.com
  dig +short TYPE65 www.contoh.com
  dig +short TYPE65 cdn.contoh.com
Pastikan jawaban kueri memuat parameter ech yang berisi blok konfigurasi terenkode base64. Jika ada subdomain yang mengembalikan rekaman kosong, subdomain tersebut dipastikan membocorkan SNI dalam teks terang.
- 2. Konfirmasi Tanda Tangan DNSSEC: Karena rekaman DNS tanpa tanda tangan kriptografis rentan dimanipulasi atau dilucuti oleh peretas di jaringan lokal, pastikan zona DNS Anda telah divalidasi dengan rekaman RRSIG dan DS yang sah:
delv @1.1.1.1 contoh.com HTTPS- 3. Tangkap dan Periksa Paket Jabat Tangan: Jalankan penangkapan paket data langsung pada mesin uji non-produksi untuk memeriksa struktur biner yang meluncur di kabel jaringan:
tshark -i any -Y "tls.handshake.extension.type == 65037" -VPastikan kolom SNI luar mencantumkan nama publik generic perantara dan nama domain internal tidak terbaca sama sekali pada tangkapan teks terang.
- 4. Audit Keselarasan Seluruh Subdomain: Pastikan setiap subdomain yang menyajikan aset statis, font web, atau API berbagi konfigurasi ECH yang seragam. Pertimbangkan untuk memigrasikan pemanggilan aset kembali ke domain utama menggunakan struktur jalur rapi (
/api/,/assets/) daripada memecahnya ke banyak subdomain terpisah. - 5. Uji Mekanisme Fallback dan Rotasi Kunci: Ujilah skenario pergantian kunci HPKE peladen untuk memastikan peladen tepi mampu merespons dengan paket ECH RetryConfig saat menerima jabat tangan berkunci kedaluwarsa dari klien, memberi kesempatan peramban menyegarkan kunci tanpa memutus interaksi pengguna.
Menjalankan prosedur verifikasi ini mengubah janji keamanan ECH dari sekadar klaim teoretis menjadi benteng privasi yang terbukti kokoh di dunia nyata.
🧭 Tuntutan Privasi Koneksi yang Bermakna ke Depan
Kelahiran Encrypted Client Hello menandai pencapaian rekayasa yang sangat berarti dalam sejarah evolusi protokol transportasi internet. Dengan melenyapkan Server Name Indication teks terang, RFC 9849 berhasil memangkas celah kebocoran domain paling mencolok pada jabat tangan TLS, melipatgandakan biaya operasional bagi pihak-pihak yang menjalankan pengintaian pasif dan pengawasan massal tanpa pandang bulu.
Kendati demikian, bukti empiris dari jutaan domain aktif menyampaikan pesan penting yang tidak boleh diabaikan: privasi metadata tidak akan pernah dapat dicapai hanya melalui satu lapisan protokol kriptografi tunggal. Sekalipun ECH dan DNS-over-HTTPS beroperasi dalam keharmonisan sempurna, fondasi arsitektur Internet Protocol tetap menyimpan karakteristik mendasar yang dapat dibaca oleh pengamat jaringan:
- Identifikasi Berbasis Alamat IP Tujuan: ECH menyembunyikan nama domain di tingkat aplikasi, namun tidak dapat menyembunyikan alamat IP tujuan pada tajuk paket IP. Jika sebuah institusi menempatkan situs webnya pada peladen mandiri dengan alamat IP eksklusif, algoritma pemantau lalu lintas dapat memetakan kunjungan ke situs tersebut secara langsung tanpa perlu membaca kolom SNI sama sekali.
- Analisis Pola dan Ukuran Paket Data: Standar Encrypted Client Hello tidak menyertakan mekanisme pengubahan bentuk (traffic shaping) atau bantalan ukuran (padding) pada aliran paket data lanjutan. Pengamat jaringan yang menganalisis ritme waktu, ledakan frekuensi transmisi, dan volume paket yang dipertukarkan antara klien dan peladen dapat mencocokkan pola tersebut dengan sidik jari digital halaman web, mendeteksi artikel atau video spesifik mana yang sedang dibuka pengguna.
- Pelacakan di Lapisan Aplikasi: Begitu koneksi terjalin dan halaman selesai dirender oleh peramban, skrip pelacak sisi klien, teknik sidik jari peramban (browser fingerprinting), uji rendering canvas, serta kuki lintas situs tetap dapat memantau gerak-gerik pengguna terlepas dari seberapa canggih enkripsi jabat tangan yang digunakan.
Mewujudkan privasi koneksi yang sejati menuntut kesadaran bahwa Encrypted Client Hello hanyalah salah satu pilar dalam arsitektur pertahanan berlapis, bukan jubah tembus pandang yang instan. Bagi pengguna harian, perlindungan privasi yang bermakna mengharuskan integrasi ECH dengan layanan DNS terenkripsi, pemanfaatan jaringan privat virtual (VPN) terpercaya atau rute berlapis seperti Tor, serta penggunaan profil peramban yang disiplin memblokir skrip pelacak pihak ketiga.
Bagi para arsitek web dan pengelola infrastruktur digital, tanggung jawab yang diemban sama krusialnya. Mengaktifkan sakelar ECH di dasbor CDN tidak cukup untuk mendeklarasikan sebuah sistem telah aman seutuhnya. Tim pengembang wajib mengaudit seluruh hierarki subdomain mereka, memangkas dependensi skrip pelacak eksternal yang tidak esensial, menyelaraskan otomatisasi DNSSEC dengan siklus rotasi kunci yang disiplin, serta merancang arsitektur aplikasi yang meminimalkan paparan metadata ke pihak luar. Hanya ketika kriptografi tingkat lanjut, topologi jaringan yang matang, dan desain aplikasi yang bertanggung jawab berjalan beriringan, cita-cita menghadirkan web yang benar-benar privat dapat menjadi kenyataan yang dapat dinikmati semua orang.
Sumber: IETF RFC 9849, Riset Telemetri IFIP Networking 2026, Dokumentasi Arsitektur Tepi Cloudflare, Panduan Keamanan Mozilla Firefox, Wikimedia Commons, Pexels.