Buka alat pengembang peramban Anda di hampir semua situs web besar hari ini, buka panel keamanan, dan periksa parameter koneksi. Jika Anda menggunakan rilis modern Chrome, Edge, Firefox, atau Safari, Anda kemungkinan besar akan menemukan grup pertukaran kunci yang tidak familiar: X25519MLKEM768. String itu bukan telemetri atau bendera internal. Ia membuktikan bahwa peramban dan server baru saja menyelesaikan kesepakatan kunci hibrida pascakuantum. Kunci enkripsi simetris yang melindungi HTML, JSON, gambar, dan cookie sesi untuk sisa koneksi HTTPS itu diturunkan dari dua algoritma berbeda: Diffie-Hellman kurva eliptik klasik dan mekanisme enkapsulasi berbasis lattice modul yang distandardisasi oleh NIST.
Bagian web itu sudah menyeberang ke realitas produksi. Cloudflare melaporkan bahwa lebih dari dua pertiga seluruh koneksi TLS yang diinisiasi manusia ke jaringannya menegosiasikan pertukaran kunci hibrida pascakuantum. Chrome mengaktifkan pertukaran itu secara bawaan di desktop, diikuti Firefox dan sistem operasi Apple. Pada Agustus 2026, Internet Engineering Task Force menerbitkan RFC 10024 yang meresmikan mekanisme kesepakatan kunci hibrida ML-KEM untuk TLS 1.3 di jalur standar. Bagi siapa pun yang hanya melihat metrik peramban, transisi pascakuantum internet yang lama diwartakan tampak sudah tiba dengan mulus.
Namun, jika Anda menggeser pandangan satu lapisan lebih tinggi di handshake yang sama dan memeriksa sertifikat digital yang memverifikasi identitas server, gambaran yang sama sekali berbeda muncul. Kunci publik yang tertanam di sertifikat itu dan tanda tangan digital yang dicapkan di bidang identitasnya hampir pasti klasik: kunci RSA-2048, kunci RSA-3072, atau tanda tangan ECDSA menggunakan kurva NIST P-256. Di seluruh internet publik, tidak ada toko kepercayaan peramban web utama yang memvalidasi sertifikat pascakuantum ML-DSA sebagai bawaan produksi. Tidak ada Certificate Authority publik komersial yang menerbitkan sertifikat leaf pascakuantum yang diterima sistem operasi bawaan tanpa instalasi root manual. Survei pengukuran domain produksi sepanjang 2026 secara konsisten menunjukkan bahwa meskipun pertukaran kunci hibrida melindungi puluhan juta hostname, prevalensi sertifikat digital pascakuantum di web publik tetap keras kepala di angka nol persen.
Pembagian mendalam di arsitektur kriptografi web ini bukan kecelakaan dan bukan kelalaian. Ini adalah asimetri fundamental yang ditentukan oleh fisika jaringan, dinamika paket TCP, batas initial congestion window, dan struktur operasional Web Public Key Infrastructure publik. Pertukaran kunci sesi relatif mudah dimodernisasi karena hanya membutuhkan penambahan sekitar satu kilobita ke handshake pembuka, memengaruhi hanya dua endpoint yang sedang menegosiasikan koneksi. Meningkatkan sertifikat digital yang membuktikan keaslian situs web, sebaliknya, langsung bertabrakan dengan langit-langit maximum transmission unit, firewall deep-packet inspection warisan, dan latensi multi-hop TCP slow-start.
🔐 Ancaman yang Membuat Pertukaran Kunci Menjadi Darurat Segera
Untuk memahami mengapa peramban dan CDN buru-buru menyebarkan pertukaran kunci pascakuantum bertahun-tahun sebelum standar final, kita harus menelaah model lawan yang mengatur lalu lintas terenkripsi: strategi yang dikenal sebagai harvest now, decrypt later.
Ancaman komputasi kuantum terhadap kriptografi kunci publik bukan fiksi ilmiah, tetapi linimasanya menciptakan rasa aman yang menipu. Cryptographically Relevant Quantum Computers—mesin yang mampu menjalankan algoritma Shor pada skala cukup untuk memfaktorkan bilangan prima besar atau menyelesaikan logaritma diskret—masih bertahun-tahun di laboratorium. Jika komputer kuantum hanya mampu menyerang koneksi langsung secara real-time, arsitek internet secara teoritis bisa menunggu perangkat keras tiba sebelum mengganti algoritma dasar.
Strategi harvest-now-decrypt-later menghancurkan kenyamanan itu. Badan intelijen negara dan sindikat kriminal tidak membutuhkan komputer kuantum hari ini untuk mengompromikan lalu lintas web terenkripsi. Yang mereka butuhkan hari ini hanyalah penyimpanan fisik yang luas dan murah. Dengan mengetuk secara pasif kabel serat optik bawah laut, titik pertukaran internet, dan tautan transit, lawan dapat merekam petabita lalu lintas TLS terenkripsi setiap hari. Data itu duduk diam di arsip magnetik dan optik, tak terbaca hari ini di bawah perlindungan AES-256 atau ChaCha20-Poly1305.
Kerentanan terletak sepenuhnya pada handshake efemeral yang menghasilkan kunci simetris itu. Dalam koneksi TLS 1.3 klasik yang memakai pure X25519 atau P-256 Diffie-Hellman, klien dan server menukar parameter publik lewat kabel untuk menghitung rahasia bersama. Jika lawan merekam pertukaran itu hari ini dan menyimpan rekaman sampai komputer kuantum fault-tolerant tiba sepuluh atau lima belas tahun dari sekarang, algoritma Shor akan menyelesaikan masalah logaritma diskret dalam waktu polinomial. Lawan akan memulihkan kunci privat, merekonstruksi rahasia sesi, dan mendekripsi muatan yang terekam.
Untuk umpan media sosial sementara, dekripsi retrospektif membawa konsekuensi minimal. Namun untuk data dengan umur kerahasiaan wajib yang diukur dalam dekade—rekam kesehatan pribadi, catatan keuangan, kekayaan intelektual, basis data biometrik, komunikasi diplomatik, dan penyelesaian hukum—jendela kerentanan terbuka sekarang. Setiap catatan sensitif yang dikirim lewat internet publik di bawah pertukaran kunci hanya klasik pada 2026 efektif menjadi buku terbuka yang menunggu kunci dekripsi masa depan.
Tanda tangan autentikasi beroperasi di bawah model ancaman temporal yang sama sekali berbeda. Ketika peramban Anda terhubung ke bank Anda, sertifikat bank memakai tanda tangan RSA atau ECDSA untuk membuktikan Anda berkomunikasi dengan server asli. Validasi itu terjadi sepenuhnya pada tense sekarang: peramban memeriksa tanda tangan matematis terhadap root Certificate Authority tepercaya selama beberapa milidetik handshake TLS. Begitu handshake selesai, tanda tangan digital telah menyelesaikan tugasnya. Lawan yang merekam tanda tangan itu hari ini tidak dapat memakai komputer kuantum masa depan untuk memalsukan secara retrospektif peristiwa autentikasi masa lalu yang sudah selesai.
Karena dekripsi retrospektif mengancam kerahasiaan secara retrospektif sementara pemalsuan tanda tangan hanya mengancam koneksi langsung di masa depan, mengamankan pertukaran kunci menjadi darurat segera. Mengamankan sertifikat digital bisa menempuh jalur lebih lambat dan lebih hati-hati yang dibutuhkan badan standar global.
📡 Apa yang Sebenarnya Dilakukan X25519MLKEM768 di Kabel
Ketika arsitek standar mulai merancang pengganti pascakuantum untuk kesepakatan kunci TLS, mereka menghadapi pergeseran matematika signifikan. Algoritma familiar yang menggerakkan keamanan internet selama empat dekade—RSA, Diffie-Hellman, dan Elliptic Curve Cryptography—bersandar pada teori bilangan: faktorisasi prima dan logaritma diskret. Algoritma Shor menyelesaikan keduanya dengan speedup eksponensial.
Untuk menahan kriptanalisis kuantum, peneliti beralih ke kriptografi berbasis lattice, khususnya masalah Learning With Errors di atas lattice modul. Pada Agustus 2024, NIST merilis FIPS 203, secara resmi menstandardisasi Module-Lattice-based Key-Encapsulation Mechanism, yang ditunjuk sebagai ML-KEM. Set parameter yang dipilih untuk penyebaran web umum adalah ML-KEM-768, menawarkan tingkat keamanan kurang lebih setara AES-192, melampaui margin yang dibutuhkan terhadap lawan klasik maupun kuantum.
Berbeda dari Diffie-Hellman klasik yang beroperasi sebagai pertukaran kunci simetris di mana kedua pihak menukar parameter publik dan menghitung nilai bersama secara independen, ML-KEM beroperasi sebagai Key Encapsulation Mechanism. Penerima menghasilkan pasangan kunci enkapsulasi dan mengirim kunci publik ke pengirim. Pengirim menghasilkan rahasia bersama acak, mengenkapsulasinya memakai kunci publik penerima untuk membuat ciphertext, dan mengirimkan ciphertext itu kembali. Penerima memakai kunci dekapsulasi privatnya untuk memulihkan rahasia bersama yang sama persis dari ciphertext.
Dalam TLS 1.3, klien mengiklankan kemampuan kriptografi dan mengirim key share spekulatif di dalam ekstensi supported_groups dan key_share dari pesan ClientHello pembuka.
Namun, baik IETF maupun vendor peramban tidak bersedia mempercayakan seluruh internet semata-mata pada matematika lattice yang baru distandardisasi. Jalan pintas aljabar tak terduga atau cacat implementasi di ML-KEM secara teoritis bisa mengompromikan koneksi tanpa peringatan. Jawaban rekayasa adalah pertukaran kunci hibrida. Alih-alih memilih antara keamanan klasik dan pascakuantum, protokol menjalankan keduanya secara simultan dan menggabungkannya.
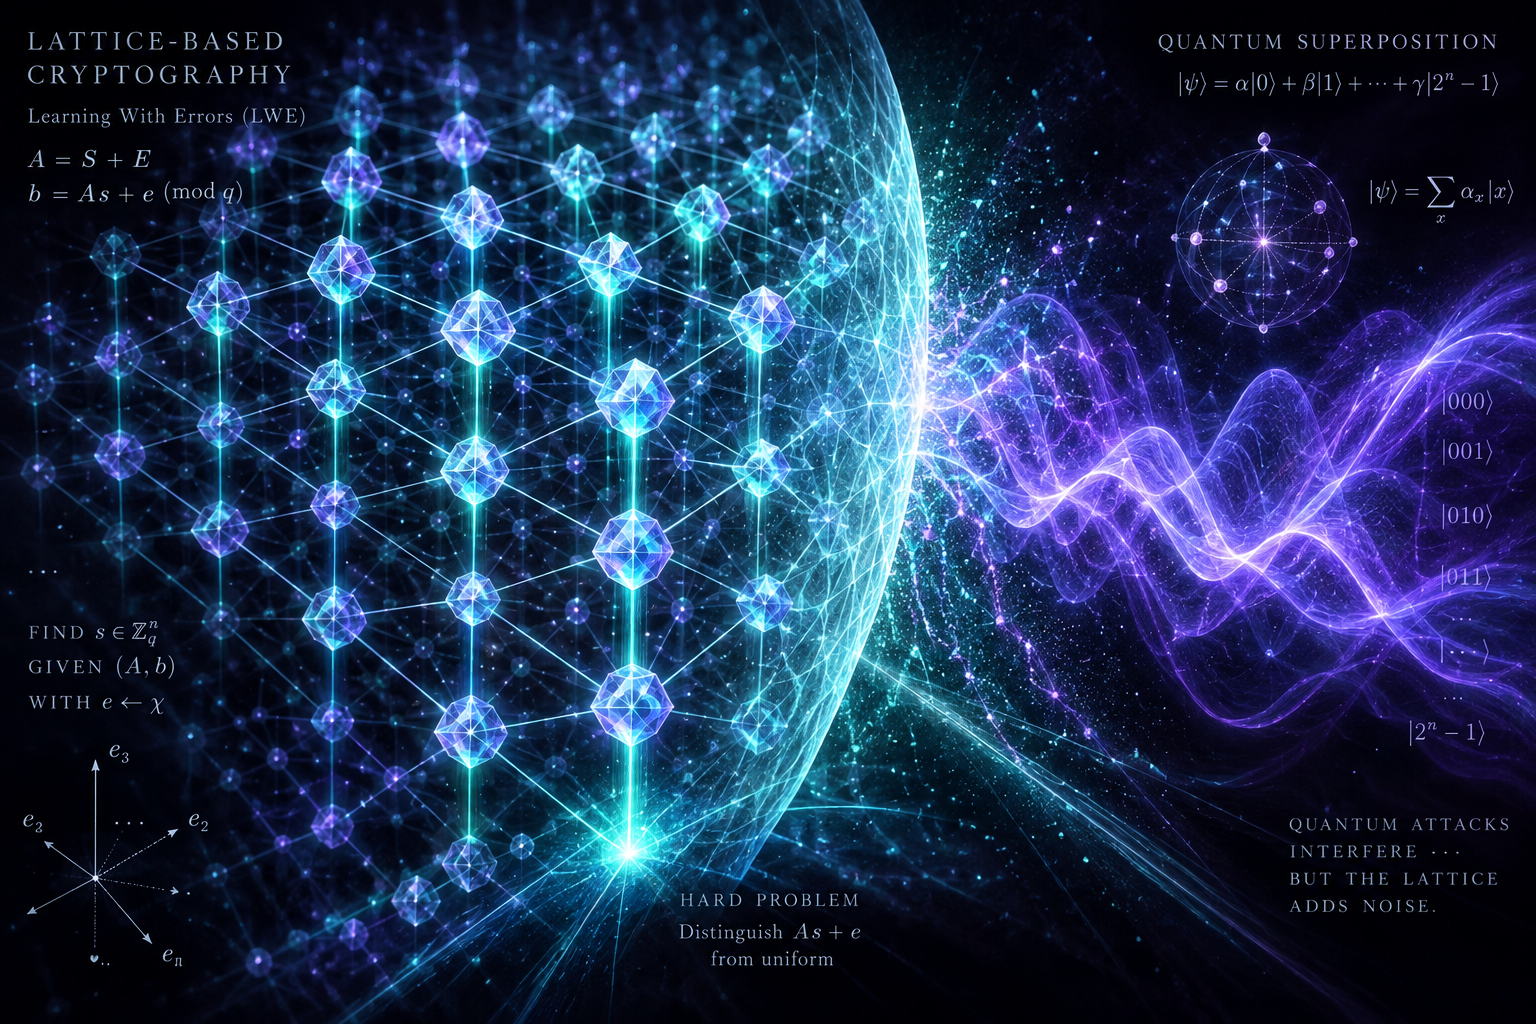
Diterbitkan sebagai RFC 10024 pada Agustus 2026, standar itu menggabungkan X25519 klasik dengan ML-KEM-768 di bawah pengenal grup X25519MLKEM768, dengan code point IANA 0x11EC. Selama handshake TLS 1.3 yang memakai grup ini:
- Klien menghasilkan pasangan kunci X25519 efemeral dan pasangan kunci enkapsulasi ML-KEM-768 efemeral. Di dalam ClientHello, klien mengirim 32 bita kunci publik X25519 klasik diikuti 1.184 bita kunci enkapsulasi ML-KEM-768, total 1.216 bita.
- Server melakukan kedua komputasi, menghasilkan pasangan kunci X25519 sendiri, dan mengenkapsulasi rahasia acak 32 bita memakai kunci ML-KEM klien untuk menghasilkan ciphertext 1.088 bita.
- Di dalam ServerHello, server mengirim kunci publik X25519 32 bita dan ciphertext ML-KEM 1.088 bita, total 1.120 bita.
- Kedua endpoint melewatkan rahasia Diffie-Hellman klasik dan rahasia ML-KEM yang didekapsulasi lewat HKDF-Extract dan HKDF-Expand untuk menurunkan kunci sesi.
Penyerang yang mencoba memulihkan plaintext harus memecahkan baik logaritma diskret kurva eliptik klasik maupun masalah Learning With Errors lattice modul. Jika cacat ditemukan di ML-KEM besok, komponen X25519 klasik mempertahankan batas keamanan yang ada. Jika komputer kuantum muncul dalam satu dekade, komponen ML-KEM mempertahankan perlindungan pascakuantum.
RFC 10024 juga menspesifikasikan SecP256r1MLKEM768 dan SecP384r1MLKEM1024. Namun, di registry IANA resmi, hanya X25519MLKEM768 yang ditunjuk sebagai Recommended: Yes. Grup tunggal itu menjadi standar universal yang dinegosiasikan peramban modern, CDN, dan sistem operasi.
🌐 Rollout Terbalik: Mengapa Dua Pertiga Lalu Lintas Peramban Sudah Dilindungi
Dalam sejarah protokol internet tradisional, penyebaran mengikuti linimasa yang dapat diprediksi: riset menghasilkan draf, working group memperdebatkan spesifikasi bertahun-tahun, IETF menerbitkan RFC, pustaka mengimplementasikan standar, sistem operasi mengemas pustaka, dan administrator memperbarui server.
Dengan TLS pascakuantum, urutan itu dibalik. Penyebaran tidak menunggu standar; standar mengikuti penyebaran.
Google mengimplementasikan pertukaran kunci pascakuantum eksperimental di Chromium sejak 2019, dan menguji hybrid berbasis Kyber pada 2023. Pada April 2024, Chrome 124 memperkenalkan pertukaran kunci hibrida pascakuantum yang diaktifkan secara bawaan di desktop. Mozilla mengaktifkan X25519MLKEM768 untuk HTTPS di Firefox 132 pada Oktober 2024, diikuti dukungan QUIC dan HTTP/3 di Firefox 135. Apple memasukkan dukungan hibrida ML-KEM di seluruh tumpukan jaringan iOS dan macOS.
Di sisi server, content delivery network bertindak sebagai pengganda kekuatan utama. Cloudflare mengaktifkan pertukaran kunci pascakuantum di seluruh jaringan edge globalnya secara bawaan, memastikan setiap situs web yang diarahkan lewat reverse proxy-nya menegosiasikan grup hibrida tanpa mengharuskan pemilik situs mengedit berkas konfigurasi. AWS memperbarui pustaka s2n-tls dan endpoint edge-nya; Google Cloud dan Microsoft Azure menyebarkan dukungan di application load balancer.
Hasil kuantitatifnya luar biasa. Pada Oktober 2025, Cloudflare mengumumkan bahwa lebih dari 50 persen seluruh koneksi HTTPS yang diinisiasi manusia di jaringannya telah beralih ke pertukaran kunci hibrida pascakuantum. Pada Februari 2026, proporsi itu naik melewati 60 persen. Pada April 2026, telemetri menunjukkan bahwa lebih dari dua pertiga lalu lintas web yang dihasilkan manusia yang mencapai edge Cloudflare secara aktif memakai X25519MLKEM768.
Namun metrik agregat ini menyembunyikan realitas arsitektural penting: enkripsi browser-to-edge hanyalah separuh perjalanan. Untuk jutaan situs web yang beroperasi di belakang CDN, koneksi dari peramban pengunjung ke edge proxy CDN memang aman pascakuantum. Tetapi bagaimana dengan koneksi origin—kaki jaringan yang berjalan dari edge CDN kembali ke server web pelanggan yang duduk di data center atau mesin virtual cloud?
Hingga baru-baru ini, hampir semua koneksi origin diam-diam jatuh kembali ke TLS klasik. Sementara pintu depan diperkuat dengan kriptografi lattice, pintu belakang tetap terpapar intersepsi jangka panjang.
Untuk menjembatani celah itu, Cloudflare memperkenalkan Automatic Key Exchange for origins pada September 2026. Edge proxy secara dinamis mem-probe server origin untuk mendeteksi apakah tumpukan TLS mereka mendukung kesepakatan kunci pascakuantum. Jika server origin menunjukkan dukungan di parameter handshake-nya, Cloudflare secara otomatis meningkatkan koneksi origin ke X25519MLKEM768. Setelah peluncuran fitur ini, koneksi origin pascakuantum harian di domain yang dipindai melonjak dari 25 miliar menjadi 45 miliar, dengan lebih dari 99,2 persen handshake itu selesai bersih tanpa membutuhkan HelloRetryRequest round-trip.
Kurva adopsi membuktikan bahwa ketika vendor klien utama dan penyedia edge menyepakati prioritas operasional, enkripsi tingkat perangkat lunak dapat disebarkan ke miliaran pengguna dalam waktu kurang dari dua tahun. Namun keberhasilan itu membuat total absennya sertifikat digital pascakuantum semakin mencolok.
🧱 Kebuntuan Senyap: Mengapa Sertifikat Publik Menolak Menjadi Pascakuantum
Jika peramban web dan CDN meningkatkan pertukaran kunci di dua pertiga planet dengan gesekan minimal, mengapa ekosistem sertifikat digital tidak mengikuti? Mengapa setiap situs web produksi terus menyajikan sertifikat digital yang ditandatangani dengan RSA atau ECDSA klasik?
Jawabannya terletak pada pembedaan operasional fundamental antara kunci sesi simetris dan Web Public Key Infrastructure global.
Untuk meningkatkan pertukaran kunci sesi, hanya dua komponen perangkat lunak yang perlu sepakat: pustaka kripto peramban dan pustaka kripto server. Pertukaran itu efemeral, mandiri, dan dinegosiasikan di tempat. Jika salah satu sisi tidak memahami grup hibrida, TLS 1.3 cukup jatuh kembali ke X25519 klasik dalam handshake yang sama. Tidak ada pihak ketiga, badan regulasi, atau basis data eksternal yang terlibat.
Meningkatkan sertifikat digital, sebaliknya, membutuhkan transformasi birokrasi kepercayaan global yang rumit dan sangat teregulasi.
Sertifikat digital tidak ada dalam isolasi. Ketika peramban Anda memvalidasi identitas situs web, ia tidak memeriksa satu tanda tangan kriptografi tunggal; ia memeriksa seluruh rantai kepercayaan: sertifikat leaf yang diterbitkan untuk domain, satu atau lebih sertifikat Certificate Authority intermediate, dan sertifikat Certificate Authority root yang tertanam secara permanen di dalam sistem operasi atau toko kepercayaan root peramban.
Selain rantai sertifikat itu sendiri, keamanan web modern membutuhkan Certificate Transparency. Setiap sertifikat TLS yang dipercaya publik harus dicatat di beberapa log CT independen yang dapat diverifikasi secara kriptografi, dioperasikan oleh entitas seperti Google, Cloudflare, dan Sectigo. Sebelum peramban menampilkan koneksi aman, ia memverifikasi Signed Certificate Timestamp yang tertanam langsung di dalam sertifikat atau dikirim lewat handshake TLS. Lebih lanjut, peramban mengandalkan Online Certificate Status Protocol stapling atau Certificate Revocation List untuk memastikan sertifikat belum dicabut.
CA/Browser Forum, konsorsium regulasi vendor peramban dan Certificate Authority yang menetapkan Baseline Requirements untuk sertifikat yang dipercaya publik, beroperasi lewat ballot formal dan konsensus. Sementara working group di dalam CA/Browser Forum secara aktif menyusun panduan untuk tanda tangan pascakuantum ML-DSA dan SLH-DSA, belum ada Baseline Requirement gabungan yang saat ini mengizinkan CA publik menerbitkan sertifikat pascakuantum yang dipercaya publik untuk lalu lintas web umum.
Bahkan jika Certificate Authority ingin menerbitkan sertifikat ML-DSA hari ini, ia tidak dapat melakukannya untuk web publik. Program root utama—dikelola secara independen oleh Microsoft, Apple, Google, dan Mozilla—membutuhkan bertahun-tahun audit, evaluasi operasional, dan verifikasi kepatuhan sebelum menambahkan sertifikat CA root baru ke toko tepercaya mereka. Per akhir 2026, belum ada satupun CA root pascakuantum yang diterima ke toko root produksi bawaan Windows, iOS, Android, atau macOS.
Lingkungan PKI enterprise privat, di mana organisasi mengontrol baik endpoint server maupun perangkat klien yang dikelola, dapat menyebarkan CA pascakuantum internal memakai alat seperti rustls atau klaster Vault internal. Namun di web publik, infrastruktur identitas terkunci di tempat. Dan seperti yang diketahui insinyur jaringan, hambatan yang mencegah transisi itu bersifat fisik.
📦 Jebakan Fisika Paket: Mengapa Tanda Tangan Memecah Kabel Jaringan
Untuk memahami mengapa insinyur jaringan khawatir pada kedatangan sertifikat pascakuantum, kita harus menghitung matematika bita paket jaringan dan mengamati apa yang terjadi ketika muatan kriptografi bertabrakan dengan batasan fisik internet.
Selama lima belas tahun, kinerja TLS dioptimalkan di sekitar kurva eliptik yang ringkas. Kunci publik ECDSA P-256 menempati 64 bita. Tanda tangan ECDSA menempati sekitar 64 hingga 72 bita. Seluruh rantai tiga sertifikat—leaf, intermediate, dan cross-signature—biasanya berukuran antara 2.000 dan 3.500 bita.
Sekarang bandingkan angka klasik ringkas itu dengan algoritma tanda tangan digital pascakuantum yang distandardisasi di bawah NIST FIPS 204 (ML-DSA).
ML-DSA, yang berasal dari CRYSTALS-Dilithium, adalah kandidat utama untuk adopsi tanda tangan digital umum. Pada tier standar terendah, ML-DSA-44, kunci publik berukuran 1.312 bita dan tanda tangan 2.420 bita. Satu sertifikat ML-DSA-44 melebihi 3.800 bita. Pada tier ML-DSA-65 yang direkomendasikan, kunci publik 1.952 bita dan tanda tangan 3.309 bita, memperluas satu sertifikat melewati 5.300 bita.
Membangun rantai sertifikat tiga tier standar memakai pure ML-DSA-65 menyebabkan muatan kumulatif meledak antara 12.000 dan 16.000 bita. Jika Anda mengimplementasikan sertifikat hibrida yang memasangkan ECDSA dengan ML-DSA untuk kompatibilitas mundur, muatannya menjadi lebih besar lagi.
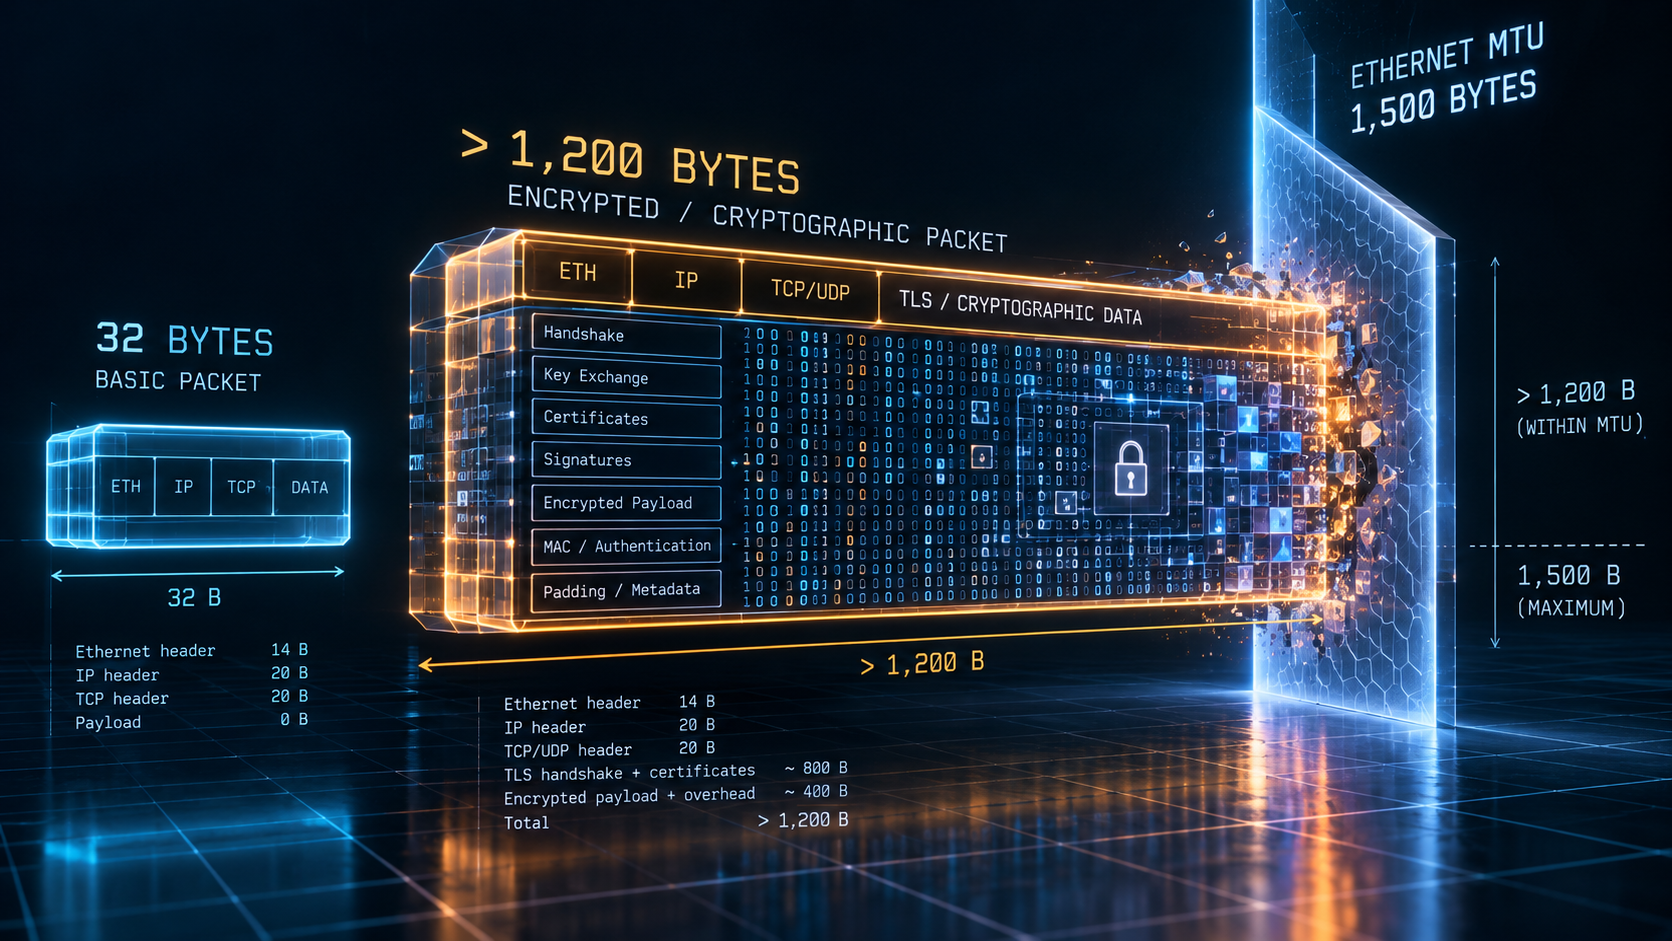
Perluasan dramatis volume bita ini bertabrakan keras dengan arsitektur jaringan TCP/IP.
Maximum Transmission Unit Ethernet standar adalah 1.500 bita. Setelah dikurangi header IP dan TCP standar, Maximum Segment Size efektif berada antara 1.420 dan 1.460 bita. Dalam handshake TLS klasik, ClientHello pembuka berukuran sekitar 300 hingga 500 bita, muat nyaman di dalam satu paket.
Ketika pertukaran kunci hibrida diperkenalkan lewat X25519MLKEM768, klien harus mengirimkan tambahan 1.184 bita kunci enkapsulasi. Itu memperluas muatan ClientHello menjadi sekitar 1.500 bita, melayang tepat di atas batas MTU.
Meskipun jaringan bersih menangani ini lewat segmentasi TCP, middlebox warisan dan firewall enterprise sering membuang pesan ClientHello yang terpecah di beberapa fragmen atau melebihi pengaturan MTU lokal. Eksperimen awal oleh Cloudflare dan Google menunjukkan bahwa sekitar 0,05 persen koneksi putus ketika pertukaran kunci pascakuantum diaktifkan, memaksa kebijakan opt-out enterprise sementara sementara firewall diperbaiki.
Dengan sertifikat, masalahnya lebih parah satu orde magnitudo. Rantai sertifikat 15 kilobita membutuhkan sepuluh hingga empat belas segmen TCP individual. Selama inisiasi koneksi, TCP beroperasi di bawah initial congestion window (biasanya initcwnd = 10). Jika rantai sertifikat melebihi jendela ini atau mengalami packet loss, TCP slow-start menghentikan transmisi. Koneksi macet, menunggu acknowledgment round-trip sebelum mengirimkan sisa data sertifikat.
Di jaringan seluler atau tautan satelit, menyuntikkan beberapa stall round-trip ke dalam handshake kriptografi menghancurkan kinerja web. Metrik muat halaman seperti Time to First Byte menurun secara nyata. Inilah hambatan nyata yang menahan sertifikat pascakuantum: pipa jaringan internet global tidak dapat mencerna volume bita tanpa tersedak.
🔬 Alternatif Rekayasa: Merkle Tree, KEM-TLS, dan CA Masa Depan
Menyadari bahwa penggantian paksa sertifikat klasik dengan rantai ML-DSA multi-kilobita adalah jalan buntu operasional, peneliti keamanan dan badan standar secara aktif menjelajahi alternatif arsitektural radikal.
Inisiatif paling menonjol dari perspektif peramban adalah riset tim keamanan Chromium tentang Merkle Tree Certificates (MTC).
Dalam model Web PKI tradisional, setiap sertifikat adalah dokumen identitas otonom yang membawa tanda tangan kriptografi penuh yang dihasilkan CA intermediate. Server mengirim seluruh sertifikat dan tanda tangan lewat kabel, memaksa klien memverifikasi matematika kriptografi dari awal.
Merkle Tree Certificates membalik paradigma ini dengan menggeser beban kepercayaan dari tanda tangan individual yang berat ke bukti kriptografi yang ringan. Di bawah MTC, Certificate Authority secara terus-menerus mengagregasi ribuan sertifikat yang diterbitkan ke dalam pohon Merkle kriptografi. CA menghitung satu root hash pohon dan menandatangani hanya root hash soliter itu pada interval teratur memakai tanda tangan pascakuantum.
Ketika klien terhubung ke server web yang memakai Merkle Tree Certificates:
- Server tidak mengirim rantai sertifikat multi-kilobita yang berisi beberapa tanda tangan berat.
- Sebaliknya, server mengirim data sertifikat ringannya disertai bukti inklusi Merkle yang ringkas: daftar pendek hash intermediate 32 bita yang membuktikan sertifikat server adalah leaf valid di dalam pohon yang diterbitkan CA.
- Peramban web, yang sudah menyimpan cache root pohon bertanda tangan CA saat ini di latar belakang, memvalidasi bukti inklusi memakai operasi hash SHA-256 yang sederhana dan cepat.
Karena bukti inklusi Merkle berskala logaritmik, bukti inklusi untuk pohon yang berisi satu miliar sertifikat hanya membutuhkan sekitar 30 hash—kurang dari satu kilobita data. Dengan mengganti tanda tangan besar dengan jalur hash ringkas, Merkle Tree Certificates mengurangi ukuran wire muatan identitas server kembali ke proporsi klasik, dengan rapi menghindari jebakan fragmentasi MTU.
Proposal arsitektural kedua yang sedang diteliti di dalam IETF adalah KEM-TLS. KEM-TLS menunjukkan bahwa dengan merancang ulang protokol untuk memakai Key Encapsulation Mechanism bertingkat alih-alih tanda tangan digital, server dapat mengautentikasi dirinya murni lewat enkapsulasi kunci pascakuantum. Karena kunci dan ciphertext ML-KEM jauh lebih kecil daripada tanda tangan ML-DSA, KEM-TLS memangkas bandwidth handshake, meskipun membutuhkan modifikasi fundamental pada mesin keadaan inti TLS.
Secara simultan, content delivery network memelopori jalur transisi di front operasional. Pada akhir 2026, Cloudflare mengumumkan pendirian Public Certificate Authority yang secara khusus disesuaikan untuk web pascakuantum. Dirancang untuk menjembatani celah multi-tahun antara standar eksperimental dan toko kepercayaan peramban, inisiatif semacam itu memungkinkan organisasi bereksperimen dengan penerbitan sertifikat pascakuantum otomatis, mengukur packet drop dunia nyata, dan menetapkan metrik kinerja dasar sebelum program root global memberlakukan cutover wajib.
🔍 Cara Mengaudit Infrastruktur Anda Sendiri Hari Ini
Mengingat lanskap yang kompleks ini, apa yang harus dilakukan insinyur sistem atau operator situs web yang bertanggung jawab sekarang? Anda tidak membutuhkan akses ke laboratorium kuantum untuk mengaudit sistem. Alat untuk memverifikasi kesiapan pascakuantum sudah ada di workstation pengembangan Anda.
Mengaudit Koneksi Peramban Anda secara Real-Time
Untuk memverifikasi apakah peramban web Anda saat ini berhasil menegosiasikan pertukaran kunci pascakuantum:
- Buka Google Chrome, Microsoft Edge, atau Mozilla Firefox.
- Navigasikan ke situs web Anda atau properti web besar mana pun.
- Buka Developer Tools dengan menekan
F12(atauCmd + Option + Idi macOS). - Pilih tab Security (di Firefox, klik ikon gembok di bilah alamat, lalu pilih More Information -> Technical Details).
- Di bagian Connection, cari bidang berlabel Key exchange group atau Key exchange.
- Jika koneksi menampilkan
X25519MLKEM768, peramban Anda dan server jarak jauh secara aktif menukar kunci sesi lewat kriptografi hibrida pascakuantum. - Selanjutnya, periksa bagian Certificate di panel yang sama. Anda akan mengamati bahwa sertifikat tetap klasik: biasanya
PKCS #1 SHA-256 with RSA EncryptionatauECDSA with SHA-256.
Anda juga dapat menguji peramban Anda terhadap endpoint riset kriptografi khusus Cloudflare dengan mengunjungi https://pq.cloudflareresearch.com. Halaman itu melakukan analisis handshake otomatis dan melaporkan apakah klien Anda mendukung kesepakatan kunci hibrida pascakuantum.
Mem-probe Kesiapan Sisi Server lewat OpenSSL
Jika Anda mengelola server origin, load balancer, atau reverse proxy, Anda harus memverifikasi apakah perangkat lunak server mendukung pertukaran kunci pascakuantum ketika di-query secara langsung, melewati lapisan cache CDN mana pun.
Pastikan Anda memiliki OpenSSL 3.5 atau lebih baru terpasang, dan jalankan perintah berikut:
openssl s_client -connect yourdomain.com:443 -servername yourdomain.com -tls1_3 -groups X25519MLKEM768Periksa keluaran:
- Jika handshake berhasil dan melaporkan
Negotiated Group: X25519MLKEM768, tumpukan server Anda sepenuhnya mampu menerminasi kunci sesi pascakuantum langsung di origin. - Jika perintah gagal, penyebab umum mencakup menjalankan cabang OpenSSL 1.1.1 atau 3.0 yang lebih lama, memiliki direktif
ssl_ecdh_curveeksplisit di Nginx yang membatasi grup yang didukung, atau memiliki firewall upstream yang membuang paket ClientHello yang melebihi 1.400 bita.
Untuk server Nginx yang berjalan di atas OpenSSL 3.5+, mengaktifkan pertukaran kunci hibrida mengharuskan memastikan berkas konfigurasi Anda mengizinkan TLS 1.3 dan mengizinkan kurva modern:
ssl_protocols TLSv1.3;
ssl_ecdh_curve X25519MLKEM768:X25519:prime256v1;
Untuk lingkungan yang memakai Caddy atau layanan Go modern yang dikompilasi dengan Go 1.24+, X25519MLKEM768 didukung langsung tanpa perubahan konfigurasi.
Memverifikasi Ketahanan Middlebox dan Fragmentasi Paket
Jangan berasumsi bahwa karena perangkat lunak server Anda mendukung ML-KEM, pengguna akhir Anda dapat terhubung tanpa masalah. Jaringan korporat internal, VPN kantor cabang, dan gateway keamanan cloud harus diuji secara eksplisit.
Audit jalur jaringan Anda dengan menghasilkan penerbangan handshake yang disengaja dengan berbagai ukuran. Pantau penghitung paket yang dibuang firewall untuk TCP reset yang terjadi khusus selama fase koneksi TLS. Jika organisasi Anda mengoperasikan proxy deep packet inspection atau appliance dekripsi TLS untuk pemantauan ancaman, verifikasi dengan vendor appliance bahwa pembaruan firmware yang mendukung muatan FIPS 203 dan RFC 10024 telah diterapkan.
🧭 Peta Jalan Praktis untuk Operator Situs dan Tim Kecil
Migrasi pascakuantum adalah transisi infrastruktur kriptografi terbesar dalam sejarah jaringan komputer. Ia akan memakan waktu satu dekade untuk selesai. Menavigasi transisi itu tanpa terjebak kecemasan lumpuh atau kecerobohan sembrono membutuhkan strategi yang jelas dan pragmatis.
Bagi pengembang web, operator situs, dan pemimpin teknologi, prioritas yang dapat ditindaklanjuti terbagi ke dalam tiga jalur operasional jelas:
- Perkuat Kabel (Prioritas Segera: 2026): Pastikan endpoint yang menghadap klien menegosiasikan pertukaran kunci hibrida hari ini. Jika Anda memakai content delivery network seperti Cloudflare, Fastly, atau AWS CloudFront, pastikan fitur pascakuantum aktif. Jika Anda mengelola server origin langsung, rencanakan jalur peningkatan ke OpenSSL 3.5+, AWS-LC, atau BoringSSL. Mengaktifkan
X25519MLKEM768menutup jendela kerentanan harvest-now-decrypt-later untuk setiap pengunjung yang mengakses layanan Anda. - Lakukan Inventaris Kriptografi (Prioritas Menengah: 2026–2028): Jangan menyamakan TLS tingkat peramban dengan keamanan organisasi. Pengaturan bawaan di Chrome dan Cloudflare melindungi penjelajahan web publik, tetapi tidak melakukan apa pun untuk arsitektur enterprise internal Anda. Mulailah menyusun Cryptographic Bill of Materials yang komprehensif di seluruh estate digital Anda: koneksi mutual-TLS internal, sertifikat code-signing berumur panjang, gateway VPN, dan kunci enkripsi dokumen. Survei kesiapan global DigiCert pada 2026 mengungkapkan bahwa meskipun hampir 90 persen enterprise telah merumuskan rencana migrasi pascakuantum, kurang dari 10 persen telah menyebarkan kriptografi quantum-safe di seluruh armada sertifikat operasional mereka.
- Pantau Standardisasi Web PKI Tanpa Memaksa Penyebaran (Jangka Panjang: 2028–2032): Jangan mencoba menyebarkan sertifikat pascakuantum self-signed di situs web produksi yang menghadap publik. Web PKI publik tidak dapat menerimanya hari ini, dan memaksa tanda tangan ML-DSA masif ke dalam handshake publik hanya akan menurunkan kinerja dan memicu packet drop firewall bagi pengguna Anda. Sebagai gantinya, pantau kemajuan Merkle Tree Certificates di dalam CA/Browser Forum dan program root peramban. Ketika mekanisme sertifikat pascakuantum yang distandardisasi akhirnya menerima dukungan produksi di toko root peramban, mengadopsinya akan sehalus menjalankan skrip pembaruan ACME otomatis.
⚖️ Realitas Ganda Web Modern
Kita sedang menjalani momen unik dan menarik dalam evolusi keamanan internet. Web publik saat ini seimbang di atas dua era matematika yang berbeda.
Di parit efemeral pertukaran kunci sesi TLS, internet telah memasuki era pascakuantum. Lebih dari dua pertiga lalu lintas web manusia yang mengalir di jaringan serat global dilindungi oleh masalah lattice multi-dimensi yang akan membingungkan komputer kuantum paling kuat yang dapat dibayangkan fisika teoretis.
Namun di lapisan identitas sertifikat digital, web tetap nyaman dan sengaja klasik. RSA dan kurva eliptik terus mengautentikasi server yang menambatkan perdagangan global, ditahan di tempat oleh fisika paket Ethernet MTU dan TCP slow-start yang tak tergoyahkan.
Tidak satu pun realitas membatalkan yang lain. Fakta bahwa sertifikat digital belum pascakuantum tidak mengurangi kemenangan besar telah menyebarkan pertukaran kunci hibrida ke miliaran orang dalam waktu kurang dari dua tahun. Dan fakta bahwa pertukaran kunci aman tidak membebaskan kita dari pekerjaan rekayasa masif yang dibutuhkan untuk membangun ulang Web PKI sebelum perangkat keras kuantum fault-tolerant tiba.
Tim rekayasa paling efektif pada 2026 adalah mereka yang mengenali dualitas ini. Mereka mengaudit koneksi, memverifikasi konfigurasi server, dan merayakan perlindungan senyap yang sudah berjalan di dalam bilah alamat mereka—sambil tetap menatap kerja infrastruktur panjang dan tidak glamor yang masih menunggu untuk diselesaikan.
Sumber: Internet Engineering Task Force (IETF) RFC 10024 ("Hybrid Key Agreement for TLS 1.3"); National Institute of Standards and Technology (NIST) FIPS 203 (ML-KEM) dan FIPS 204 (ML-DSA); Cloudflare Engineering Research ("Post-Quantum Cryptography Adoption Metrics" dan "Automatic Key Exchange for Origins"); Chromium Security Team ("Post-Quantum Web PKI Architecture and Merkle Tree Certificates"); CA/Browser Forum Server Certificate Working Group proceedings.