Web modern pada mulanya tidak pernah dirancang untuk memverifikasi paspor resmi. Selama tiga dekade, peramban beroperasi sebagai klien netral tanpa akses ke dokumen kependudukan pengguna di depan layar. Ketika layanan digital membutuhkan kepastian bahwa pengunjung telah mencapai usia dewasa, memiliki izin praktik profesional, atau berstatus warga negara yang sah, platform web tidak memiliki mekanisme bawaan untuk menjawabnya. Pengembang terpaksa menempuh kompromi yang sarat risiko: meminta pengguna mengarahkan kartu tanda penduduk ke kamera ponsel, merekam video swafoto dengan gestur tertentu untuk membuktikan kehadiran fisik, lalu mengunggah berkas biometrik mentah tersebut ke peladen pihak ketiga.
Pendekatan darurat ini berkembang menjadi ancaman besar bagi privasi digital. Penyedia layanan verifikasi identitas menghimpun pangkalan data raksasa berisi templat biometrik permanen, pindaian KTP beresolusi tinggi, dan nomor induk kependudukan lengkap. Lumbung data terpusat ini menjadi sasaran empuk pemerasan, kebocoran data, dan pencurian identitas. Pada saat bersamaan, gelombang regulasi keselamatan anak di internet, kepatuhan transaksi keuangan, dan pembatasan konten dewasa di berbagai belahan dunia mulai mewajibkan verifikasi usia untuk mengakses situs web umum. Pengelola situs dihadapkan pada pilihan sulit: membatasi pengunjung sama sekali atau memaksa pembaca dewasa menyerahkan data pribadi sensitif kepada pihak perantara.
Pada musim gugur 2026, World Wide Web Consortium bersama para perancang peramban menghadirkan jawaban arsitektur yang mendasar. Melalui kemajuan spesifikasi W3C Digital Credentials API di dalam Federated Identity Working Group, yang berjalan selaras dengan kerangka regulasi eIDAS 2.0 Uni Eropa serta Architecture and Reference Framework versi 3.0, browser berevolusi menjadi perantara tepercaya yang mampu memediasi pembuktian kriptografis secara aman. Alih-alih mentransmisikan dokumen identitas melewati jaringan publik, situs web kini cukup mengajukan pertanyaan matematis sederhana kepada browser, dan dompet perangkat keras native pengguna akan menjawabnya lewat bukti kriptografis yang mustahil dipalsukan.
🛡️ Kerapuhan Struktural Sistem Pindaian Identitas Konvensional
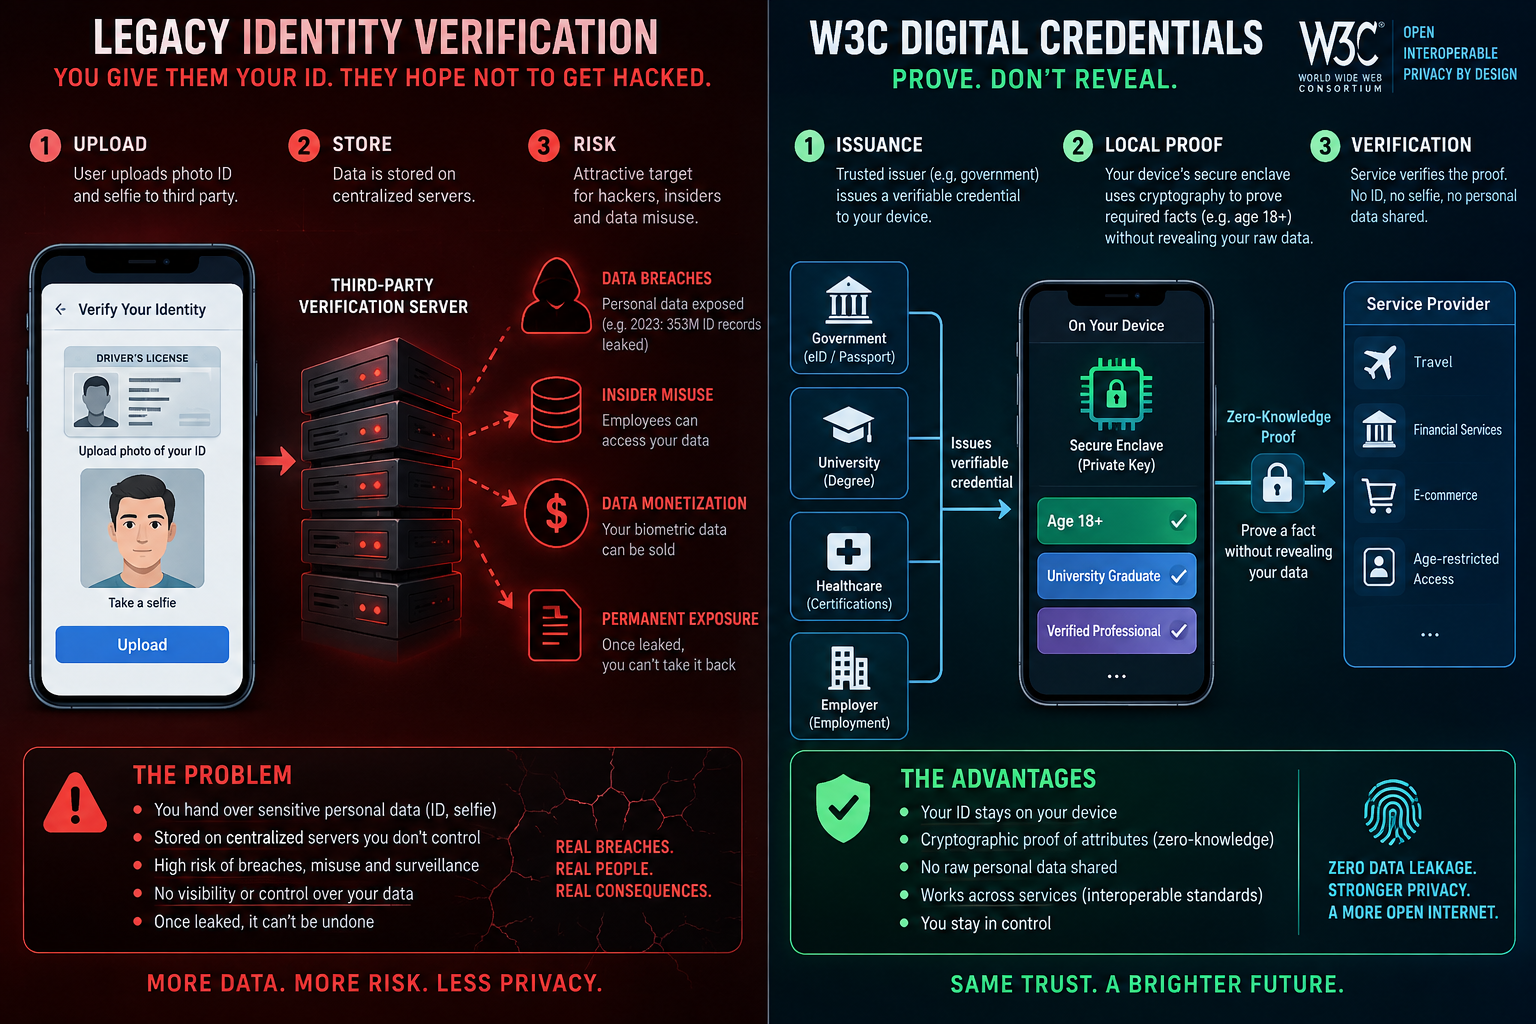
Guna memahami alasan platform web membutuhkan standar identitas bawaan, kita perlu membedah kegagalan mendasar dari mekanisme verifikasi online konvensional. Alur komersial yang umum digunakan saat ini untuk pembuktian usia maupun identitas nasabah bertumpu pada pengenalan karakter optik (OCR) dan pencocokan biometrik di infrastruktur komputasi awan. Saat pengguna mendaftarkan akun di platform yang mewajibkan verifikasi, sistem memicu iframe atau mengarahkan pengguna ke vendor verifikasi pihak ketiga yang meminta izin akses kamera perangkat. Pengunjung memotret bagian depan dan belakang KTP, disertai pemindaian kontur wajah tiga dimensi guna membuktikan keaslian subjek.
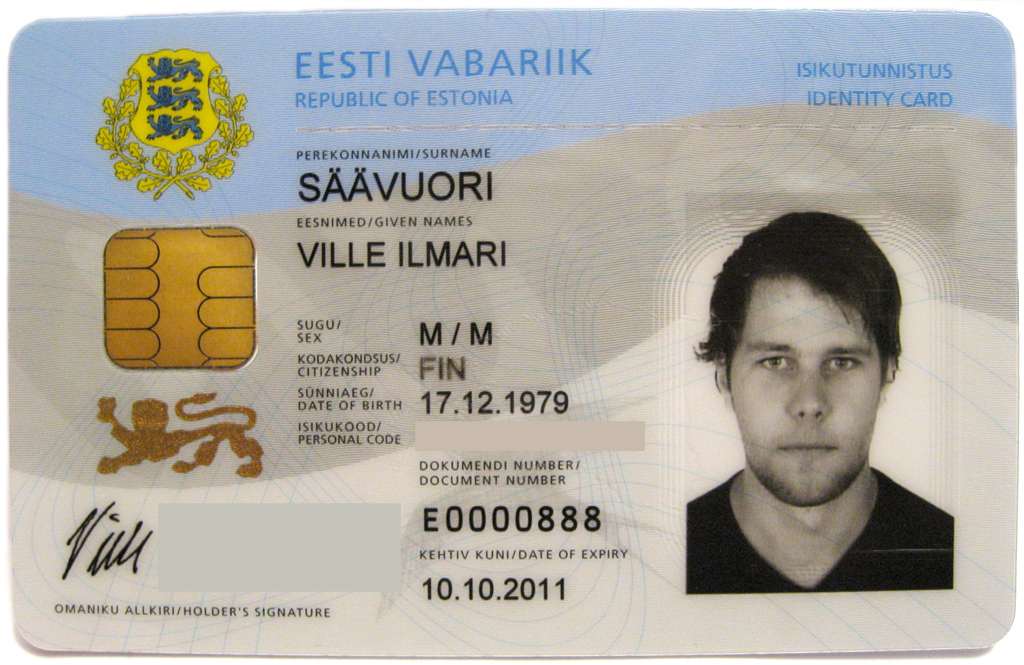
Arsitektur semacam ini melanggar prinsip minimisasi data pada setiap tahap pertukaran informasi. Kartu identitas fisik merupakan artefak analog yang dirancang untuk diperiksa langsung oleh petugas di pos pemeriksaan fisik. Kartu tersebut memuat kumpulan data pribadi yang tidak disensor: nama lengkap, tanggal lahir, alamat domisili, nomor induk kependudukan, tinggi badan, status perkawinan, hingga pasfoto resmi. Ketika sebuah toko daring atau forum diskusi sekadar perlu memastikan apakah pengunjung telah berusia delapan belas tahun, pengumpulan seluruh isi fisik kartu tanda penduduk merupakan bentuk permintaan data berlebih yang berbahaya.
Dampak dari salah kaprah arsitektur ini bersifat permanen. Kata sandi yang bocor dapat diganti dalam hitungan menit, token sesi dapat dicabut seketika, dan kartu kredit dapat diblokir serta diterbitkan ulang. Sebaliknya, kontur geometri wajah dan nomor induk kependudukan resmi tidak dapat diganti ketika basis data peladen verifikasi bocor ke forum gelap. Selama setengah dekade terakhir, insiden kebocoran data pada penyedia verifikasi identitas telah membahayakan catatan kependudukan ratusan juta orang di seluruh dunia. Setiap pindaian paspor atau KTP yang diunggah ke internet menjelma menjadi kerentanan abadi yang siap dieksploitasi pelaku kejahatan.
Di samping itu, verifikasi optik jarak jauh kian rapuh menghadapi perkembangan media sintetis. Kehadiran model generatif dan pipa perenderan difusi yang mampu memalsukan KTP realistis serta wajah manusia bergerak secara real-time menjebak industri verifikasi dalam perlombaan senjata yang sia-sia. Demi mendeteksi kamera virtual atau video palsu, vendor verifikasi menerapkan pelacakan perilaku invasif, sidik jari peramban (browser fingerprinting), dan pengumpulan telemetri perangkat secara berlebihan. Praktik ini mengubah interaksi web sederhana menjadi operasi pengawasan yang mencurigai setiap pengunjung. Web membutuhkan mekanisme pembuktian matematis yang mampu memvalidasi kebenaran hukum tanpa perlu mengamati wajah pengguna.
🔑 Anatomi Arsitektur Digital Credentials API di Peramban
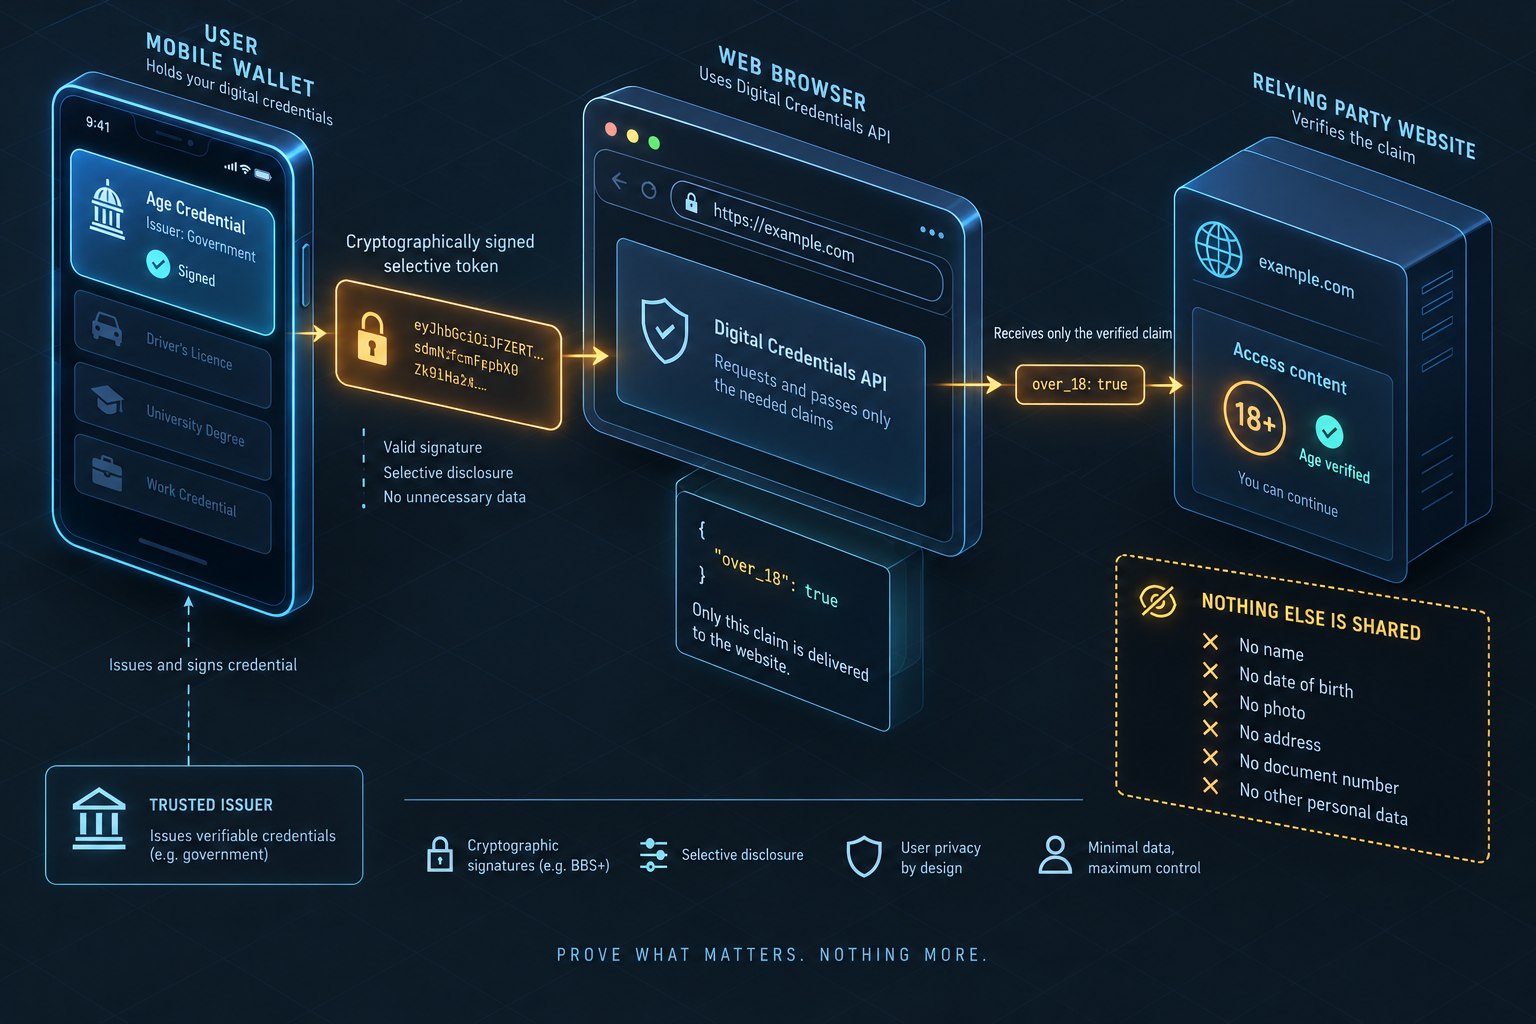
Spesifikasi W3C Digital Credentials menata ulang relasi antara situs web, peramban, dan dokumen kependudukan hukum. Alih-alih mengizinkan situs web memeriksa berkas identitas pengguna secara langsung, standar ini menetapkan batas mediasi ketat yang ditegakkan langsung oleh mesin peramban (user agent). Antarmuka ini memperluas spesifikasi W3C Credential Management Level 1, menempatkan kredensial identitas digital sejajar dengan kata sandi, token federasi identitas, dan kunci publik WebAuthn di bawah wadah native navigator.credentials.
Inti teknis dari integrasi ini bermuara pada pemanggilan metode navigator.credentials.get() yang membawa parameter khusus bernama digital. Alih-alih memasang pustaka JavaScript pihak ketiga yang berat dan rawan celah keamanan, situs web komersial maupun pengelola media independen cukup mengirimkan permintaan deklaratif terstandarisasi yang mendefinisikan protokol serta kueri terstruktur atas klaim yang dibutuhkan:
// Meminta pembuktian usia dewasa secara kriptografis via Digital Credentials API
const credential = await navigator.credentials.get({
  digital: {
    requests: [{
      protocol: "openid4vp-v1-unsigned",
      data: {
        response_type: "vp_token",
        nonce: crypto.randomUUID(),
        client_metadata: {
          client_id: "https://1garis.id",
          client_name: "Jurnal Digital 1garis"
        },
        dcql_query: {
          credentials: [{
            id: "age_verification",
            format: "dc+sd-jwt",
            meta: { vct_values: ["urn:eu:europa:ec:eudi:pid:1"] },
            claims: [
              { path: ["age_over_18"] }
            ]
          }]
        }
      }
    }]
  }
});
Ketika pemanggilan ini dijalankan, peramban tidak membuka akses ke media penyimpanan ponsel atau mengirim kueri ke peladen luar di balik layar. Peramban menangguhkan eksekusi skrip halaman dan mengevaluasi aturan Permissions Policy internalnya. Spesifikasi W3C secara normatif mengunci seluruh permintaan kredensial digital di balik arahan digital-credentials-get, yang secara baku hanya mengizinkan origin tingkat teratas (self). Bingkai iframe tertanam tidak dapat melakukan pemindaian identitas secara diam-diam atau memicu dialog peramban tanpa izin eksplisit melalui atribut allow="digital-credentials-get" pada dokumen induk.
Apabila evaluasi izin terpenuhi, peramban memunculkan dialog pemilih kredensial native yang dikelola langsung oleh sistem operasi perangkat. Situs web pemohon sama sekali tidak dapat melihat aplikasi dompet apa saja yang terpasang di perangkat, dan tidak dapat mengetahui apakah pengguna memiliki SIM, paspor, kartu tanda mahasiswa, atau kartu identitas nasional. Mesin peramban bertindak sebagai dinding pelindung kokoh antara kode web yang tidak tepercaya dan kompartemen aman sistem operasi, memastikan bahwa pemilihan dan pelepasan data identitas sepenuhnya berada di bawah kendali manusia.
⚡ Landasan Matematika di Balik Pengungkapan Selektif
Keunggulan teknis dari kredensial terverifikasi modern berakar pada kemampuannya memberikan kepastian kriptografis sembari menyembunyikan hampir seluruh data pendukung. Pada model web terdahulu, membuktikan bahwa suatu atribut adalah asli menuntut penyerahan seluruh muatan data bertanda tangan yang diterbitkan oleh instansi terkait. Jika instansi kependudukan menandatangani JSON Web Token yang memuat profil kependudukan lengkap, menunjukkan token tersebut ke situs web otomatis mengekspos seluruh data di dalamnya, karena menghapus atau mengubah satu bidang saja akan merusak tanda tangan digital induk.
Arsitektur kredensial digital modern melompati keterbatasan tersebut melalui dua format terstandarisasi: Selective Disclosure JSON Web Tokens (SD-JWT VC, yang diformalkan dalam RFC 9901) dan struktur data SIM seluler ISO/IEC 18013-5 (mdoc). Kedua format ini memanfaatkan pohon hash kriptografis dengan garam acak (salt) yang memisahkan klaim individual dari tanda tangan master penerbit.
Di bawah arsitektur SD-JWT, otoritas penerbit dokumen tidak menandatangani teks biasa secara langsung. Untuk setiap atribut pada profil warga—seperti tanggal lahir, nama lengkap, kewarganegaraan, atau alamat tempat tinggal—penerbit membuat string acak berkekuatan tinggi (salt), menggabungkannya dengan kunci dan nilai klaim, lalu menghitung nilai intisari hash SHA-256. Penerbit lantas merangkum susunan intisari hash ini ke dalam badan token utama, menandatanganinya menggunakan kunci privat resmi lembaga, lalu menyerahkan token bertanda tangan tersebut bersama untaian data pembuktian individual ke dompet digital milik pengguna.
Klaim: "age_over_18": true
Garam acak (Salt): "k9F3xL2pQ8wZ1vM"
Untaian Pembuktian: ["k9F3xL2pQ8wZ1vM", "age_over_18", true]
Intisari Hash: SHA-256(Base64URL(Untaian Pembuktian)) -> "a7b3...e91c"
Saat sebuah situs meminta bukti bahwa pengguna telah dewasa, dompet digital di ponsel memproses permintaan tersebut dan menyusun Verifiable Presentation khusus. Dompet hanya mengekstrak satu untaian pembuktian yang sesuai dengan age_over_18: true, sementara seluruh untaian pembuktian lainnya—yang memuat nama lengkap, tanggal lahir presisi, dan nomor rumah—tetap terkunci aman di dalam penyimpanan perangkat. Dompet membungkus token master bertanda tangan penerbit yang berisi daftar intisari hash, melampirkan satu untaian pembuktian usia tersebut, lalu membuat tanda tangan kriptografis sementara untuk membuktikan kepemilikan kunci perangkat.
Ketika menerima respons tersebut, peladen situs web menjalankan tiga pembuktian matematis:
- Validasi Tanda Tangan Penerbit: Peladen memvalidasi tanda tangan digital otoritas penerbit terhadap sertifikat kunci publik instansi kependudukan resmi yang sah.
- Pencocokan Intisari Selektif: Peladen melakukan hashing pada untaian pembuktian yang diberikan dan memastikan kecocokannya dengan nilai intisari di dalam master token bertanda tangan.
- Verifikasi Nonce Pengikat Pemegang: Peladen memastikan bahwa tanda tangan sementara pemilik perangkat cocok dengan nomor tantangan (nonce) sesi yang dibuat khusus untuk transaksi ini.
Situs web memperoleh kepastian hukum mutlak bahwa negara telah mengesahkan bahwa pemegang perangkat telah berusia dewasa, tanpa pernah mengetahui siapa nama orang tersebut, di mana ia bermukim, atau tanggal berapa ia dilahirkan.
📱 Konvergensi Standar Antara Ekosistem mdoc dan SD-JWT VC
Lahirnya Digital Credentials API diwarnai oleh pertemuan dua tradisi teknologi yang sebelumnya berjalan terpisah: ekosistem telekomunikasi dan kartu identitas fisik di bawah naungan Organisasi Internasional untuk Standardisasi (ISO), serta ekosistem standar terbuka internet yang dipelihara oleh Internet Engineering Task Force (IETF) dan W3C.
Standar ISO/IEC 18013-5 awalnya dirancang untuk surat izin mengemudi seluler (mDL) dalam skenario fisik jarak dekat, seperti pemeriksaan polisi lalu lintas atau gerbang keamanan bandara yang memanfaatkan koneksi Near Field Communication (NFC) dan Bluetooth Low Energy (BLE). Format ini menggunakan representasi biner ringkas (CBOR) dan tanda tangan COSE, menata data identitas ke dalam ruang nama biner terstruktur. Sistem operasi seluler terkemuka, seperti Apple Wallet dan Google Wallet, menanamkan dukungan ISO 18013-5 langsung ke dalam komponen perangkat keras aman pada iOS dan Android.
Sebaliknya, ekosistem web berkembang di atas fondasi JSON Web Signatures, arsitektur REST, dan protokol HTTP. Menerjemahkan kredensial biner CBOR yang dirancang untuk pemindai NFC jalan raya ke dalam alur transaksi web asinkron sempat memicu friksi implementasi. Selama beberapa tahun, arah peramban terpecah: Apple menerapkan dukungan eksklusif untuk kredensial org-iso-mdoc di Safari, sementara Google dan komunitas pengembang sumber terbuka mendorong OpenID for Verifiable Presentations (OID4VP) yang membawa token SD-JWT VC di Chromium.
🌐 Keputusan Tata Kelola yang Menetapkan Protokol Baku
W3C Federated Identity Working Group menuntaskan fragmentasi ini melalui keputusan tata kelola yang tegas pada pertemuan TPAC. Alih-alih membuka registri protokol tanpa batas yang rentan disusupi modul komersial sepihak, kelompok kerja menetapkan daftar protokol baku yang disahkan langsung di dalam teks spesifikasi: openid4vp-v1-unsigned, openid4vp-v1-signed, openid4vp-v1-multisigned, org-iso-mdoc, serta openid4vci-v1 untuk alur penerbitan dokumen baru.
Pembatasan protokol ini memberikan dua manfaat arsitektur yang nyata. Pertama, pembatasan ini menjamin setiap protokol yang dimediasi oleh peramban telah melalui audit ketat terhadap ketahanan kriptografi, analisis serangan waktu, dan potensi kebocoran privasi. Kedua, langkah ini menciptakan jembatan interoperabilitas: pengelola situs web dapat meminta kredensial menggunakan OpenID4VP, dan peramban dapat memenuhi permintaan tersebut baik dari kredensial ISO mdoc di dalam enclave perangkat keras maupun dari SD-JWT VC yang disimpan di aplikasi dompet berdaulat pihak ketiga.
🏛️ Peran Regulasi eIDAS 2.0 dan ARF 3.0 Mengubah Lanskap Web
Jika W3C merancang antarmuka peramban, Uni Eropa menyediakan tenaga pendorong hukum yang mengubah kredensial digital dari eksperimen teknis menjadi kenyataan universal. Melalui Regulasi (EU) 2024/1183 yang memperbarui aturan eIDAS, seluruh dua puluh tujuh negara anggota Uni Eropa diwajibkan menyediakan European Digital Identity (EUDI) Wallet bagi seluruh warga negara, penduduk, dan badan usaha terdaftar selambat-lambatnya pada akhir 2026.
Cetak biru teknis yang memandu mandat ini adalah Architecture and Reference Framework (ARF), yang mencapai versi 3.0 pada Juli 2026 berdampingan dengan Regulasi Pelaksana Komisi Eropa (EU) 2026/1730 dan 2026/1731. Regulasi Eropa menetapkan bahwa setiap dompet nasional wajib mendukung format SD-JWT VC maupun ISO/IEC 18013-5, serta mewajibkan platform daring berskala sangat besar, instansi layanan publik, dan sektor swasta teregulasi—seperti perbankan, telekomunikasi, transportasi, dan layanan kesehatan—menerima kredensial digital resmi tersebut sebagai sarana pembuktian hak akses.
Regulasi Eropa ini secara tegas menata ulang relasi kekuasaan pada ekosistem perangkat keras seluler. Pasal 12b dari regulasi tersebut mewajibkan korporasi penjaga gerbang platform (gatekeepers) membuka akses interoperabilitas penuh dan cuma-cuma ke fitur perangkat keras dan perangkat lunak yang setara dengan dompet digital bawaan mereka sendiri. Ketentuan ini memastikan bahwa dompet digital independen yang berorientasi privasi dapat memanfaatkan antena NFC, enclave biometrik aman, dan koprosesor kriptografis setara dengan Apple Wallet dan Google Wallet.
Pada tingkat peramban web, Komisi Eropa menyelaraskan kerangka kerjanya dengan W3C. Di bawah dokumen ARF Topik F, Uni Eropa menetapkan persyaratan integrasi Digital Credentials API ke seluruh solusi dompet negara anggota, memastikan warga Eropa dapat menggunakan dompet kependudukan resmi langsung di dalam peramban web standar tanpa harus memasang ekstensi peramban tambahan atau memindai kode QR dari layar komputer.
🔍 Batas Ketertelusuran dan Ancaman Pengawasan Digital
Kendati pengungkapan selektif membawa lompatan privasi yang jauh melampaui pindaian KTP fisik, integrasi kredensial kependudukan resmi ke dalam platform web membawa tantangan etika dan risiko pengawasan yang serius. Jika diimplementasikan secara ceroboh, kredensial digital berpotensi membangun infrastruktur pengawasan online total yang melenyapkan ruang anonimitas wajar di internet.
Ancaman struktural utama terletak pada masalah keterkaitan kredensial (credential linkability). Ketika sebuah otoritas menerbitkan kredensial digital, tanda tangan kriptografis dokumen atau kunci publik perangkat keras pengguna berpotensi berfungsi sebagai nomor pengenal global yang permanen. Jika seorang pengguna menunjukkan bukti usia dewasa ke portal media independen di pagi hari, ke forum konsultasi kesehatan di siang hari, dan ke toko buku di malam hari, dan ketiga transaksi tersebut membawa tanda tangan kriptografis atau sidik jari kunci yang sama, ketiga situs tersebut—atau aparat pengawas jaringan—dapat menyatukan data kunjungan tersebut guna melacak jejak penjelajahan pengguna secara presisi.
Komunitas standar W3C dan pengembang identitas terdesentralisasi menjawab ancaman ini dengan menetapkan syarat ketertelusuran nol (unlinkability). Dalam skema presentasi kredensial modern, dompet digital menghasilkan kunci publik sementara yang berbeda untuk setiap origin situs pemohon. Lebih jauh lagi, pemanfaatan kriptografi zero-knowledge proof, seperti skema tanda tangan BBS+, memungkinkan dompet membuktikan bahwa sebuah tanda tangan otoritas sah memang ada di atas atribut tertentu tanpa pernah membuka tanda tangan aslinya ke situs pemohon. Bagi situs web yang memverifikasi, setiap interaksi tampak sebagai bukti matematis independen yang tidak dapat dihubungkan dengan transaksi lainnya.
Ancaman sekunder adalah saluran pelaporan balik verifikator (verifier phone-home). Pada sistem login tunggal warisan seperti OpenID Connect atau OAuth komersial, penyedia identitas (seperti akun media sosial besar) dihubungi secara langsung saat pengguna masuk ke sebuah situs web guna memvalidasi sesi. Jika pola ini diterapkan pada kartu identitas kependudukan, peladen instansi pemerintah akan menerima laporan real-time setiap kali seorang warga mengakses situs tertentu. Arsitektur W3C Digital Credentials melarang keras mekanisme lapor-balik saat presentasi data: seluruh verifikasi kriptografis diselesaikan secara mandiri oleh peladen situs web menggunakan daftar kunci publik yang telah di-cache, memastikan lembaga penerbit identitas memiliki nol pengetahuan mengenai waktu, tempat, dan alasan warganya menunjukkan identitas mereka.
⚖️ Kesiapan Rekayasa dan Langkah Adaptasi Tim Pengembang
Bagi para pemimpin tim rekayasa, arsitek perangkat lunak, dan pengembang web, standarisasi kredensial digital menuntut penyesuaian strategi teknis secara bertahap. Tuntutan regulasi global terkait verifikasi usia dan kepatuhan identitas pengguna semakin meluas, dan terus mengandalkan vendor pengumpul foto KTP memperbesar risiko hukum serta finansial perusahaan apabila terjadi insiden peretasan.
Menyiapkan aplikasi web modern untuk menyambut Digital Credentials API tidak menuntut perombakan total pada arsitektur autentikasi yang sudah berjalan, melainkan menuntut penerapan strategi peningkatan bertahap (progressive enhancement). Mengingat ketersediaan dompet digital nasional bervariasi di berbagai negara, sistem verifikasi harus mendeteksi kapabilitas lingkungan peramban sebelum memicu dialog kredensial.
Langkah pertama adalah memanfaatkan metode inspeksi bawaan DigitalCredential.userAgentAllowsProtocol() untuk memastikan bahwa mesin peramban pengguna mendukung protokol yang ditargetkan:
// Pemeriksaan kapabilitas bertahap untuk protokol kredensial digital
function isDigitalCredentialsSupported(protocol) {
  if (typeof window.DigitalCredential !== "undefined" &&
      typeof DigitalCredential.userAgentAllowsProtocol === "function") {
    return DigitalCredential.userAgentAllowsProtocol(protocol);
  }
  return false;
}

if (isDigitalCredentialsSupported("openid4vp-v1-unsigned")) {
  renderInstantWalletVerificationButton();
} else {
  renderStandardVerificationFallback();
}
Langkah kedua adalah mengaudit skema basis data internal dan menegakkan kepatuhan mutlak pada prinsip minimisasi data. Arsitek sistem harus memeriksa setiap formulir pendaftaran untuk mengeliminasi kebiasaan meminta data berlebih. Bila regulasi yang berlaku hanya menuntut bukti bahwa pelanggan telah berusia dewasa, peladen belakang cukup menyimpan nilai boolean terverifikasi disertai bukti penerimaan kriptografis, alih-alih mencatat tanggal lahir lengkap, nama orang tua, atau menyimpan berkas citra dokumen kependudukan. Menyimpan pindaian KTP yang tidak diwajibkan secara hukum merupakan beban liabilitas berbahaya di bawah regulasi perlindungan data pribadi seperti UU PDP di Indonesia dan GDPR di Eropa.
Hal ini sejalan dengan tren global di mana regulator perlindungan konsumen mulai menjatuhkan sanksi denda berat kepada platform yang lalai menjaga kerahasiaan arsip identitas kependudukan pengguna.
Langkah ketiga adalah membedakan peran antara verifikasi kredensial dan autentikasi sesi harian. Kredensial digital dirancang untuk memvalidasi kualifikasi hukum pengguna yang diterbitkan oleh pihak otoritas luar saat pendaftaran akun, audit berkala, atau transaksi bernilai tinggi. Sebaliknya, passkey WebAuthn tetap menjadi standar terbaik untuk autentikasi masuk harian ke akun yang sudah terdaftar. Menggabungkan kedua teknologi ini melahirkan ekosistem web yang aman, tanpa kata sandi, dan bebas dari pengawasan massal: pengguna membuktikan kualifikasi hukum mereka lewat Digital Credentials API sekali di awal, lalu mengikat status terverifikasi tersebut ke passkey lokal di perangkat mereka untuk akses harian yang cepat. Perbedaan mendasar ini perlu dipahami oleh setiap pengembang: kredensial digital membuktikan kualifikasi hukum Anda ke dunia luar, sementara passkey membuktikan kepemilikan sesi ke situs web yang sama. Menyatukan keduanya memberikan kenyamanan optimal tanpa sedikit pun mengorbankan privasi pengguna di ruang digital.
Platform web perlahan meninggalkan artefak analog abad kedua puluh. Dengan menanamkan mediasi kriptografis langsung ke dalam inti peramban, W3C dan komunitas standar terbuka telah membuktikan bahwa kepercayaan digital tidak harus ditebus dengan penyerahan privasi manusia. Masa depan verifikasi internet bukanlah foto kartu plastik yang lebih tajam, melainkan bukti matematis hening yang mengembalikan kendali identitas sepenuhnya ke tangan pengguna.
Rujukan sumber: W3C Federated Identity Working Group Digital Credentials Specification (Working Draft, September 2026); W3C Credential Management Level 1 Recommendation; Regulasi Pelaksana Komisi Eropa (EU) 2026/1730 tentang European Digital Identity Wallets; Arsitektur Platform Standar Web Chromium; Spesifikasi OpenID Foundation OID4VP.