Setiap hari, di jutaan sesi perambanan web, sebuah transaksi tanpa suara terjadi di layar gawai kita. Anda membuka situs media berita independen untuk membaca analisis ekonomi, mengunjungi toko daring untuk membeli sepatu lari pengganti, atau menelusuri dokumentasi teknis pemrograman. Sebelum seluruh konten halaman selesai dimuat, sebuah kotak jendela muncul dengan sopan, meminta satu baris teks pribadi: alamat email Anda. Kotak itu menjanjikan kiriman buletin berita pagi, kupon potongan harga sepuluh persen untuk transaksi pertama, atau akses membaca dokumen riset.
Selama lebih dari dua dekade, pengguna internet dibiasakan untuk memandang pertukaran ini sebagai interaksi yang sederhana, terlokalisasi, dan selesai di tempat. Anda memberikan alamat email kepada pemilik situs agar mereka dapat mengirimkan informasi yang Anda minta ke kotak masuk surel. Logika yang terbentuk di benak kita sangat jelas: jika kelak Anda merasa terganggu oleh kiriman tersebut, Anda tinggal mengeklik tautan berhenti berlangganan di bagian bawah email, menutup tab browser, dan hubungan tersebut pun putus. Data kontak Anda diyakini tetap tersimpan rapi di dalam laci database pelanggan milik toko atau media yang bersangkutan.
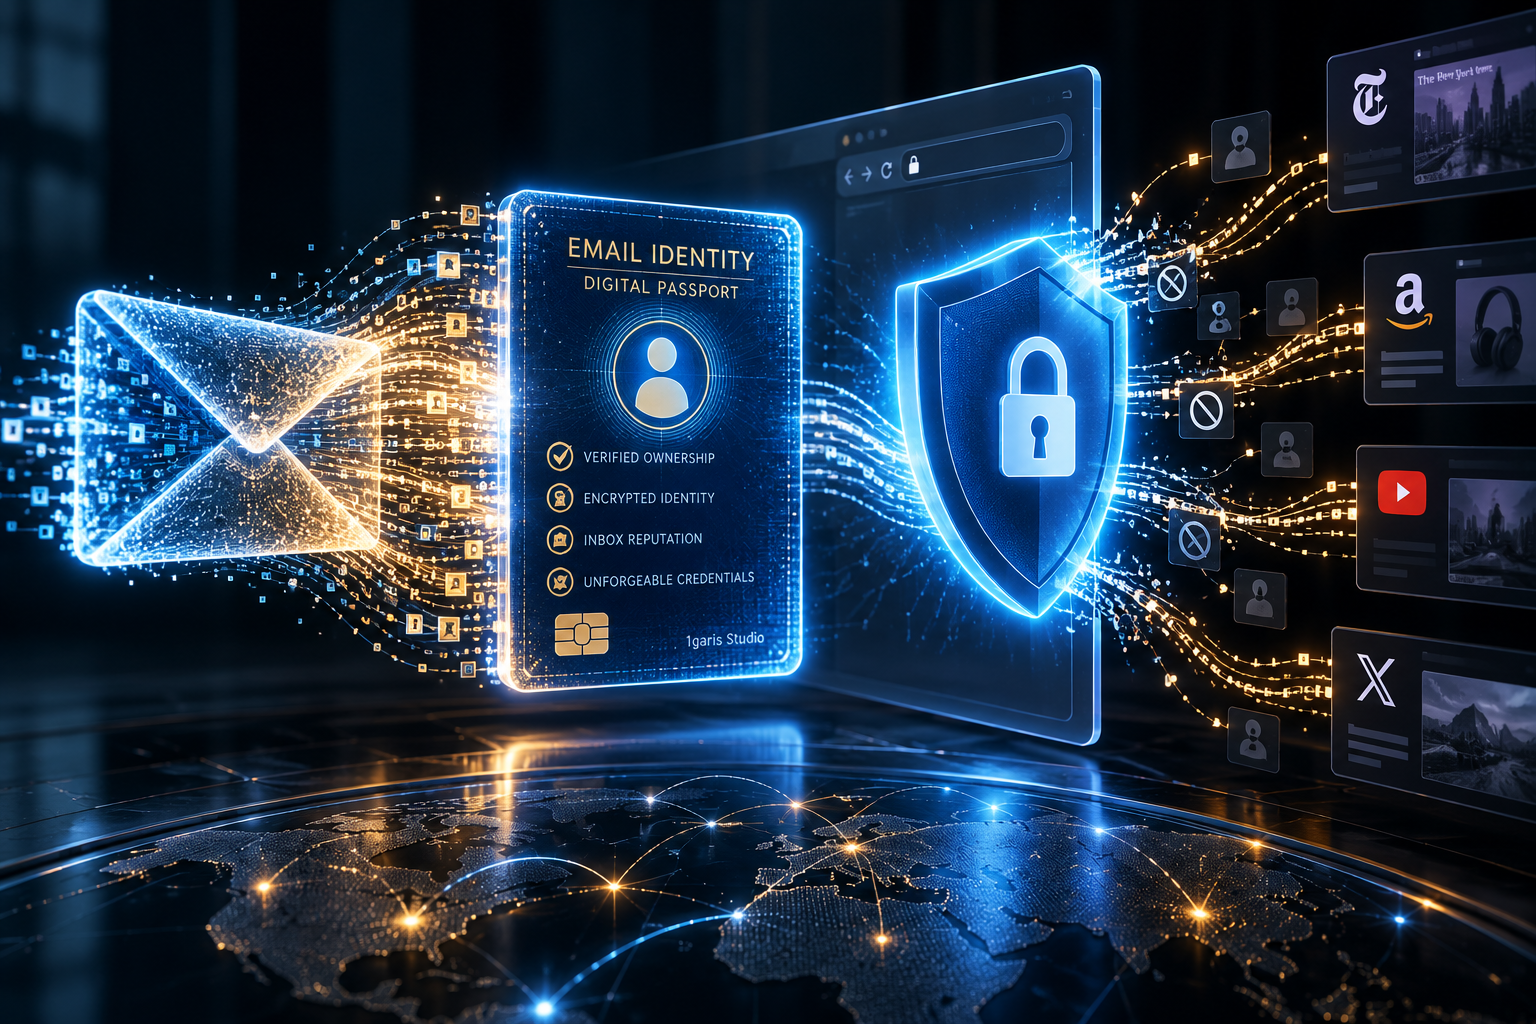
Namun, rasa aman tersebut sesungguhnya adalah ilusi yang dirancang dengan sangat rapi. Tepat di balik kotak input teks yang bersih, tipografi CSS yang elegan, dan tombol kirim yang ramah pada ribuan situs web populer, terpasang sebuah infrastruktur pengintai raksasa bernilai ratusan triliun rupiah yang dikenal di industri pemasaran digital sebagai resolusi identitas (identity resolution). Dalam lanskap arsitektur web pasca-runtuhnya cookie pihak ketiga, alamat email Anda bukan lagi sekadar alamat surat-menyurat digital; ia dipanen sebagai kunci biometrik abadi yang menyatukan seluruh identitas Anda. Bahkan sebelum Anda menekan tombol enter atau menyelesaikan pendaftaran, pustaka kode JavaScript khusus pihak ketiga diam-diam mencegat setiap karakter yang Anda ketikkan. Mereka mengubah email Anda menjadi deretan kode hash kriptografis, melelangnya ke bursa periklanan global, lalu menerbitkan tanda pengenal digital yang membuntuti riwayat penelusuran Anda di seluruh ponsel, laptop, dan tablet yang Anda gunakan selama bertahun-tahun.
Pada tanggal 19 Oktober 2026, Apple bersama tim rekayasa WebKit menjatuhkan guillotine teknis pada seluruh ekosistem ini. Dalam sebuah dokumen intervensi arsitektur resmi yang disusun oleh John Wilander, Charlie Wolfe, dan Matthew Finkel, Apple mengonfirmasi bahwa Safari 27 pada iOS, iPadOS, macOS, dan visionOS kini secara otomatis memblokir akses jaringan ke domain infrastruktur resolusi identitas. Alih-alih terus terjebak dalam permainan kucing-kucingan membatasi izin cookie atau membaca skrip yang disamarkan, Safari langsung memutus kabel transmisi pada lapisan soket sistem operasi. Untuk memahami alasan di balik kepanikan industri teknologi periklanan (ad-tech) global saat ini, kita harus membedah bagaimana web modern diam-diam mengubah formulir teks biasa menjadi kantor paspor pengawasan massal.
📬 Kotak Newsletter yang Diam-Diam Berubah Menjadi Kantor Paspor
Ketika berbagai mesin peramban utama mulai meruntuhkan dukungan terhadap cookie pihak ketiga (third-party cookies) antara tahun 2017 hingga 2024, para pegiat privasi sempat merayakan apa yang mereka kira sebagai awal dari internet yang lebih bersih. Cookie pihak ketiga adalah mekanisme pelacakan era awal web yang kasar dan bising: berkas kecil yang dititipkan di penyimpanan lokal browser oleh server iklan eksternal, yang kemudian menyiarkan jejak penelusuran Anda ke setiap situs yang memasang spanduk iklan dari jaringan yang sama. Begitu teknologi Intelligent Tracking Prevention (ITP) milik Apple dan Total Cookie Protection milik Mozilla menyekat penyimpanan lintas situs dan mempartisi memori cache, industri periklanan perilaku menghadapi jurang kehancuran pendapatan.
Namun, bisnis pelacakan data tidak lantas gulung tikar hanya karena pembuat browser menutup sebuah celah penyimpanan. Bukannya mundur, industri periklanan justru merekayasa apa yang mereka namakan sebagai web beralamat (the addressable web). Logika mereka sangat praktis: jika browser menolak menyimpan kode pelacak acak pihak ketiga di memori internal pengguna, maka jaringan iklan harus membujuk pemilik situs web untuk meminta data identitas asli yang diserahkan secara sukarela oleh pengguna itu sendiri. Dan dari seluruh data pribadi yang dimiliki manusia modern, tidak ada yang memiliki kegunaan setangguh dan sepermanen alamat email pribadi.
Berbeda dengan cookie pihak ketiga yang bisa dihapus seketika dengan membersihkan riwayat browser atau menggunakan mode penyamaran (incognito), alamat email memiliki usia pakai yang sangat panjang. Sejumlah riset mengenai perilaku privasi konsumen mendapati bahwa rata-rata pengguna internet mempertahankan alamat email utama mereka selama sepuluh hingga dua puluh tahun. Alamat email tersebut terhubung langsung ke rekening bank, dokumen pajak, tiket pesawat, akun media sosial, hingga percakapan keluarga. Selain itu, berbeda dengan nomor identitas perangkat keras ponsel yang akan berganti saat Anda membeli gawai baru, alamat email Anda digunakan secara bersamaan di laptop kantor, tablet pribadi, televisi pintar di ruang keluarga, serta telepon genggam di saku Anda.
Untuk mengeksploitasi keabadian identitas ini, para vendor resolusi identitas mengembangkan pustaka skrip ringan yang dipasang langsung oleh penerbit media dan pedagang daring ke dalam kode sumber situs mereka. Ketika seorang pengunjung mengetikkan alamat email ke dalam formulir—baik untuk membaca artikel analisis, mengambil kupon diskon sepuluh persen, maupun mengunduh berkas presentasi—skrip pelacak tersebut seketika aktif. Pada banyak implementasi yang agresif, skrip pelacak bahkan tidak menunggu pengguna mengeklik tombol kirim atau menekan tombol enter; skrip membaca nilai elemen Document Object Model (DOM) karakter demi karakter secara langsung saat diketikkan, atau menangkapnya saat kursor berpindah kolom. Dalam hitungan milidetik, alamat surel pribadi tersebut ditarik keluar dari kendali pemilik situs dan dilemparkan ke dalam jaringan pipa resolusi identitas global.
Pemilik situs web jarang mengembangkan sistem pelacakan ini sendiri. Mereka umumnya mengintegrasikan paket perangkat lunak siap pakai yang disediakan oleh bursa pembersih identitas pihak ketiga. Dalam proposal bisnis yang disodorkan kepada para penerbit web, perusahaan-perusahaan ini menawarkan janji manis: hanya dengan memasang tiga baris kode JavaScript pada kotak newsletter dan formulir login, pemilik media dapat menyulap pengunjung anonim menjadi inventaris iklan beralamat yang bernilai jual tinggi. Sekalipun pembaca tidak pernah mengeklik iklan dan tidak pernah membeli langganan berbayar, tindakan mengetikkan alamat surel saja sudah cukup untuk memonetisasi profil pembaca tersebut di bursa lelang programmatic ad secara seketika.
🔐 Ilusi Semu Anonimitas di Balik Hash SHA-256
Argumen pembelaan teknis yang selalu dilontarkan oleh korporasi periklanan digital bertumpu pada satu istilah kriptografi: hashing. Ketika perusahaan raksasa seperti The Trade Desk, LiveRamp, ID5, OpenX, dan Criteo menjelaskan teknologi resolusi identitas mereka kepada regulator, lembar fakta dan dokumen kepatuhan mereka selalu menegaskan bahwa mereka tidak pernah menyimpan atau mengirimkan alamat email dalam bentuk teks mentah. Sebagai gantinya, mereka memproses deretan teks tersebut melalui fungsi hash matematis, paling sering menggunakan algoritma SHA-256, yang menghasilkan deretan 64 karakter heksadesimal acak.
Dalam presentasi kepatuhan hukum, juru bicara industri kerap berdalih bahwa transformasi kriptografis ini otomatis membuat data email menjadi anonim. Dalih ini sengaja dirancang untuk menenangkan tim legal perusahaan dan menghindari jeratan definisi data pribadi yang diatur oleh undang-undang perlindungan data. Namun, di mata sains komputer terapan, mengklaim bahwa hash email adalah data anonim merupakan kebohongan teknis yang fatal.
Sebuah fungsi hash kriptografis bersifat deterministik mutlak: teks masukan [email protected] akan menghasilkan deretan heksadesimal yang persis sama setiap kali dihitung di belahan bumi mana pun. Mengingat alamat email memiliki aturan penulisan sintaksis yang sangat baku serta didominasi oleh penyedia domain populer seperti Gmail, Yahoo, dan Outlook, seluruh semesta kombinasi alamat surel yang masuk akal berada dalam jangkauan komputasi yang sangat mudah ditebak. Siapa pun yang memiliki komputer dengan kartu grafis modern dapat membuat tabel pencarian awal—yang dalam dunia keamanan siber dikenal sebagai rainbow tables—untuk menghitung miliaran tebakan hash email per detik. Membalikkan hash SHA-256 kembali menjadi alamat email teks asli bukanlah mukjizat kriptografi yang rumit, melainkan rutinitas komputasi harian yang tuntas dalam hitungan detik.
Bahkan ketika vendor pelacak menambahkan bumbu pengacak khusus (salt) atau kunci enkripsi bertingkat untuk mencetak pengenal bermerek seperti Unified ID 2.0 (UID2) atau RampID, arsitektur dasarnya tetap tidak berubah. Tanda pengenal tersebut sengaja dirancang agar stabil, konsisten, dan dapat dikenali secara seragam oleh seluruh jaringan periklanan yang bermitra. Hash atau token terenkripsi itu bertindak sebagai jembatan semu yang memungkinkan puluhan basis data korporasi yang berbeda untuk berbicara dalam satu bahasa mengenai satu manusia yang sama persis.
🕸️ Menengok Cara Kerja Graf Identitas Lintas Toko
Begitu tanda pengenal ini mendarat di peladen vendor identitas, ia segera digabungkan ke dalam apa yang disebut industri sebagai graf identitas (identity graph). Graf identitas adalah basis data relasional berskala masif yang berfungsi sebagai buku induk catatan digital setiap pengguna internet. Basis data ini tidak sekadar mencatat bahwa sebuah token pernah membuka blog resep makanan; ia terus-menerus menautkan berbagai remah jejak digital menjadi satu profil utuh.
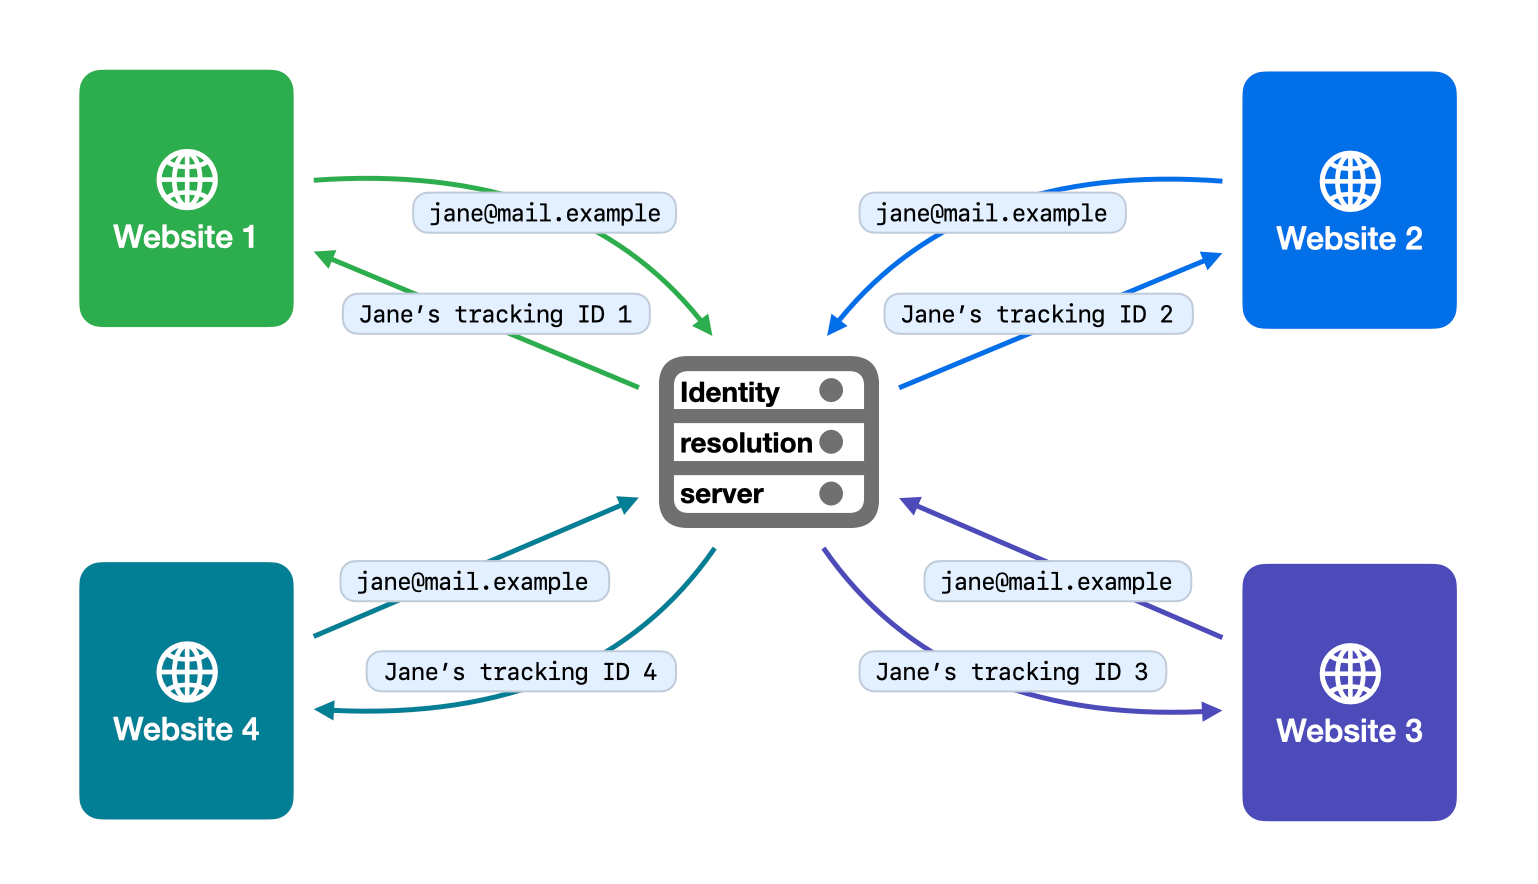
Graf ini menghubungkan hash email pribadi Anda dengan email kantor, alamat IP publik koneksi Wi-Fi rumah Anda, pola pergerakan geografis ponsel Anda, hingga riwayat transaksi belanja Anda di puluhan toko daring yang berbeda. Melalui mekanisme ini, setiap kotak newsletter di seantero jagat web berubah menjadi sensor pengintai yang melapor ke satu kantor kliring terpusat.
Kekuatan ekonomi graf identitas terletak pada efek bola salju jaringannya. Semakin banyak penerbit web dan toko daring yang bergabung, semakin padat simpul graf yang terbentuk. Jika Anda menggunakan email pribadi untuk membeli makanan kucing di Situs A, lalu menggunakan email kantor untuk mendaftar seminar webinar di Situs B, mesin kliring akan mencari keterkaitan probabilistik maupun deterministik di antara keduanya. Apabila kedua sesi tersebut pernah tercatat berasal dari satu subnet IP perumahan yang sama dalam kurun waktu beberapa jam, atau jika ada aplikasi ponsel pihak ketiga yang pernah melaporkan kedua identitas itu dari titik koordinat GPS yang sama, graf identitas akan menyatukan kedua email tersebut secara permanen. Hubungan profesional dan pribadi Anda yang tadinya terpisah kini dilebur menjadi satu dokumen komersial yang mustahil untuk dihapus.
🛒 Fiksi Kepercayaan Pelanggan Pihak Pertama
Untuk memahami mengapa infrastruktur ini merusak kontrak privasi mendasar di internet, kita harus menarik batas pemisah yang tegas antara personalisasi pihak pertama (first-party personalization) dan sindikasi pihak ketiga (third-party syndication).
Personalisasi pihak pertama adalah cara kerja web yang wajar dan diharapkan oleh siapa pun. Ketika Anda masuk ke akun toko buku daring, Anda tentu ingin toko tersebut mengingat buku apa saja yang tersimpan di keranjang belanja, mengingat alamat pengiriman rumah Anda, serta merekomendasikan bacaan yang relevan berdasarkan riwayat pembelian Anda di toko tersebut. Hubungan ini bersifat langsung, transparan, dan memiliki batas yang jelas. Anda menyerahkan identitas kepada toko buku, dan toko buku menggunakannya semata-mata di dalam batas layanan mereka sendiri.
Resolusi identitas menghancurkan batas sehat ini dengan menyusupkan perantara pihak ketiga yang bertindak sebagai bursa pencocokan data tanpa diundang. Mari kita telaah skenario nyata yang diungkapkan oleh para insinyur WebKit Apple. Seorang konsumen mengunjungi toko daring perlengkapan mendaki gunung untuk mencari sepatu salju dan memasukkan alamat emailnya saat melakukan pembayaran. Pada siang harinya, konsumen yang sama membuka situs majalah olahraga lari lewat laptop kantor untuk membaca ulasan peralatan maraton dan masuk ke akunnya.
Di bawah model keamanan peramban normal yang dipandu oleh Kebijakan Asal yang Sama (Same-Origin Policy), toko sepatu gunung tidak memiliki hak untuk melihat riwayat penelusuran majalah lari, dan majalah lari sama sekali tidak bisa membaca data transaksi toko perlengkapan gunung. Masing-masing pihak terisolasi secara aman. Namun karena kedua situs web tersebut memasang skrip dari infrastruktur resolusi identitas yang sama, peladen perantara di tengah langsung menjembatani isolasi tersebut. Mesin resolver mengenali kesamaan hash email di kedua domain, menautkan sesi penelusuran di dalam graf identitas internal mereka, lalu mencocokkan minat sang pengguna. Beberapa menit kemudian, situs majalah lari mulai menampilkan iklan bergambar sepatu salju yang persis sama dengan yang dilihat pengguna di toko perlengkapan gunung.
📱 Jebakan Lintas Gawai yang Tidak Pernah Anda Izinkan
Pengguna tidak pernah memberikan persetujuan sadar atas pengawasan lintas situs ini. Ketika mereka memasukkan email ke toko perlengkapan gunung, niat mereka adalah menerima nomor resi pengiriman paket, bukan menyiarkan minat belanja pribadi mereka ke puluhan juru lelang periklanan di seluruh dunia. Berhenti berlangganan buletin email toko tersebut atau keluar dari akun majalah lari sama sekali tidak menghapus data graf yang sudah telanjur tersimpan di peladen perantara. Tanda pengenal pelacak tersebut tetap melekat di basis data komersial pihak ketiga, siap menautkan aktivitas penelusuran Anda di masa mendatang secara tanpa batas.
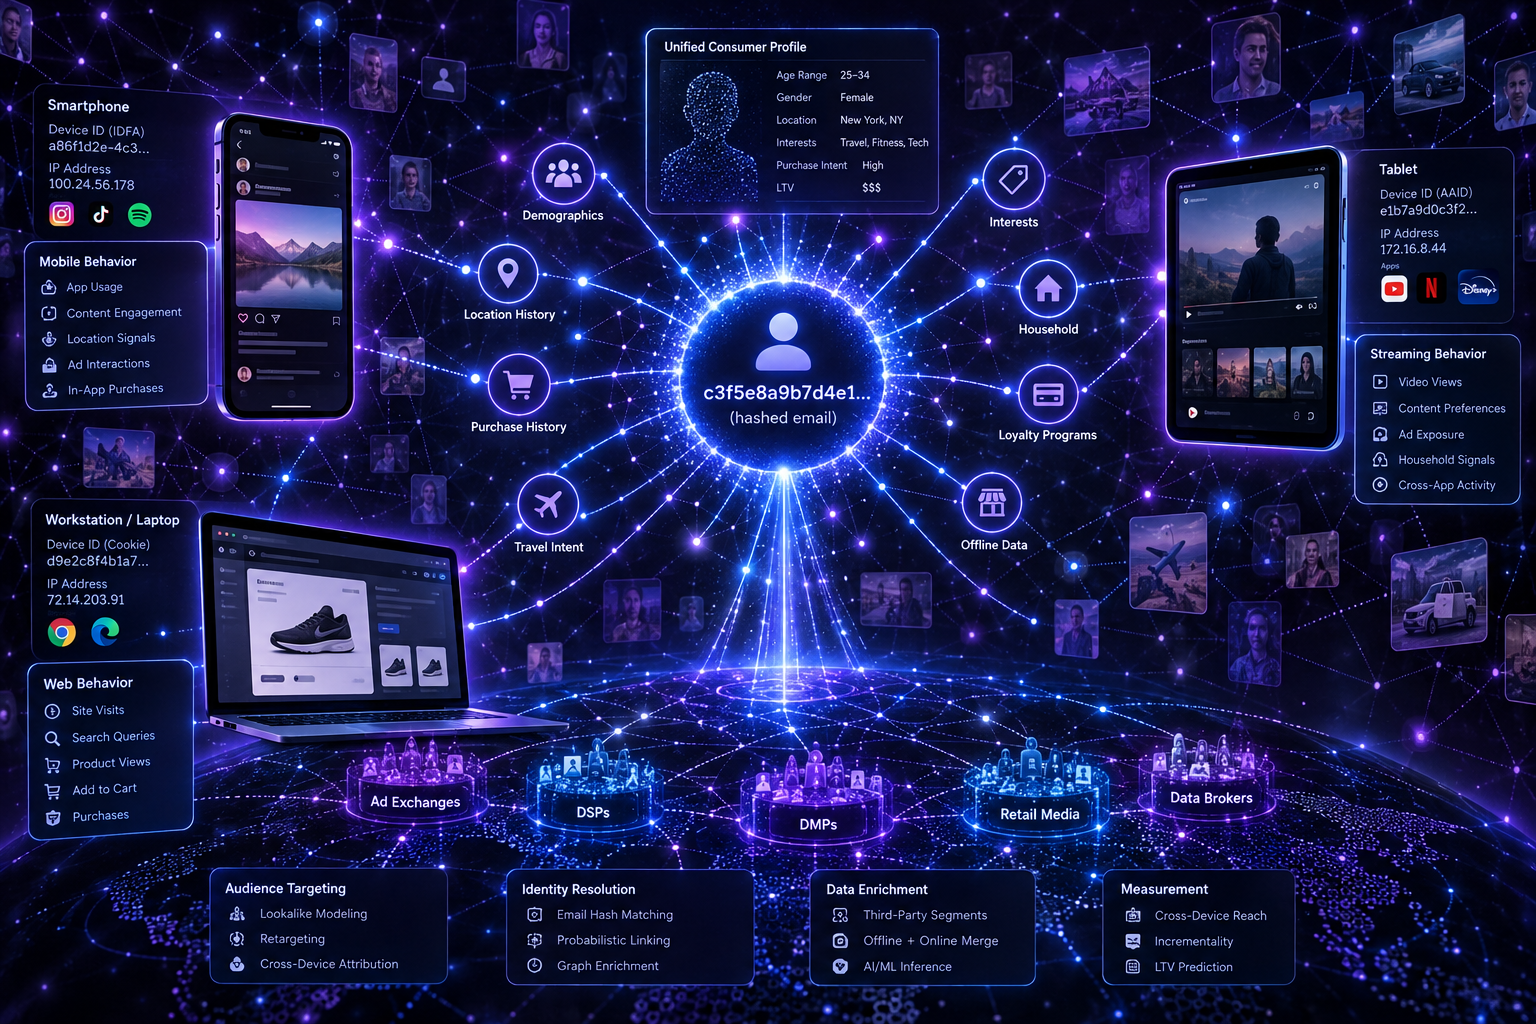
Lebih mengkhawatirkan lagi, resolusi identitas melenyapkan batas pemisah antar-perangkat. Mengingat pengguna modern terbiasa menggunakan akun email yang sama di komputer kerja, ponsel genggam, hingga tablet keluarga, graf identitas dengan mudah merangkai perangkat-perangkat keras yang terpisah tersebut menjadi satu kesatuan profil perilaku. Jika Anda menelusuri informasi mengenai diagnosis medis yang sensitif di laptop pribadi, perantara identitas yang sebelumnya telah menautkan IP rumah dan email Anda dapat melelang iklan obat-obatan tertentu langsung ke layar ponsel pintar Anda pada malam harinya.
Penautan lintas gawai ini terjadi di balik layar melalui kolam sinkronisasi server-ke-server yang berada di luar jangkauan ekstensi pemblokir iklan tradisional. Pengguna dibuat tidak berdaya: menghapus riwayat di ponsel tidak membuahkan hasil karena profil ponsel telah tertaut ke laptop melalui hash email yang tersimpan di peladen perantara.
🧱 Mengapa Penyamaran CNAME dan Kotak Pasir Skrip Gagal
Selama beberapa tahun terakhir, rekayasa privasi browser berfokus pada upaya menjinakkan pelanggaran ini melalui penyekatan lokal (sandboxing). Peramban membatasi akses skrip ke penyimpanan lokal, melarang skrip pihak ketiga membaca cookie dokumen, serta mengacak parameter visual canvas peramban untuk menggagalkan sidik jari digital (fingerprinting).
Kendati demikian, industri resolusi identitas selalu menemukan akal licik untuk memindahkan titik penangkapan data mereka. Ketika penyimpanan di sisi browser ditutup rapat, para vendor pelacak membujuk pemilik situs untuk menerapkan teknik penyamaran pihak pertama (first-party CNAME cloaking). Melalui trik ini, pemilik situs membuat nama subdomain samaran seperti id.namasitus.com yang seolah-olah mengalirkan data ke server situs itu sendiri, padahal di balik layar permintaan data tersebut diteruskan ke peladen makelar identitas pihak ketiga.
Di mata filter keamanan browser konvensional, lalu lintas jaringan tersebut tampak seperti komunikasi internal pihak pertama, sehingga lolos dari penyekatan lokal. Tim rekayasa ad-tech sempat membanggakan teknik ini sebagai benteng yang mustahil ditembus oleh browser. Jika peramban tidak dapat membedakan panggilan API pihak pertama asli dari lalu lintas pelacakan, maka pengintaian dapat terus berlangsung tanpa hambatan.
🛡️ Safari 27 dan Guillotine Jaringan di Tingkat Soket
Sadar bahwa penyaringan sintaksis dan kotak pasir lokal hanya menghasilkan perang gerilya yang melelahkan, tim keamanan WebKit Apple melancarkan strategi yang sama sekali berbeda pada Safari 27. Pendekatan arsitektur ini diuraikan dengan lugas dalam publikasi resmi mereka pada tanggal 19 Oktober 2026:
Alih-alih bersusah payah memeriksa muatan data terenkripsi yang meluncur di dalam lalu lintas HTTP atau menebak apakah sebuah parameter URL berisi hash email, Safari 27 menerapkan pemblokiran domain di tingkat jaringan secara langsung pada tumpukan soket sistem operasi di iOS, iPadOS, macOS, dan visionOS.
Ketika Safari memuat sebuah halaman situs web, peramban mencocokkan setiap target koneksi jaringan keluar dengan daftar infrastruktur resolusi identitas yang dikelola dan diverifikasi secara kriptografis. Jika ada skrip yang tertanam, gambar pelacak tak kasatmata, atau panggilan fungsi fetch() asinkron yang mencoba melakukan jabat tangan jaringan (handshake) dengan domain resolusi identitas yang terdaftar—seperti peladen milik LiveRamp, ID5, atau The Trade Desk—Safari langsung mematikan koneksi tersebut seketika itu juga.
Intervensi arsitektur ini bekerja dengan tingkat efektivitas yang tanpa ampun:
- Pemutusan di Tingkat Soket Sistem: Koneksi jaringan diputus sebelum data sempat ditransmisikan. Permintaan HTTP sama sekali tidak pernah meninggalkan perangkat pengguna, sehingga alamat surel, hash kriptografis, maupun data teknis gawai Anda tidak akan pernah sampai ke peladen makelar data.
- Kebal Terhadap Pengaburan Parameter: Karena pemblokiran diterapkan langsung pada domain tujuan, vendor pelacak tidak bisa mengakali sistem hanya dengan mengganti nama variabel, mengubah format JSON, atau mengompresi data pelacakan menjadi kode biner acak.
- Meruntuhkan Penyamaran CNAME: Pemeriksaan jaringan WebKit melacak balik resolusi DNS terbalik dan data host kanonikal asli. Jika sebuah situs mencoba menyamarkan domain pelacak di balik subdomain mereka sendiri melalui CNAME, Safari akan menelusuri server tujuan akhir dan memblokir koneksi jika terbukti bermuara pada infrastruktur resolusi identitas.
- Tanpa Pengecualian Kebijakan: Arsitektur WebKit tidak memberikan celah kompromi bagi program sertifikasi mandiri industri atau perjanjian persetujuan buatan asosiasi iklan. Pemblokiran ini aktif secara default untuk seluruh sesi penelusuran tanpa pandang bulu.
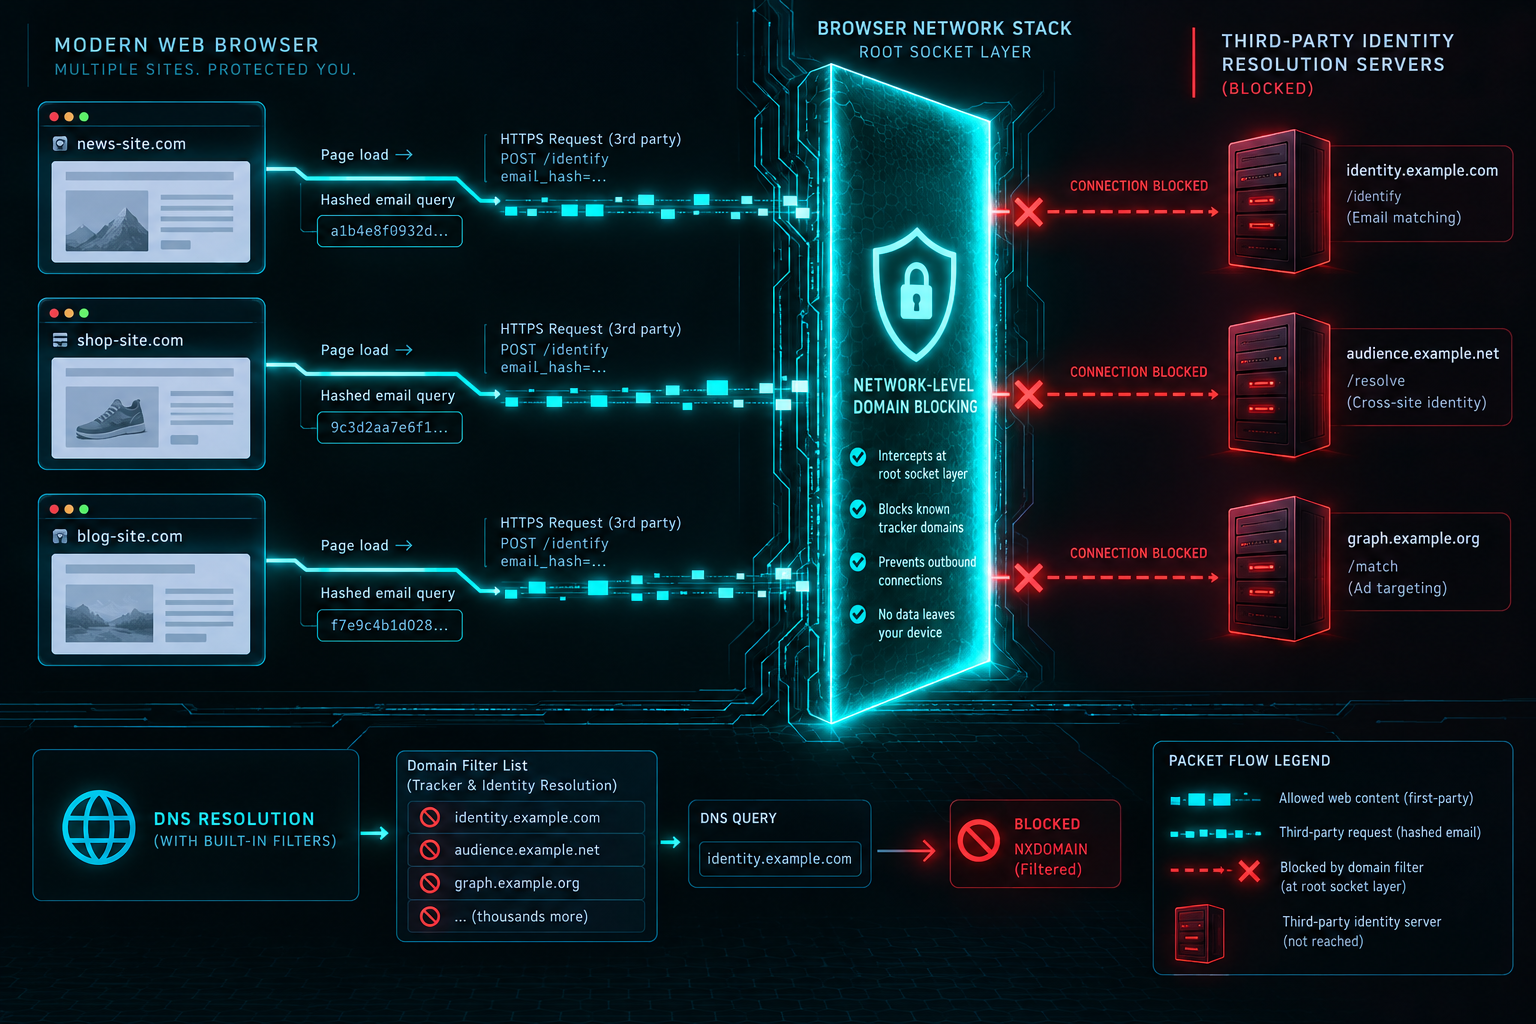
Dengan memutus pipa komunikasi data seutuhnya, Safari melumpuhkan resolusi identitas dari sebuah proses pengintai yang mahahadir menjadi seonggok skrip JavaScript yang mati kutu. Halaman situs web tetap dapat dimuat dengan lancar, pembaca tetap bisa membaca artikel atau mengirimkan formulir belanja, tetapi rantai bisnis di belakang layar yang diam-diam menyiarkan identitas pembaca ke bursa lelang iklan seketika terputus total.
Keunggulan rekayasa pemblokiran di tingkat domain terletak pada sifatnya yang mutlak. Pada era perang privasi masa lalu, perusahaan teknologi periklanan selalu bisa menyuntikkan kode baru atau membuat terowongan websocket untuk meloloskan data melewati filter heuristik browser. Namun ketika sistem operasi menolak membuka soket jaringan menuju domain tersebut, protokol transport itu sendiri langsung gagal. Kode JavaScript di halaman web hanya menerima pesan galat jaringan atau pemutusan koneksi sepihak. Peramban tidak membuka ruang kompromi; Safari menolak berbicara dengan peladen resolusi identitas dalam kondisi apa pun.
💥 Kepanikan di Dalam Mesin Iklan Bernilai 600 Miliar Dolar
Dampak finansial dari intervensi tingkat domain yang dilancarkan Apple terasa sangat cepat dan masif. Hanya dalam hitungan jam setelah pembaruan iOS 27 dan macOS 27 dirilis luas ke publik pada pertengahan Oktober 2026, bursa periklanan programmatic global mencatat penurunan tajam inventaris iklan tertarget pada seluruh ekosistem Apple.
Berdasarkan data telemetri yang dianalisis oleh platform intelijen penerbit digital, pembeli iklan programmatic sangat bergantung pada tanda pengenal resolusi identitas untuk membenarkan penawaran harga tinggi pada ruang iklan web terbuka. Ketika peladen iklan berhasil mencocokkan tayangan halaman dengan profil graf identitas yang memiliki riwayat belanja mapan, nilai penawaran biaya per seribu tayangan (CPM) untuk slot iklan tersebut bisa melompat lima hingga sepuluh kali lipat dibandingkan iklan kontekstual tanpa profil.
Begitu Safari 27 mematikan koneksi ke titik akhir UID2 dan RampID, jutaan pengguna perangkat Apple yang memiliki daya beli tinggi tiba-tiba lenyap dari radar dasbor industri periklanan. Bagi bursa iklan, impresi halaman yang datang dari browser Safari seketika ditelanjangi dari seluruh atribut identitasnya, kembali menjadi sesi anonim biasa tanpa rekam jejak. Algoritma penawaran otomatis yang dirancang untuk membidik segmen konsumen tertentu pun menolak memasang tawaran harga tinggi, memicu penurunan pendapatan mendadak bagi para penerbit media yang menggantungkan model bisnis digital mereka pada jaringan resolusi identitas.
Reaksi pelaku industri bergerak cepat dari upaya rekayasa darurat hingga kecaman publik yang sengit. Sejumlah perwakilan insinyur dari konglomerat teknologi iklan mulai membanjiri pelacak bug publik WebKit dengan laporan kesalahan, menuduh bahwa pemblokiran domain oleh Apple merusak fungsi dasar situs web dan mengacaukan layanan pengukuran trafik yang sah.
Asosiasi perdagangan yang menaungi pengiklan digital dan perantara ad-tech bahkan melayangkan pernyataan terbuka yang menuding Apple melakukan praktik persaingan usaha tidak sehat. Mereka berargumen bahwa dengan mematikan resolusi identitas pihak ketiga sementara Apple terus memperluas jaringan iklan pihak pertamanya sendiri di App Store dan layanan pencarian, Apple dianggap tengah menciptakan standar ganda di pasar. Para pelobi industri bersikeras bahwa inisiatif seperti Unified ID 2.0 merupakan solusi terbuka, transparan, dan beretika yang justru dirancang untuk melawan dominasi monopoli Big Tech, sembari menyediakan sumber pendanaan bagi jurnalisme terbuka.
Namun, tim rekayasa WebKit Apple bergeming. Dalam penjelasan teknis yang mereka rilis, Apple menegaskan bahwa konsep persetujuan pengguna (consent) yang digembar-gemborkan oleh industri ad-tech selama ini hanyalah sandiwara formalitas. Ketika seorang warga biasa memasukkan alamat surel untuk membaca kabar lingkungan lokal atau membeli sepasang sepatu, mereka tidak pernah disodori penjelasan yang jujur dan mudah dipahami bahwa email tersebut akan disulap menjadi paspor pengintai yang dibagikan ke ratusan makelar data komersial. Pernyataan persetujuan yang disembunyikan di balik lembar kebijakan privasi sepanjang puluhan halaman bukanlah bukti persetujuan sadar yang bermartabat. Dengan memutus akses jaringan ke para resolver identitas, Apple mengembalikan fungsi peramban agar sejalan dengan harapan rasional manusia yang duduk di depan layar gawai.
Efek domino dari langkah ini merembes jauh melampaui nasib penerbit media daring. Selama lima tahun terakhir, resolusi identitas telah menjadi pondasi finansial bagi jaringan media ritel, platform permintaan programmatic (DSP), dan konglomerasi manajemen data pelanggan. Nilai akuisisi korporasi bernilai puluhan triliun rupiah digelontorkan di atas asumsi bahwa hash email akan menjadi fondasi abadi yang tidak bisa diblokir untuk melacak pengguna setelah era cookie berakhir. Keputusan Safari 27 meruntuhkan asumsi tersebut, menjadi pengingat keras bahwa model bisnis apa pun yang mengandalkan pengawasan diam-diam di dalam peramban web pada hakikatnya berdiri di atas tanah pinjaman yang sewaktu-waktu bisa ditarik oleh pengembang platform.
📮 Hide My Email dan Masa Depan Identitas yang Bertujuan
Konfrontasi mengenai resolusi identitas pada Safari 27 menandai berakhirnya masa transisi pasca-cookie di jagat internet. Selama separuh dekade terakhir, industri teknologi periklanan meninabobokan diri mereka dengan keyakinan bahwa kematian cookie pihak ketiga hanyalah gangguan teknis sementara—sekadar migrasi kerja dari token penyimpanan lokal ke pemrosesan hash email di tingkat server. Langkah tegas pemblokiran domain oleh Safari membuyarkan rasa nyaman tersebut, membuktikan bahwa medan pertempuran yang sesungguhnya bukanlah tentang cookie semata. Pertarungan yang sebenarnya adalah tentang apakah korporasi perantara berhak secara sepihak membangun peta pengawasan universal atas aktivitas manusia di ruang web terbuka.
Bagi masyarakat pengguna internet biasa, terobosan ini menghadirkan perlindungan nyata yang langsung terasa manfaatnya. Setiap kali Anda memasukkan alamat surel ke formulir situs web saat menjelajah memakai Safari 27, Anda tidak lagi dipaksa mencetak paspor iklan yang membuntuti kehidupan digital Anda. Identitas kontak Anda tetap terkurung aman di dalam batas hubungan pihak pertama yang memang secara sadar Anda pilih.
Di saat yang sama, ekosistem teknologi modern kian menyediakan sarana mandiri bagi konsumen untuk memperkuat batas privasi ini. Fitur seperti Hide My Email milik Apple, Firefox Relay milik Mozilla, hingga Proton Pass memungkinkan pengguna membuat alamat email penerus acak yang unik dalam sekali klik untuk setiap situs web yang berbeda. Ketika pengguna mendaftarkan alamat samaran seperti [email protected] alih-alih menyerahkan email asli beridentitas nama lengkap, fondasi kerja resolusi identitas langsung hancur berkeping-keping. Sekalipun makelar data berhasil mencegat alamat samaran tersebut, deretan teks itu tidak memiliki nilai matematis untuk pencocokan lintas situs, karena tidak ada situs web lain di muka bumi yang akan menerima alamat acak yang sama. Graf identitas pun mati kelaparan karena kehilangan jaringan ikatnya.
Bagi para penerbit media digital, studio pengembang perangkat lunak, dan kreator web mandiri, peristiwa Safari 27 membawa pesan refleksi yang sangat mendesak. Menggantungkan masa depan bisnis pada skrip pelacak pihak ketiga sejatinya adalah perjanjian Faustian yang merugikan. Demi recehan rupiah dari bagi hasil iklan programmatic yang kian menyusut, pemilik situs web telah mengorbankan aset mereka yang paling berharga: kepercayaan pembaca dan hubungan langsung yang sehat dengan audiens mereka, kepada perantara buram yang mengeruk sebagian besar nilai ekonomi dari konten yang dibuat dengan susah payah.
Runtuhnya resolusi identitas membuktikan bahwa satu-satunya fondasi bisnis yang berdaya tahan di web modern adalah penciptaan nilai hubungan pihak pertama yang tulus. Situs web yang akan bertahan dan berkembang dalam sepuluh tahun ke depan bukanlah mereka yang menjejalkan belasan skrip pengintai tak kasatmata untuk melelang perhatian pembaca kepada penawar tertinggi. Kemenangan akan diraih oleh para pengelola media dan bisnis digital yang menyuguhkan keunggulan editorial autentik, membangun model langganan yang jujur dan transparan, memanfaatkan periklanan kontekstual yang menghormati privasi, serta memperlakukan data kontak pribadi pengunjung sebagai titipan amanah yang pantang dikhianati.
Ketika Anda mengetikkan alamat email ke dalam sebuah kotak di halaman web, tindakan itu seharusnya menjadi undangan ramah untuk berdialog, bukan surat izin untuk diburu di seantero rimba digital. Melalui Safari 27, peramban akhirnya mulai menegakkan kebenaran manusiawi yang sederhana tersebut tepat di kabel jaringannya.
Sumber: Dokumentasi Rekayasa WebKit: Blocking Identity Resolution Infrastructure (Apple Inc., 19 Okt 2026); Kebijakan Pencegahan Pelacakan WebKit (Proyek Sumber Terbuka WebKit); Laporan Industri PPC Land mengenai Pemblokiran Infrastruktur Identitas Safari 27; Analisis Pasar AdExchanger tentang Keteralamatan Pasca-Cookie; Dokumentasi Resmi Apple mengenai Arsitektur Hide My Email; Standar IETF RFC 9110 mengenai Arsitektur HTTP dan Prinsip Privasi Jaringan.