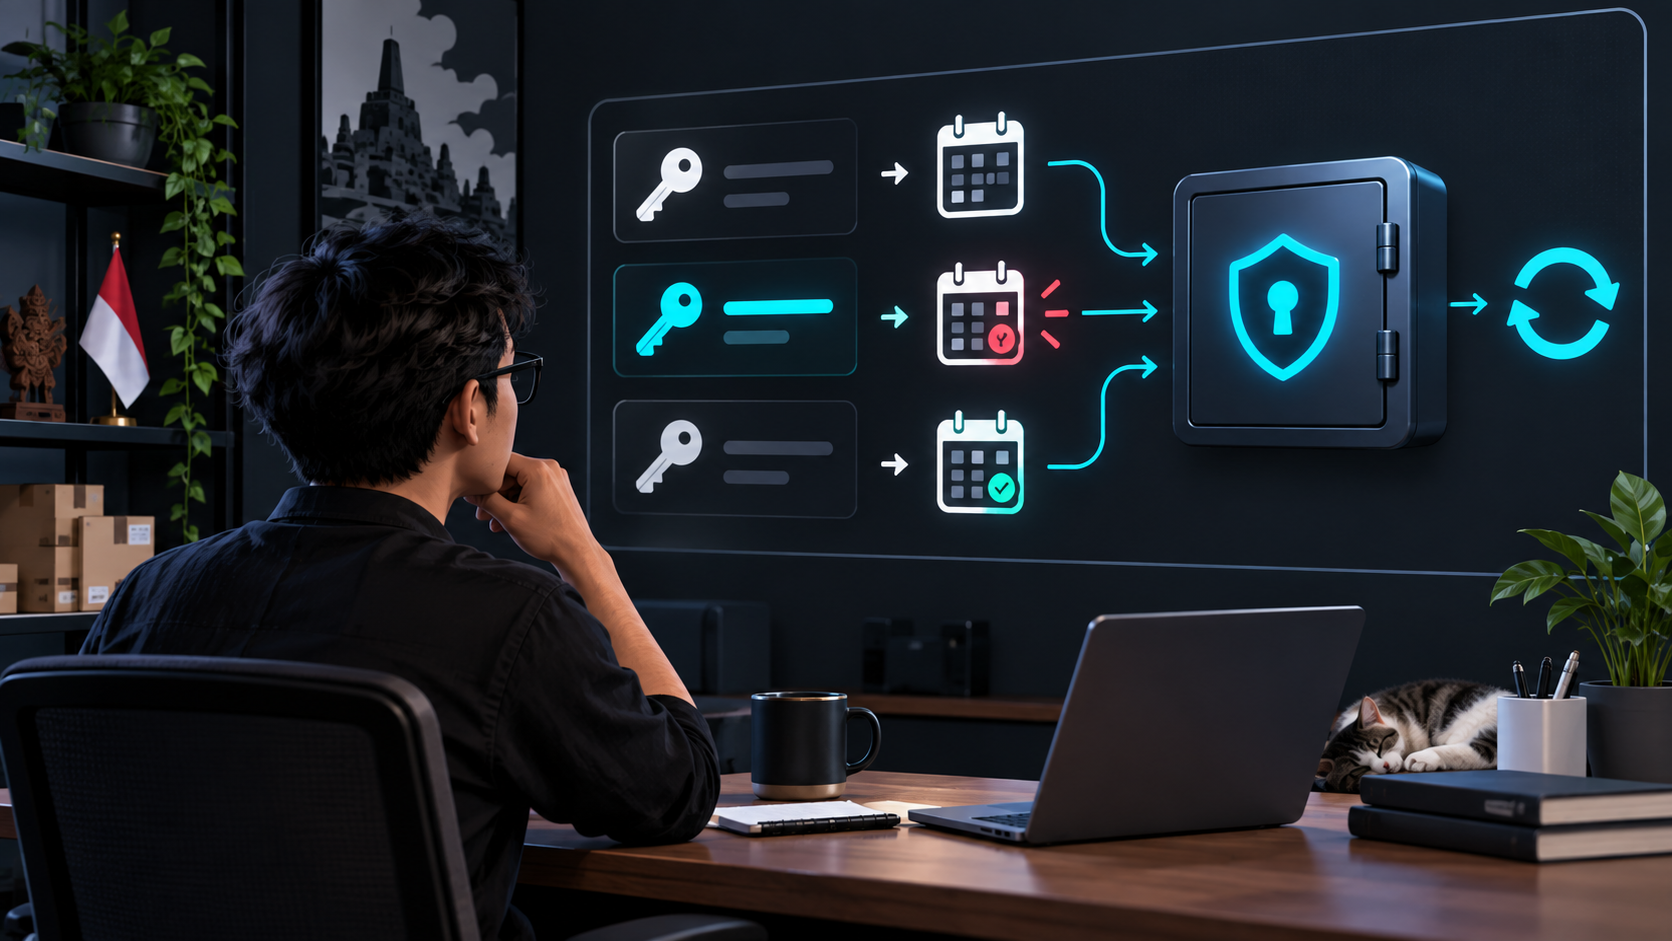
Kunci API produksi dahulu kerap diperlakukan seperti kunci gedung: dibuat, disimpan di tempat yang dianggap aman, lalu dibiarkan selama tidak ada masalah yang terlihat. Pada 10 September, OpenAI menambahkan tanggal kedaluwarsa untuk kunci API proyek dan pengaturan administrator untuk membatasi masa berlaku maksimum kunci. Kontrol kecil itu memberi alasan yang berguna bagi setiap usaha kecil yang membayar API, menjalankan integrasi situs, atau mempertahankan otomatisasi dengan sebuah rahasia digital.
Kedaluwarsa bukan kunci ajaib. Ia tidak dapat menarik kembali kunci yang sudah tersalin ke log, ekstensi peramban, laptop yang dikompromikan, atau penerapan lama. Fungsinya lebih praktis: setiap kredensial memiliki jadwal untuk kembali diperiksa oleh pemiliknya. Bagi usaha kecil, hal itu sering membedakan rahasia yang benar-benar dimiliki suatu sistem dari rahasia yang perlahan menjadi bagian tetap dari lingkungan kerja tanpa lagi dipertanyakan.
Sebuah kunci yang terus hidup tanpa tanggal tinjau juga mudah luput dari perubahan di sekelilingnya. Orang yang membuatnya mungkin tidak lagi menangani integrasi tersebut. Lingkungan uji mungkin sudah berubah menjadi layanan yang dipakai pelanggan. Biaya dan izin yang dahulu masuk akal mungkin tidak lagi sesuai. Masa berlaku memaksa pertanyaan itu muncul pada waktu yang dapat direncanakan, bukan hanya sesudah ada tagihan atau insiden.
🔑 Kunci API adalah izin, bukan kata sandi
Kunci API pada umumnya adalah kredensial mesin. Kunci tersebut memungkinkan perangkat lunak mengenali proyek atau akun kepada suatu layanan dan, bergantung pada penyedianya, membelanjakan uang, membaca data, membuat catatan, mengirim pesan, atau memanggil model. Kunci API tidak dapat dipertukarkan begitu saja dengan kata sandi staf. Akun manusia dapat memiliki autentikasi multifaktor, jalur pemulihan, dan riwayat masuk yang terlihat. Sebaliknya, kunci dapat berpindah melalui kode, pengaturan build, dasbor hosting, serta alat penerapan.
Perbedaan ini penting ketika sebuah usaha kecil menambahkan asisten AI, alur pembayaran, integrasi pemesanan, skrip analitik, atau pengirim email. Pemilik dapat menyetujui layanan sekali saja. Setelah itu, kredensial dapat bertahan lebih lama daripada kontraktor, kampanye, lingkungan pengujian, bahkan keputusan produk yang melahirkannya. Risikonya bukan bahwa setiap kunci pasti dicuri. Risikonya adalah tidak ada orang yang dapat menjawab dengan cepat pertanyaan dasar: apa yang dapat dilakukan kunci ini, di mana ia berjalan, dan siapa yang akan menyadari jika pemakaiannya menjadi tidak biasa?
Kata sandi biasanya dikaitkan dengan seseorang. Kunci API lebih sering dikaitkan dengan pekerjaan perangkat lunak. Karena itu, pengelolaannya perlu mengikuti cara perangkat lunak benar-benar dioperasikan. Kunci untuk formulir kontak di situs produksi tidak seharusnya diperlakukan sama dengan kunci yang dipakai sekali untuk menguji prototipe di komputer lokal. Kunci yang dapat memicu penggunaan berbayar juga perlu dipahami berbeda dari kunci yang hanya mendukung tugas terbatas.
OWASP API Security Project memasukkan autentikasi yang rusak dan konsumsi sumber daya tanpa pembatasan sebagai risiko yang perlu ditangani tim. Kunci yang bocor dapat menjadi salah satu dari kedua masalah itu. Jika kunci mengautentikasi penyerang, layanan dapat terbuka. Jika kunci mengizinkan panggilan yang ditagihkan, akhir pekan yang tenang dapat berubah menjadi faktur tidak terduga. Tanggapan yang relevan bukan kepanikan. Rancang kredensial agar cakupan, pemilik, dan masa berlakunya dapat dipahami.
Pemahaman itu tidak menuntut setiap tim memiliki organisasi keamanan besar. Ia menuntut agar kunci tidak diperlakukan sebagai rangkaian teks tanpa konteks. Ketika sebuah layanan membutuhkan kredensial, bisnis perlu mengetahui layanan mana yang mengeluarkannya, fungsi mana yang menggunakannya, dan keputusan bisnis apa yang masih membenarkan keberadaannya. Informasi sederhana ini menjadi dasar untuk tindakan ketika sesuatu berubah.
⏳ Kedaluwarsa mengubah kelalaian menjadi keputusan terjadwal
Kunci permanen menjadikan tidak melakukan apa-apa sebagai pilihan bawaan. Kunci yang kedaluwarsa membalik pilihan itu. Ketika sebuah kunci mencapai tanggal akhirnya, seseorang perlu memutuskan apakah integrasi masih memerlukannya, apakah ia perlu diganti, dan apakah izinnya masih cocok dengan pekerjaan yang dilakukan.
Changelog OpenAI pada September menyatakan bahwa kunci proyek dapat dibuat dengan tanggal kedaluwarsa dan administrator dapat menerapkan masa berlaku maksimum kunci. Fitur tersebut khusus untuk platform itu, tetapi gagasan operasionalnya dapat diterapkan di tempat lain. Penyedia cloud, platform pembayaran, sistem kendali sumber, dan layanan komunikasi menawarkan kontrol yang berbeda-beda. Tim perlu memakai kontrol yang benar-benar tersedia, bukan mengklaim memiliki kebijakan rotasi universal.
Tanggal kedaluwarsa paling berguna bila mengikuti ritme kerja. Kunci eksperimen yang berumur pendek dapat bertahan sepanjang prototipe dua minggu. Kunci bagi integrasi langsung yang stabil dapat memiliki masa berlaku lebih panjang, disertai peninjauan kalender sebelum kedaluwarsa. Kredensial administratif yang sensitif mungkin memerlukan proses yang jauh lebih ketat. Tidak ada satu angka universal yang bertanggung jawab karena risiko bergantung pada cakupan, paparan, biaya penggantian, dan kontrol penyedia.
Tanggal itu bukan pengganti penilaian. Kunci yang luas cakupannya atau berada pada bagian yang mudah diselidiki penyerang memerlukan perhatian lebih besar daripada kunci untuk tugas terbatas. Sebaliknya, masa berlaku yang terlalu pendek tanpa prosedur penggantian dapat membuat layanan berhenti. Nilainya muncul saat tanggal tersebut mengarahkan tim pada peninjauan yang dapat dilakukan, bukan saat ia menjadi angka yang dipilih tanpa mempertimbangkan pekerjaan yang harus didukung.
Keuntungan operasionalnya sederhana. Pembaruan yang dipaksa akan menanyakan apakah integrasi lama masih terpasang pada produksi, apakah pemiliknya masih dapat dihubungi, dan apakah metode autentikasi yang lebih baru tersedia. Pembaruan juga menangkap keadaan yang umum terjadi: sebuah kunci dibuat di bawah akun satu orang lalu berubah menjadi ketergantungan bersama tim. Jika pembaruan tidak dapat diselesaikan tanpa mencari mantan pegawai, tim telah menemukan masalah kesinambungan sebelum insiden membuatnya mendesak.
Kedaluwarsa juga memberi kesempatan untuk menghapus hal yang memang sudah tidak dibutuhkan. Prototipe berakhir, kampanye selesai, dan layanan dapat dipensiunkan. Tanpa titik tinjau, kredensial untuk pekerjaan itu dapat tetap aktif semata-mata karena tidak ada tugas yang meminta orang meninjaunya. Dengan masa berlaku, keputusan untuk mempertahankan akses perlu dinyatakan kembali.
Sebuah catatan kalender sebelum hari terakhir membantu perubahan tetap terencana. Catatan itu bukan bukti bahwa kunci sudah aman, dan tidak menggantikan perlindungan penyimpanan. Namun, ia dapat memberi waktu bagi pemilik untuk memeriksa penggunaan, menyiapkan pengganti, dan memastikan sistem yang bergantung padanya tetap berjalan. Tindakan kecil ini membuat masa berlaku menjadi kebiasaan operasional, bukan kejutan.
🧭 Mulai dengan inventaris yang mencantumkan pemilik
Inventaris kunci tidak memerlukan perangkat lunak perusahaan agar bermanfaat. Catatan yang dilindungi dapat dimulai dengan enam bidang:
- Nama layanan serta akun atau proyek.
- Penjelasan sederhana tentang apa yang diizinkan oleh kunci.
- Tempat pemakaian: produksi, staging, tugas terjadwal, atau alat lokal.
- Pemilik bisnis yang disebutkan namanya dan pengelola teknis.
- Tanggal pembuatan, tanggal kedaluwarsa bila tersedia, serta tanggal tinjau berikutnya.
- Tindakan darurat: cabut, nonaktifkan integrasi, atau rotasi.
Jangan menaruh nilai rahasia itu sendiri dalam inventaris. Tujuannya adalah memetakan tanggung jawab, bukan mengumpulkan cache kredensial kedua. OWASP Secrets Management Cheat Sheet menganjurkan sentralisasi penyimpanan, penyediaan, audit, rotasi, dan pengelolaan. Bagi tim kecil, “sentralisasi” dapat berarti menyepakati satu pengelola rahasia yang disetujui atau satu jalur konfigurasi platform yang dilindungi. Sentralisasi tidak berarti menempelkan kunci ke dokumen bersama hanya karena terasa terpusat.
Inventaris sebaiknya cukup jelas untuk dipakai orang lain ketika pengelola teknis tidak sedang tersedia. Nama layanan saja tidak cukup bila bisnis memakai beberapa proyek pada penyedia yang sama. Sebaliknya, deskripsi fungsi yang sederhana dapat menunjukkan apakah kunci mendukung situs, tugas laporan, integrasi pemesanan, atau kebutuhan lain. Lingkungan juga perlu disebutkan karena kunci untuk produksi memiliki konsekuensi yang berbeda dari kunci untuk staging atau alat lokal.
Pemilik yang disebutkan namanya penting. Pengembang dapat mengelola penempatan teknis, sementara pemilik bisnis memutuskan apakah layanan yang mendasarinya masih disetujui dan layak dibayar. Itu dua pekerjaan yang berbeda. Jika tidak ada orang yang memiliki sebuah kunci, tidak ada alasan bagi siapa pun untuk memperhatikan bahwa ia terus bekerja jauh setelah tujuan bisnisnya hilang.
Pengelola teknis juga tidak harus menjadi satu-satunya sumber jawaban. Catatan inventaris dapat menunjukkan tindakan yang akan diambil jika ada dugaan kebocoran. Untuk satu kunci, jawabannya mungkin mencabut kredensial. Untuk yang lain, mungkin lebih dahulu menonaktifkan integrasi agar layanan tidak melakukan panggilan saat penggantian sedang dilakukan. Mencatat pilihan ini sebelum keadaan mendesak membuat respons tidak sepenuhnya bergantung pada ingatan.
Inventaris tidak menyelesaikan risiko dengan sendirinya. Ia memberi daftar kerja yang dapat diperiksa. Ketika faktur tidak biasa muncul atau seorang kontraktor menyelesaikan pekerjaan, tim memiliki tempat untuk memulai. Tanpa daftar tersebut, penelusuran biasanya dimulai dari pencarian di kode, dasbor, dan percakapan lama, sementara layanan mungkin masih memakai kredensial yang tidak dikenali.
🧪 Pisahkan eksperimen dari sistem yang berhadapan dengan pelanggan
Cara tercepat membuat pengelolaan kredensial tidak terkendali adalah memakai satu kunci di mana-mana. Seorang pengembang menguji di laptop, kontraktor menghubungkan alat tanpa kode, dan situs langsung memakai rahasia yang sama. Ketika terjadi masalah, pencabutan kunci dapat mematikan semuanya. Tekanan itu mendorong tim menunda pencabutan, sehingga paparannya berlangsung lebih lama.
Gunakan proyek, akun, atau kunci terpisah bila penyedia mendukungnya. Setidaknya, bedakan pengembangan lokal, staging, dan produksi. Berikan nama pada setiap kredensial yang menjelaskan lingkungan dan fungsinya. Label seperti “website-contact-form-production” lebih berguna daripada “new key 3”. Label yang jelas membuat halaman penggunaan, penyelidikan faktur, atau respons insiden tidak terlalu bergantung pada ingatan.
Pemisahan membantu perubahan dilakukan dengan batas yang lebih jelas. Kunci eksperimen dapat berhenti tanpa otomatis menghentikan sistem pelanggan. Kunci produksi dapat ditinjau berdasarkan fungsi produksinya sendiri. Ketika kunci harus diganti, tim tidak perlu menebak apakah pekerjaan uji, tugas lokal, dan layanan langsung ikut terpengaruh. Hal ini tidak menghilangkan kebutuhan untuk menguji penggantian, tetapi mengurangi jumlah hal yang harus diuji sekaligus.
Cakupan penting di samping pemisahan. Jika sebuah layanan memungkinkan kunci membaca data tanpa mengubahnya, atau membatasi kunci pada satu proyek, pilih izin yang lebih sempit selama fitur tetap dapat berfungsi. Ini bukan sekadar tampilan keamanan. Kunci terbatas dapat mengurangi akibat kebocoran dan membuat aktivitas tidak biasa lebih mudah ditafsirkan. Sebaliknya, kunci administrator yang luas dan tertanam pada integrasi yang menghadap publik menggabungkan kredensial bernilai tinggi dengan tempat yang paling mudah diselidiki penyerang.
Usaha kecil tidak perlu meniru organisasi keamanan perusahaan besar. Usaha tersebut tetap membutuhkan batas yang jelas antara pengujian yang dapat dibuang dan layanan yang berhadapan dengan pelanggan. Batas itu memungkinkan pembersihan dilakukan kemudian. Ia juga memberi makna praktis pada inventaris, label, dan tanggal tinjau karena tiap kunci dapat dihubungkan dengan lingkungan dan fungsi yang spesifik.
Pemisahan tidak perlu berarti semua penyedia memberi cara yang sama. Kontrol yang tersedia dapat berupa proyek, akun, kunci berbeda, atau opsi lain yang didokumentasikan penyedia. Yang penting adalah tidak menganggap satu kredensial harus memikul seluruh pekerjaan. Gunakan pengaturan yang benar-benar didukung oleh layanan, lalu dokumentasikan hubungan antara kunci dan sistem yang memakainya.
🗂️ Tempat rahasia bocor dalam pekerjaan sehari-hari
Sebagian besar kebocoran tidak bermula dari pelanggaran dramatis. Kebocoran bermula dari kemudahan. Kunci ditempelkan ke berkas konfigurasi repositori, disertakan dalam contoh kode, tercetak dalam galat build, atau dikirim lewat chat agar seseorang dapat “sekadar menguji”. Perintah terminal yang disalin dapat masuk ke riwayat shell. Tangkapan layar dasbor dapat memuat lebih banyak informasi daripada yang disadari pengirimnya.
Panduan produksi OpenAI secara eksplisit menyarankan agar kunci API tidak diekspos dalam kode atau repositori publik dan merekomendasikan variabel lingkungan atau layanan pengelolaan rahasia alih-alih menulisnya langsung dalam kode. Hal itu tidak menjadikan variabel lingkungan sempurna. Nilainya masih dapat terbuka melalui log, penerapan yang salah konfigurasi, atau akses yang terlalu luas ke pengaturan hosting. Variabel lingkungan menjadi batas yang lebih baik hanya jika disertai kontrol akses dan kebiasaan memperlakukan keluaran dengan hati-hati.
Menyimpan rahasia di luar kode membantu karena kode sering disalin, ditinjau, dicadangkan, dan diterbitkan melalui lebih banyak jalur daripada konfigurasi yang dilindungi. Namun, pemisahan ini perlu diperiksa dalam praktik. Siapa yang dapat membaca variabel produksi? Apakah alat penerapan atau layanan otomatis mendapat akses yang hanya diperlukan untuk tugasnya? Apakah keluaran kesalahan menunjukkan nilai yang seharusnya disamarkan? Pertanyaan tersebut membahas jalur nyata yang dilalui kunci.
Sebelum peluncuran, uji jalur kegagalan serta jalur yang berjalan baik. Picu kesalahan konfigurasi dengan sengaja di lingkungan aman dan periksa apa yang muncul dalam log. Pastikan alat pemantauan dan pelaporan kesalahan menyamarkan header otorisasi serta nilai yang tampak seperti rahasia. Tinjau apakah staf dukungan, kontraktor, atau layanan penerapan otomatis dapat membaca variabel produksi. Pertanyaannya bukan apakah orang dapat dipercaya. Pertanyaannya adalah apakah sistem memberi lebih banyak orang salinan permanen daripada yang dibutuhkan tugas.
Aturan praktis yang berguna: jangan taruh kredensial layanan dalam JavaScript yang dikirimkan ke peramban, aplikasi seluler yang harus membukanya pada perangkat pengguna, atau repositori publik. Jika integrasi membutuhkan rahasia, arahkan panggilan sensitif melalui komponen sisi server yang dikendalikan atau gunakan alur autentikasi publik yang memang dirancang penyedia. Arsitektur tepatnya bergantung pada layanan, sehingga dokumentasi layanan perlu dibaca alih-alih menganggap kunci API cocok untuk setiap aplikasi klien.
Kebiasaan ini juga berlaku pada bahan kerja yang tampak sementara. Contoh kode, tiket dukungan, pesan chat, dan tangkapan layar dapat bertahan lebih lama daripada yang diperkirakan. Jika sebuah kunci sudah dikirim pada tempat yang salah, jangan mencoba memperbaikinya dengan mengirim ulang kunci yang sama ke tempat lain. Perlakukan situasi itu sebagai kemungkinan paparan dan gunakan proses penyedia untuk mencabut atau menggantinya.
📉 Rotasi harus dirancang, bukan sekadar diperintahkan
“Rotasikan kunci Anda” terdengar jelas sampai checkout langsung, formulir kontak, atau laporan harian berhenti bekerja. Rotasi gagal ketika tim tidak dapat menjalankan kredensial lama dan baru dengan aman selama peralihan, tidak mengetahui seluruh tempat pemakaian kunci lama, atau tidak punya cara menguji pengganti sebelum pencabutan.
Tulis runbook rotasi kecil sebelum keadaan darurat pertama. Runbook itu perlu menyebut siapa yang membuat pengganti, bagaimana kunci baru disimpan, lingkungan mana yang menerimanya lebih dahulu, bagaimana integrasi diuji, kapan kunci lama dicabut, dan di mana penyelesaian dicatat. Simpan runbook dekat inventaris, bukan tersembunyi dalam ingatan orang yang membuat versi pertama.
Runbook tidak harus panjang untuk berguna. Ia harus cukup spesifik untuk mencegah langkah penting terlewat ketika ada tekanan. Misalnya, penggantian tidak selesai hanya karena kunci baru berhasil dibuat. Kunci harus ditempatkan di jalur konfigurasi yang benar, fungsi nyata perlu diuji pada lingkungan yang sesuai, lalu pencabutan kunci lama perlu dicatat. Jika suatu layanan tidak dapat diuji dengan cara yang aman, itu adalah informasi yang perlu diketahui sebelum rotasi mendesak.
Banyak penyedia mengizinkan beberapa kunci aktif atau peluncuran bertahap. Bila tersedia, buat pengganti, perbarui satu lingkungan, uji alur kerja konkret, kemudian pindahkan produksi dan cabut kredensial lama setelah verifikasi. Jangan menganggap setiap penyedia bekerja seperti itu. Sebagian layanan hanya menerbitkan rahasia sekali atau memakai model pencabutan berbeda. Dokumentasi penyedia yang berlaku saat ini menentukan prosedurnya.
Tujuannya adalah menjadikan rotasi membosankan. Kunci yang akan kedaluwarsa seharusnya memicu tugas pemeliharaan singkat yang sudah dilatih, bukan pencarian larut malam melalui repositori lama. Jika sebuah kunci tidak dapat dirotasi tanpa merusak fitur, fitur tersebut memiliki utang desain yang layak dicatat.
Catatan penyelesaian memberi inventaris informasi yang diperlukan untuk siklus berikutnya. Catatan dapat memperbarui tanggal kedaluwarsa, tanggal tinjau, dan status kunci lama tanpa pernah memasukkan nilai rahasia. Dengan begitu, tim dapat melihat bahwa penggantian sudah benar-benar dilakukan dan tidak perlu mengandalkan dugaan dari percakapan atau nama berkas.
Rotasi juga harus mempertimbangkan dampak bisnis yang nyata. Layanan berbayar atau sistem yang berhadapan dengan pelanggan perlu diuji pada fungsi yang relevan, bukan hanya pada apakah konfigurasi dapat disimpan. Jika tujuan kunci adalah mendukung formulir atau laporan, uji alur tersebut sesuai prosedur yang aman. Tindakan ini membuat pencabutan kunci lama menjadi keputusan yang didasarkan pada verifikasi, bukan harapan.
🧾 Biaya dan penggunaan tidak biasa adalah sinyal keamanan
Peringatan tagihan bukan pengganti kontrol akses, tetapi dapat mengungkap masalah dengan cepat. Panduan produksi OpenAI menganjurkan peringatan pengeluaran dan menjelaskan bahwa batas pengeluaran keras dapat menghentikan lalu lintas yang terdampak setelah pengeluaran tercatat mencapai batas. Setiap bisnis yang menggunakan API berukuran pemakaian perlu memahami waktu peringatan penyedianya, perilaku batas, dan kemungkinan lalu lintas yang sah ikut terhenti.
Tetapkan peringatan pada jumlah yang memberi waktu untuk menyelidiki, bukan hanya pada batas bulanan. Tinjau penggunaan menurut proyek, kunci, lingkungan, atau fitur bila layanan menyediakan tampilan tersebut. Lonjakan biaya dapat berasal dari kesalahan kode, peningkatan lalu lintas, loop percobaan ulang, atau penggunaan tidak sah. Penyelidikan pertama perlu menjaga bukti: catat rentang waktu, proyek yang terdampak, dan perubahan penerapan terbaru sebelum menghapus satu-satunya petunjuk yang berguna.
Tagihan mengungkap penggunaan yang mungkin tidak tampak pada pemeriksaan kode biasa. Namun, angka biaya tidak langsung memberi sebabnya. Karena itu, tim perlu menghubungkannya kembali ke nama proyek, fungsi, lingkungan, dan pemilik dalam inventaris. Peringatan membantu memulai pertanyaan. Pemisahan kunci dan dokumentasi membantu menjawabnya.
Di sinilah kunci yang diberi nama dan lingkungan terpisah memberi manfaat. Jika dasbor menyatakan kredensial yang tidak dikenal menghasilkan aktivitas, tim dapat memetakannya ke fungsi. Jika setiap beban kerja memakai satu kunci, dasbor yang sama menghasilkan ketidakpastian. Pekerjaan keamanan menjadi lebih lambat karena bisnis tidak dapat membedakan pertumbuhan pelanggan dari bug atau penyalahgunaan.
Batas pengeluaran juga perlu dipahami sebagai perilaku layanan yang dapat memengaruhi lalu lintas. Jika mencapai batas dapat menghentikan permintaan terdampak, keputusan tentang nilainya perlu mempertimbangkan gangguan terhadap penggunaan sah. Tidak ada satu pengaturan yang cocok untuk semua API. Hal yang diperlukan adalah memahami kontrol yang tersedia dan memasukkannya ke dalam proses peninjauan penggunaan.
👥 Kontraktor memerlukan jalur keluar yang bersih
Studio kecil dan bisnis yang sedang tumbuh sering mengandalkan pekerja lepas, agensi, dan spesialis sementara. Hal itu dapat masuk akal. Kesalahan keamanannya adalah menjadikan akun pribadi, laptop, atau kunci berumur panjang milik seseorang sebagai fondasi permanen bagi layanan bisnis.
Jika penyedia mendukungnya, gunakan akses organisasi atau proyek alih-alih berbagi login pendiri. Buat kredensial milik layanan untuk integrasi produksi. Berikan kontraktor akses paling kecil yang diperlukan untuk tugas yang ditentukan, lalu tetapkan tanggal tinjau yang sesuai dengan akhir keterlibatan. Ketika pekerjaan selesai, hapus akses, rotasikan kredensial yang mungkin telah mereka salin, dan periksa bahwa dokumentasi serah terima mengenali setiap integrasi.
Akses yang dibatasi pada tugas tidak berarti kontraktor tidak dipercaya. Itu membuat batas tugas dapat dipahami oleh semua pihak. Kontraktor dapat bekerja dengan izin yang diperlukan, sementara bisnis tidak perlu mempertahankan akses yang tidak lagi berkaitan dengan pekerjaan setelah keterlibatan berakhir. Bila suatu kredensial telah dipakai selama pekerjaan, keputusan untuk merotasinya saat penutupan memberi batas yang jelas antara pekerjaan lama dan operasi berikutnya.
Ini bukan tuduhan. Ini adalah kebersihan operasional biasa. Orang mengganti perangkat, meninggalkan proyek, dan kehilangan jejak berkas lama. Jalur keluar yang bersih melindungi kontraktor serta bisnis karena membuat batasnya eksplisit.
Serah terima perlu mencantumkan integrasi yang ada, bukan nilai rahasianya. Inventaris dapat menunjukkan layanan, lingkungan, pemilik, pengelola teknis, tanggal tinjau, dan tindakan darurat. Informasi itu memberi orang berikutnya cara untuk meneruskan pekerjaan tanpa meminta kredensial dikirim melalui saluran yang tidak sesuai. Jika dokumentasi tidak dapat menjelaskan integrasi mana yang masih aktif, itu adalah alasan untuk meninjaunya sebelum akses lama dibiarkan tetap ada.
Pergantian orang bukan satu-satunya saat meninjau akses. Perubahan peran, akhir kampanye, dan berakhirnya penggunaan alat juga dapat mengubah siapa yang memerlukan akses. Dengan tanggal tinjau dan pemilik yang jelas, pemeriksaan tidak harus menunggu sampai seseorang pergi. Ia dapat dilakukan sebagai bagian dari pemeliharaan kredensial biasa.
🚨 Ketika kunci mungkin terekspos, bertindak sebelum menjelaskan
Jika sebuah kunci muncul di repositori publik, tangkapan layar, chat yang terkirim ke tempat salah, atau log yang tidak dikenal, perlakukan kunci itu sebagai terekspos. Jangan menghabiskan waktu berjam-jam untuk memutuskan apakah seseorang mungkin telah melihatnya. Cabut atau nonaktifkan sesuai proses penyedia, buat pengganti bila layanan harus berlanjut, lalu periksa aktivitas terbaru dan tagihan.
Kecepatan penting karena salinan yang sudah berada di luar jalur yang diharapkan tidak dapat diandalkan lagi. Pencabutan atau penonaktifan membatasi pemakaian berikutnya sesuai model penyedia. Penggantian perlu dilakukan dengan prosedur yang menjaga layanan bila memang harus tetap berjalan. Setelah penahanan awal, data penggunaan dan tagihan dapat membantu tim memahami rentang waktu serta dampak yang perlu diperiksa.
Kemudian catat apa yang terjadi tanpa menyalin rahasia ke catatan insiden. Identifikasi layanan, cakupan, waktu ditemukan, lingkungan terdampak, respons, dan perubahan pencegahan berikutnya. Jika informasi pelanggan, pembayaran, atau data yang diatur mungkin terlibat, ikuti prosedur insiden hukum dan kontraktual organisasi. Artikel umum tidak dapat menentukan kewajiban pemberitahuan bagi bisnis atau yurisdiksi tertentu.
CISA menjelaskan ancaman siber sebagai risiko yang dapat mencuri informasi atau uang dan mengganggu layanan. Pelajaran praktis bagi tim kecil adalah kecepatan: tahan lebih dahulu, lalu selidiki dengan bukti yang cukup untuk memperbaiki sistem. Rasa malu dan saling menyalahkan membuat orang menyembunyikan kejadian yang hampir terjadi. Proses respons yang dapat diprediksi membuat pelaporan awal lebih mungkin dilakukan.
Catatan insiden juga perlu mengarah pada perbaikan yang konkret. Bila kunci tampil dalam log, periksa penyamaran keluaran. Bila kunci dibagikan untuk pengujian, tinjau cara pengelolaan rahasia dan cara pengujian dilakukan. Bila tim tidak mengetahui pemiliknya, perbaiki inventaris. Fokusnya bukan menaruh nilai rahasia ke dalam dokumentasi baru, melainkan memperbaiki kondisi yang membuat paparan mungkin terjadi.
🛠️ Sesi pemeliharaan tiga puluh menit
Sisihkan sesi singkat yang berulang untuk kredensial yang mendukung sistem bisnis langsung. Buka inventaris dan periksa daftar berikut:
- Hapus atau cabut kunci untuk pengujian yang selesai dan layanan yang dipensiunkan.
- Pastikan setiap kunci langsung memiliki pemilik, label lingkungan, dan tanggal tinjau.
- Periksa kedaluwarsa yang akan datang dan jadwalkan penggantian sebelum hari terakhir.
- Bandingkan penggunaan dan faktur terbaru dengan lalu lintas yang diharapkan.
- Tinjau akses orang dan vendor yang tidak lagi memerlukannya.
- Periksa satu jalur penerapan atau repositori untuk rahasia yang tidak sengaja tercantum dan pastikan penyamaran bekerja.
Sesi ini tidak perlu menjadi audit besar untuk menghasilkan nilai. Tujuannya adalah membuat pemeriksaan yang cukup teratur sehingga perubahan kecil tidak menumpuk menjadi ketidakpastian. Satu daftar aktif dapat menunjukkan kredensial yang tidak lagi diperlukan, pemilik yang perlu dikonfirmasi, atau tanggal penggantian yang mendekat. Pemeriksaan penggunaan dapat memunculkan pertanyaan sebelum biaya yang tidak biasa berkembang lebih jauh.
Daftar ini tidak akan menghapus setiap risiko keamanan. Namun, daftar tersebut menciptakan cara yang andal untuk melihat sistem yang menjadi ketergantungan bisnis. Itulah nilai tanggal kedaluwarsa. Tanggal tersebut membuat kredensial terlihat lagi sebelum berubah menjadi kewajiban yang terlupakan.
Sesi pemeliharaan juga menyatukan pekerjaan yang sering tersebar. Inventaris menunjukkan apa yang ada. Runbook menjelaskan cara mengganti. Tampilan penggunaan dan faktur memberi sinyal apakah sesuatu perlu diteliti. Peninjauan akses menunjukkan apakah orang yang tepat masih memiliki izin. Ketika unsur-unsur ini diperiksa bersama, tim dapat mengambil tindakan berdasarkan catatan yang sama tanpa membangun ulang konteks setiap kali.
Untuk usaha kecil, konsistensi lebih berguna daripada proses yang rumit tetapi tidak dijalankan. Sesi singkat dapat membantu menjaga pemilik, tanggal tinjau, dan status layanan tetap terlihat. Bila sebuah masalah ditemukan, inventaris dan runbook memberi titik awal untuk tindakan. Bila tidak ada masalah, pemeriksaan tetap mengonfirmasi bahwa kredensial aktif tidak hilang dari perhatian.
✅ Keputusannya adalah menjaga kepemilikan tetap terlihat
Kunci API adalah potongan teks kecil dengan kewenangan yang besar. Opsi baru untuk membuat kunci proyek kedaluwarsa patut disambut karena mendukung kebiasaan yang terlalu sering ditunda tim: meninjau kembali apa yang dapat dilakukan integrasi mereka dan siapa yang bertanggung jawab atasnya.
Bagi usaha kecil, langkah pertama yang berguna bukan membeli platform yang rumit. Langkah itu adalah mengenali setiap kredensial langsung, memisahkan pengujian dari produksi, menyimpan rahasia di luar kode, menetapkan pemilik dan tanggal tinjau, serta melatih penggantian. Gunakan kontrol setiap penyedia sebagaimana tersedia saat ini. Simpan catatan yang membantu orang nyata bertindak ketika berada di bawah tekanan.
Kedaluwarsa memberi momen untuk memeriksa keputusan tersebut lagi. Pemisahan lingkungan mengurangi ketergantungan pada satu kunci. Penyimpanan yang tepat mengurangi jalur kebocoran yang mudah. Inventaris dan pemilik membuat pertanyaan dapat diarahkan kepada orang yang tepat. Rotasi yang dilatih membuat pencabutan lebih mungkin dilakukan saat diperlukan. Setiap tindakan menangani bagian berbeda dari pekerjaan, dan tidak satu pun menggantikan yang lain.
Kerangka Keamanan Siber NIST dan panduan CISA memberi konteks bahwa risiko siber dapat memengaruhi informasi, uang, dan kelangsungan layanan. Pada tingkat operasional sehari-hari, konteks itu dapat diterjemahkan menjadi keputusan yang jelas tentang kredensial: ketahui apa yang aktif, batasi apa yang dapat dilakukan, tinjau siapa yang memiliki akses, dan tangani kemungkinan paparan dengan cepat sesuai proses penyedia.
Rahasia tidak seharusnya menjadi permanen hanya karena ia praktis pada hari saat dibuat.
Sources: OpenAI API Changelog; OpenAI Production Best Practices; OWASP API Security Project; OWASP Secrets Management Cheat Sheet; NIST Cybersecurity Framework; CISA Cyber Threats and Response.