🔌 Browser sudah memiliki perimeter jaringan
Situs web kecil dapat tampak sederhana dari luar, tetapi tetap membuat jumlah koneksi keluar yang mengejutkan. Sebuah halaman memuat HTML, gambar, font, skrip, analitik, widget pembayaran, alat dukungan pelanggan, pelaporan galat, video tersemat, peta, feature flag, dan API miliknya sendiri. Worker dapat menyegarkan data atau menyiapkan aset luring. Pengalihan dapat membawa browser ke tempat yang tidak pernah diketik tim pada antarmuka yang terlihat. Setiap tujuan adalah sebuah keputusan, bahkan bila tujuan itu diperkenalkan oleh dependensi, bukan oleh seseorang dalam tim.
Pengamatan itu penting sebelum siapa pun menambahkan agen pengodean AI, asisten di dalam produk, atau fitur yang digerakkan prompt. Urutan kerja yang sedang populer justru terbalik: tim memperdebatkan apa yang boleh dibaca, ditulis, atau dihasilkan agen sebelum mereka menuliskan ke mana kode browser yang ada boleh berkomunikasi. Pertanyaan pertama yang lebih berguna jauh lebih sederhana: tujuan jaringan mana yang sungguh diperlukan halaman ini?
Chrome 152 membawa pertanyaan tersebut lebih dekat ke runtime. Catatan rilisnya menjelaskan Connection Allowlists sebagai kontrol eksplisit atas endpoint eksternal. Server mengirim daftar endpoint yang diizinkan melalui header respons HTTP Connection-Allowlist, lalu Chrome mengevaluasi tujuan sebelum membuat koneksi yang dimulai melalui Fetch API atau API platform web lain dari dokumen atau worker. Pengumuman rilis Chrome menyatakan bahwa fitur ini membatasi koneksi jaringan yang dimulai oleh dokumen atau web worker.
Ini bukan ajakan untuk memperlakukan header sebagai debu ajaib keamanan. Ini adalah ajakan untuk membuat inventaris operasional menjadi terlihat dan dapat ditegakkan dalam browser yang mendukungnya. Jika halaman checkout secara sah membutuhkan API miliknya sendiri, penyedia pembayaran, dan endpoint pencegahan fraud yang didefinisikan secara sempit, kebutuhan itu seharusnya terbaca jelas. Jika tidak seorang pun dapat menjelaskan apakah alamat email pelanggan mungkin dikirim ke tag manager, host pengujian, atau integrasi vendor lama, situs tersebut memiliki masalah desain sebelum memiliki masalah AI.
Bagi tim kecil, daftar pendek tujuan yang disetujui bisa lebih berharga daripada satu dokumen kebijakan lagi. Daftar itu memaksa percakapan lintas engineering, pemasaran, dukungan, dan vendor. Ia mengubah “kami memakai skrip ini” menjadi “skrip ini boleh menghubungi host-host ini dalam kondisi berikut.” Batas ini lebih tajam daripada kepercayaan pada nama paket atau satu kotak centang di dasbor.
🧭 Mulai dengan peta, bukan string kebijakan
Bagian yang berlawanan dengan kebiasaan dalam panduan lapangan ini adalah bahwa header seharusnya menjadi pekerjaan kecil terakhir, bukan yang pertama. Mulailah dengan memetakan komunikasi browser yang benar-benar terjadi. Jangan memulai dari diagram arsitektur imajiner atau daftar yang disalin dari variabel lingkungan. Browser melihat versi sistem yang berantakan: pengalihan, fallback sisi klien, widget yang ditunda, service worker, jalur galat, eksperimen, serta integrasi yang baru muncul setelah sebuah klik.
Buat peta permintaan untuk satu kelas halaman pada satu waktu. Halaman artikel publik, halaman masuk, area akun, checkout, dan dasbor internal biasanya memiliki kebutuhan berbeda. Satu daftar global cenderung membesar sampai tidak lagi menjadi batas. Pisahkan halaman berdasarkan data serta tindakan yang mereka buka. Halaman landing publik mungkin membutuhkan host aset statis dan analitik. Halaman akun mungkin membutuhkan API terautentikasi serta penyedia dukungan. Rute pembayaran mungkin membutuhkan penyedia pembayaran. Perlakukan semua itu sebagai lingkup yang berbeda.
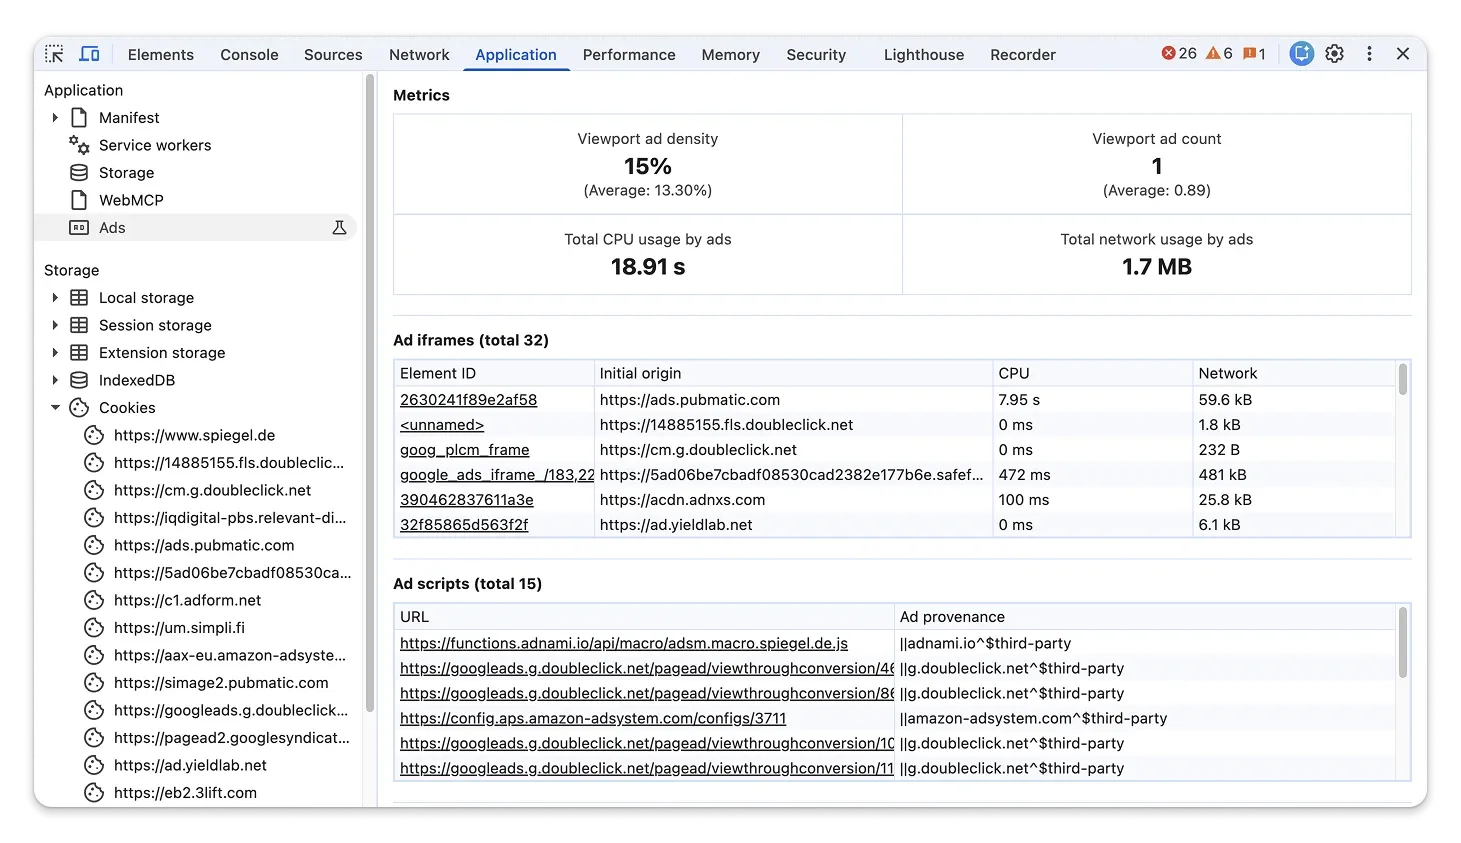
Gunakan pengamatan browser biasa terlebih dahulu. Muat halaman dengan profil baru bila memungkinkan. Telusuri jalur pengguna yang sebenarnya. Buka panel jaringan, catat tujuan, dan tandai apa yang memicu setiap permintaan. Pembaruan DevTools yang lebih baru mengingatkan bahwa alat yang dipakai bersama agen juga mendapatkan kontrolnya sendiri, termasuk kontrol eksekusi JavaScript dan inspeksi sumber. Karena itu, semakin penting membedakan apa yang dapat diamati alat inspeksi dari apa yang seharusnya diizinkan situs untuk dikirim.
Untuk setiap tujuan, kumpulkan beberapa fakta yang berguna:
- Halaman atau worker yang memulai, bukan hanya host tujuan.
- Jenis permintaan: navigasi, skrip, gambar, fetch, WebSocket, beacon, atau operasi browser lain.
- Fitur yang memerlukannya serta orang atau tim yang dapat menjelaskan fitur tersebut.
- Apakah host menangani data pengguna, pengenal, informasi pembayaran, atau hanya aset publik.
- Apakah permintaan terjadi pada jalur normal, hanya setelah persetujuan, hanya setelah galat, atau hanya dalam alur pengembangan.
- Host atau pola URL persis yang diperlukan, bukan domain induk luas yang dipilih demi kemudahan.
Inventaris ini memiliki efek samping yang berguna. Ia menangkap pekerjaan yang sudah ditinggalkan. Host yang muncul hanya ketika eksperimen lama berjalan tidak otomatis pantas menjadi entri allowlist. Ia mungkin justru tugas penghapusan. Permintaan ke sistem staging dari produksi adalah cacat yang perlu diperiksa, bukan alasan untuk memperluas perimeter produksi. Vendor yang tidak dapat menjelaskan mengapa mereka perlu menerima permintaan browser tidak seharusnya diam-diam diwariskan hanya karena skripnya dipasang bertahun-tahun lalu.
Peta itu juga perlu menyebutkan letak ketidakpastian. “Permintaan tidak diketahui setelah mengklik ikon chat” adalah temuan yang valid. Demikian pula “rantai pengalihan belum ditelusuri.” Kerja keamanan menjadi tidak andal ketika ketidakpastian dihapus dari lembar kerja agar kebijakan tampak lengkap. Biarkan item itu terbuka, reproduksi, lalu putuskan apakah fiturnya tetap aktif selagi penyelidikan berlangsung.
🧱 Apa yang ditambahkan Connection Allowlists, dan apa yang tidak
Connection Allowlists menarik karena menempatkan keputusan pada tingkat rendah dalam proses koneksi browser. Artikel uji origin Chrome menggambarkan sandbox jaringan dengan penolakan sebagai keadaan awal bagi dokumen dan worker: sebelum koneksi dibuat, browser memeriksa tujuan terhadap allowlist. Contoh yang disebutkan mencakup pengambilan subresource, pengalihan navigasi, dan koneksi WebSocket. Artikel itu juga menjelaskan maksud praktisnya: mempertahankan batas jaringan bahkan jika kode berusaha melewati logika tingkat aplikasi.
Perbedaan tersebut perlu dianggap serius. Kode aplikasi sering memiliki pemeriksaannya sendiri. Wrapper fetch dapat menolak domain yang tidak dikenal. SDK frontend dapat berjanji mengirim telemetri hanya ke kolektor yang dikonfigurasi. Code review dapat melarang panggilan langsung ke endpoint pihak ketiga. Perlindungan ini dapat berguna, tetapi hidup di lingkungan eksekusi yang sama dengan kode yang mungkin berubah, dikompromikan, salah konfigurasi, atau dihasilkan secara ceroboh. Batas endpoint yang ditegakkan browser menjawab pertanyaan lain: bahkan jika kode mencoba terhubung, apakah tujuan itu diizinkan untuk dokumen atau worker ini?
Dokumentasi Chrome menyebut mekanisme pengirimannya sebagai header respons Connection-Allowlist. Dokumentasi itu juga menyatakan bahwa situs menentukan pola URL persis yang diizinkan untuk komunikasi jaringan yang dimulai oleh konteks tersebut. Catatan rilis merumuskan cakupannya sebagai koneksi yang dimulai dari dokumen atau worker. Cakupan ini perlu membentuk harapan tim. Ini berkaitan dengan komunikasi yang berasal dari browser dalam model fitur tersebut. Ia tidak menggantikan kontrol egress sisi server, penanganan kredensial, kontrol akses basis data, otorisasi API, validasi input, atau code review.
Ini juga bukan hal yang sama dengan Content Security Policy. CSP Level 3 mendefinisikan mekanisme bagi pengembang untuk mengendalikan sumber daya yang dapat diambil atau dieksekusi halaman, di antara keputusan lain yang relevan bagi keamanan. Spesifikasi W3C secara tegas membingkai CSP sebagai pertahanan berlapis, bukan pengganti validasi input dan encoding output yang cermat. Direktif connect-src relevan karena membatasi URL yang dimuat memakai antarmuka skrip seperti fetch(), XMLHttpRequest, WebSocket, EventSource, dan sendBeacon(); referensi MDN menjelaskan antarmuka yang dicakup tersebut serta peran default-src ketika connect-src tidak ada.
Tumpang tindih praktisnya nyata. Keduanya berkaitan dengan ke mana halaman terhubung. Tujuan dan mekanismenya tidak dapat saling menggantikan, jadi jangan menganggap salah satunya alasan untuk menghapus yang lain. CSP tetap merupakan kebijakan keamanan web yang mapan dengan kumpulan direktif lebih luas. Connection Allowlists adalah fitur Chrome yang diperkenalkan pada Chrome 152 untuk kontrol eksplisit endpoint jaringan. Sikap operasional yang aman adalah mempertahankan CSP yang dipelihara dengan baik, mempelajari perilaku Connection Allowlist di lingkungan Chrome yang penting bagi Anda, serta menghindari klaim dukungan browser universal atau status standar yang tidak ditetapkan materi sumber.
Inti dari kutipan itu bukan bahwa setiap masalah koneksi selesai dengan satu header. Intinya adalah lokasi penegakan mengubah percakapan. Ketika batas diperiksa browser sebelum koneksi dibuat, pustaka sisi klien tidak dapat begitu saja memutuskan bahwa dirinya dikecualikan. Hal ini dapat mengurangi jangkauan dampak perubahan yang tidak aman. Ia juga dapat menyingkap inventaris integrasi yang sebelumnya tidak pernah terkendali.
Situs kecil perlu menolak kesalahan umum lain: menggunakan wildcard luas agar kesulitan peluncuran menghilang. Kebijakan yang mengizinkan seluruh lingkungan vendor mungkin tetap valid secara teknis untuk suatu penggunaan, tetapi tidak menyatakan keputusan operasional yang presisi. Pola sempit bukan pertunjukan kehati-hatian. Pola itu adalah cara untuk menyadari ketika vendor mengubah arsitektur, ketika subdomain baru muncul, atau ketika sebuah fitur memperoleh dependensi yang belum disetujui siapa pun.
🔍 Periksa permintaan yang lupa dihitung orang
Panggilan API yang jelas jarang menjadi bagian tersulit. Yang sulit adalah kerja browser yang tidak disebut siapa pun sebagai “jaringan.” Pengguna mengklik tautan keluar dan pengalihan terjadi. Dokumen mengambil modul setelah feature gate berubah. Worker menyegarkan konten yang di-cache. Pustaka pemantauan mengirim laporan setelah pengecualian. WebSocket terbuka hanya ketika panel dukungan aktif. Pengaturan persetujuan mengubah skrip yang dimuat. Pengguna mengunggah gambar dan aplikasi meminta URL yang ditandatangani sebelumnya. Semua itu adalah kandidat bagi peta.
Itulah sebabnya proyek allowlist perlu mencakup perjalanan nyata, bukan satu tangkapan halaman beranda. Buat matriks pengujian kecil dengan keadaan yang benar-benar didukung layanan Anda. Sertakan jalur keluar dan masuk; pengguna yang menerima atau menolak pelacakan opsional; halaman dengan galat yang disengaja jika dapat dipicu secara aman; fitur yang diaktifkan melalui gate; serta rute yang menjalankan worker mana pun. Jika integrasi bersifat regional atau khusus akun, uji konfigurasi yang relevan. Tujuannya bukan forensik browser yang menyeluruh. Bukti secukupnya diperlukan agar keputusan tujuan yang disetujui tidak bersandar pada ingatan.
Berikan perhatian khusus pada pengalihan. URL pertama yang familier dapat membawa ke URL kedua yang kurang familier, dan pemeriksa tautan mungkin tidak memberi tahu apa yang terjadi setelah interaksi pengguna di halaman. Uraian uji origin Chrome secara khusus menyebut pengalihan navigasi di antara koneksi yang diperiksa terhadap allowlist. Jika alur bisnis bergantung pada rantai pengalihan, dokumentasikan tujuan yang dimaksud dan uji seluruh rutenya. Jangan mengasumsikan entri allowlist untuk host pertama mencakup semua host berikutnya.
Worker pantas memperoleh perhatian yang sama. Deskripsi rilis Chrome 152 secara eksplisit mencakup dokumen dan worker. Tim kadang memperlakukan worker sebagai perpipaan latar belakang lalu mengeluarkannya dari model kepemilikan. Padahal, worker dapat menjadi bagian dari permukaan komunikasi browser. Ketahui worker mana yang ada, apa yang memulainya, apa yang dimintanya, dan apakah ia seharusnya memiliki set tujuan yang sama dengan halaman. Jawabannya mungkin ya, tetapi itu perlu menjadi jawaban, bukan kecelakaan.
Ada pula pelajaran tata kelola dalam pelaporan galat. Sistem galat dapat menerima URL, stack trace, rincian browser, pengenal pengguna, atau konteks formulir bergantung pada konfigurasi. Allowlist tidak dapat memutuskan apakah data itu layak dikirim. Ia dapat membuat endpoint-nya eksplisit. Padukan peninjauan endpoint dengan peninjauan data: apa yang ditransmisikan, siapa yang memiliki akses, berapa lama data disimpan, dan apakah tim dapat menonaktifkannya dengan cepat jika muncul masalah? Pertanyaan yang sama berlaku untuk analitik produk, widget chat, session replay, serta layanan fraud.
Untuk setiap permintaan, klasifikasikan keputusannya alih-alih menyimpan satu log tanpa pembedaan:
- Pertahankan: diperlukan oleh alur halaman yang masih didukung, dengan pemilik bernama dan tujuan sempit.
- Batasi: diperlukan, tetapi pola tujuan atau jalur datanya perlu definisi lebih ketat sebelum peluncuran.
- Pagar persetujuan: opsional dan hanya layak setelah pengguna mengambil pilihan yang relevan.
- Hapus: usang, duplikat, tidak didukung, atau mustahil dibenarkan.
- Selidiki: teramati tetapi belum cukup dipahami untuk disetujui.
Kategori tersebut membuat peninjauan dapat dijalankan. Tim dua orang tidak membutuhkan komite untuk memutuskan bahwa integrasi lama yang rusak masuk kategori “hapus.” Organisasi lebih besar dapat mengarahkan item “batasi” dan “selidiki” kepada pemilik yang benar. Dalam kedua keadaan, hasilnya adalah peta sistem yang hidup, bukan header padat yang tidak dipercaya siapa pun.
🤖 Letakkan kerja agen di balik batas yang sama
Agen AI sering diperkenalkan sebagai kemudahan pengodean, asisten dukungan, atau cara mengotomatisasi tugas browser. Bingkai ini dapat mengalihkan perhatian dari fakta keamanan biasa di bawahnya: agen dapat membuat kode atau tindakan browser terjadi dengan cepat, berdasarkan masukan yang mungkin tidak sepenuhnya dapat diprediksi tim. Respons yang masuk akal bukan menyatakan agen sebagai sesuatu yang secara unik berbahaya. Responsnya adalah berhenti memberi kode browser yang ada perimeter jaringan yang tidak terdefinisi.
Jika agen mengubah kode frontend, ia dapat menambahkan fetch, memodifikasi konfigurasi SDK, menambah tag pelacakan, atau mengubah alur pengalihan. Proses review tetap perlu menangkapnya. Namun, review bukan kontrol yang lengkap, khususnya ketika dependensi diperbarui, snippet disalin, atau perbaikan mendesak mencapai produksi. Connection Allowlist yang dirancang sempit dapat menyediakan pemeriksaan tambahan di Chrome untuk konteks dokumen atau worker: upaya koneksi ke tujuan di luar daftar yang disetujui seharusnya tidak diam-diam menjadi lalu lintas browser normal.
Karena itu, kepemilikan tujuan menjadi prasyarat berguna bagi pengembangan dengan bantuan agen. Sebelum menerima perubahan otomatis yang menambahkan endpoint baru, minta catatan kecil: tujuan, maksud, kelas data, tim pemilik, halaman terdampak, dan bukti pengujian. Catatan itu bukan birokrasi demi birokrasi. Informasi tersebut adalah minimum yang diperlukan untuk memutuskan apakah tujuan itu pantas berada dalam batas yang dimaksudkan untuk mewakili koneksi sengaja milik situs.
Alat browser yang dioperasikan agen membutuhkan aturan terpisah yang sederhana: pengamatan tidak semestinya otomatis menjadi eksekusi. Pembaruan DevTools Oktober 2026 menjelaskan kontrol yang dapat menonaktifkan evaluasi JavaScript bagi agen serta kontrol seputar source map, root sistem berkas, dan path CLI. Rincian itu menyangkut tooling DevTools, bukan Connection Allowlists, tetapi prinsip operasionalnya berlaku lebih luas. Berikan alat otoritas paling sedikit yang dibutuhkan tugasnya. Inspeksi halaman sering dapat dimulai tanpa evaluasi skrip arbitrer. Inventaris permintaan dapat dimulai dengan pengamatan sebelum interaksi otomatis. Tugas pengodean dapat dipisahkan dari otoritas deployment.
Jangan melebih-lebihkan apa yang dicakup header browser. Ia tidak membuktikan penalaran agen benar. Ia tidak menghentikan server dari memanggil layanan. Ia tidak menetapkan apakah sebuah tujuan dapat dipercaya. Ia tidak menggantikan autentikasi, otorisasi, manajemen rahasia, atau review rilis. Ia membatasi kelas tertentu komunikasi jaringan yang dimulai browser menurut daftar terkonfigurasi dalam browser pendukung. Itu sudah berguna, dan lebih dapat dipercaya daripada menjanjikan solusi menyeluruh.
Aturan baik bagi tim kecil sederhana: agen boleh mengusulkan tujuan browser keluar baru, tetapi tidak boleh menormalkannya secara diam-diam. Perubahan harus membawa alasan, pemilik, dan pengujian. Jika tim tidak dapat menjelaskan mengapa sebuah tujuan perlu ada, tujuan itu belum siap untuk produksi. Aturan ini membantu bahkan bila situs tidak pernah menerapkan Connection Allowlists, karena kebiasaan peta permintaan dan review menyingkap dependensi tersembunyi.
Hindari menjadikan header sebagai ujian apakah suatu alat adalah “AI.” Skrip tulisan tangan dapat mengeluarkan data secara tidak sah. Perubahan otomatis yang ditinjau dengan baik dapat tidak berbahaya. Pembedaan yang relevan adalah apakah kode yang beroperasi dalam dokumen atau worker dapat menjangkau tujuan yang tidak sengaja diizinkan situs. Batas browser berharga karena ia memperlakukan koneksi sebagai titik keputusan.
🧪 Luncurkan sebagai perubahan operasional
Batas koneksi dapat merusak fitur nyata ketika inventaris belum lengkap. Itu bukan argumen menentang batas tersebut. Itu adalah argumen untuk peluncuran yang disengaja. Mulailah dari rute dengan pola trafik yang dipahami dan dampak pengguna dari masalah sementara yang masih terkendali. Halaman khusus staf, alur publik yang tidak kritis, atau lingkungan staging terkontrol mungkin lebih sesuai daripada rute paling sensitif terhadap pendapatan.
Pertama, buat baseline. Catat tujuan yang diharapkan dan perjalanan pengguna yang menghasilkan tujuan tersebut. Kemudian konfigurasikan serta uji header respons dalam lingkungan terkendali sesuai dokumentasi Connection Allowlists Chrome saat ini. Artikel uji origin adalah titik awal yang tepat untuk rincian konfigurasi dan pelaporan, sementara ikhtisar Chrome 152 mengonfirmasi konteks rilis fitur tersebut. Simpan sintaks implementasi dalam catatan deployment yang mengarah kembali ke dokumentasi terkini, bukan dengan menyalin contoh rapuh ke buku kebijakan permanen.
Uji keberhasilan dan kegagalan. Pastikan jalur halaman yang dimaksud tetap bekerja hanya dengan tujuan yang memang ingin diizinkan. Lalu, jika penyiapan Anda memungkinkan, jalankan secara sengaja rute yang membutuhkan tujuan belum disetujui dalam lingkungan uji yang aman. Kontrol yang tidak pernah menunjukkan pemblokiran sulit dibedakan dari kontrol yang tidak pernah diterapkan. Catat versi browser, URL halaman, keadaan worker bila relevan, jenis permintaan, dan hasil yang diamati. Ini adalah artefak rilis, bukan ingatan informal.
Pikirkan perilaku fallback sebelum produksi. Karena fitur ini diperkenalkan pada Chrome 152, audiens Anda mungkin mencakup browser yang tidak menerapkannya. Jangan menulis perilaku produk yang membutuhkan penegakan universal kecuali Anda telah memverifikasi kondisi dukungan bagi pengguna Anda. Pertahankan otorisasi sisi server dan perlindungan lain yang sudah ada. Connection Allowlist dapat memperkuat postur sisi browser pada konteks Chrome yang mendukungnya; ia tidak seharusnya menjadi satu-satunya alasan sebuah alur sensitif aman.
Buat deployment dapat dibalik. Pemilik header harus tahu cara menyesuaikan atau mengembalikan konfigurasi jika integrasi penting gagal. Catatan perubahan perlu mengidentifikasi versi daftar, waktu deployment, halaman yang dicakup, dan peninjau. Hal ini mungkin terdengar berat untuk situs kecil, tetapi satu berkas teks pendek atau tiket perubahan sudah cukup. Yang penting adalah kemampuan menjawab kemudian mengapa suatu tujuan diizinkan dan siapa yang menyetujuinya.
Gunakan laporan dan kerusakan sebagai umpan balik, bukan tekanan untuk melebarkan daftar secara membabi buta. Jika koneksi yang diblokir menyingkap tag tidak dikenal, selidiki tag tersebut. Jika vendor yang dikenal memindahkan trafik ke host berbeda, verifikasi perubahan itu terhadap dokumentasi vendor dan perjanjian data Anda sebelum menambahkannya. Jika fitur bergantung pada pola yang terlalu luas, putuskan apakah fitur itu sepadan dengan cakupan tersebut. Setiap pengecualian mengajarkan sesuatu kepada tim tentang rantai pasok browsernya.
🧰 Jaga allowlist tetap cukup kecil untuk ditinjau
Masalah pemeliharaan lebih penting daripada header awal. Allowlist adalah pernyataan tentang bagaimana halaman seharusnya bekerja. Jika tidak pernah ditinjau, ia bergeser menjadi kumpulan izin historis. Tujuannya bukan daftar sekecil mungkin dengan biaya apa pun. Tujuannya adalah daftar yang setiap entrinya dapat dipahami, diperlukan, dan diuji.
Tetapkan kepemilikan pada tingkat yang memungkinkan perubahan dilakukan. Satu orang mungkin memiliki konfigurasi platform web. Pemilik produk mungkin memiliki integrasi tertentu. Tim pemasaran mungkin memiliki tag kampanye. Manajer vendor mungkin memiliki widget dukungan. Administrator header tidak perlu diharapkan mengetahui justifikasi bisnis untuk setiap endpoint. Namun, mereka harus dapat menolak entri tanpa justifikasi.
Register ringan dapat memuat kolom-kolom berikut: pola endpoint, konteks halaman atau worker, fitur, kategori data, pemilik, tanggal persetujuan, rute pengujian, dan kondisi penghapusan. Kondisi penghapusan sangat berguna. Domain kampanye sementara perlu memiliki tanggal kedaluwarsa. Host migrasi perlu memiliki tenggat. Integrasi vendor perlu ditinjau saat perpanjangan kontrak atau ketika pustaka kliennya berubah. Entri permanen juga perlu ditinjau, tetapi pekerjaan sementara adalah tempat akses yang terlupakan cenderung menumpuk.
Hubungkan peninjauan dengan peristiwa engineering normal:
- Tinjau perubahan tujuan setiap kali dependensi frontend, tag, integrasi pembayaran, tooling chat, atau logika pengalihan berubah.
- Jalankan ulang perjalanan browser yang representatif sebelum rilis besar dan sesudah perubahan CDN, platform persetujuan, atau penyedia identitas.
- Bandingkan pengamatan produksi dengan register menurut jadwal yang sesuai dengan laju perubahan situs.
- Hapus endpoint ketika fitur dihapus, bukan pada tanggal pembersihan masa depan yang tidak ditentukan.
- Pisahkan daftar produksi dari daftar pengembangan dan staging. Kemudahan di lingkungan uji tidak boleh menjadi izin produksi.
CSP juga dapat membantu disiplin ini. Spesifikasi CSP Level 3 menjelaskan CSP sebagai cara mengendalikan sumber daya yang dapat diambil atau dieksekusi halaman dan sebagai pertahanan berlapis terhadap bahaya injeksi konten. Direktif connect-src memiliki peran terfokus pada koneksi yang dijelaskan jelas oleh MDN. Tinjau CSP dan Connection Allowlists bersama-sama ketika ekspresi sumber keduanya menyentuh integrasi yang sama, tetapi jangan mengasumsikan cakupannya identik. Perbedaannya harus diselidiki, bukan ditutup-tutupi dengan menyalin satu daftar ke daftar lainnya.
Jaga kebijakan tertulis tetap mudah dibaca. Pemelihara di masa depan harus dapat menelusuri entri allowlist kembali ke fitur yang aktif. Jika satu-satunya jawaban adalah “dulu pernah diperlukan,” entri itu sedang menunggu keputusan. Komentar dalam konfigurasi deployment, register kecil yang berdekatan, dan tautan ke dokumentasi vendor dapat cukup. Nilainya datang dari kejelasan, bukan dari sistem tata kelola yang melebar.
🏁 Pertanyaan yang berguna tetaplah pertanyaan membosankan
Connection Allowlists menarik karena membuat pertanyaan operasional lama dapat ditegakkan di tempat baru. Perubahan yang relevan bukan bahwa browser tiba-tiba membuat pekerjaan kebijakan menjadi tanpa usaha. Perubahannya adalah Chrome 152 memberi operator situs sebuah mekanisme untuk menentukan pola endpoint eksternal yang diizinkan bagi koneksi yang dimulai dokumen atau worker, menggunakan header respons, dan membuat Chrome memeriksa tujuan sebelum koneksi dibuat.
Bagi tim kecil, hasil terbaik mungkin datang sebelum header produksi diterapkan. Anda dapat menemukan bahwa halaman pelanggan berbicara dengan lebih banyak vendor daripada yang diduga siapa pun. Anda dapat menemukan worker yang tidak memiliki pemilik jelas. Anda dapat menghapus integrasi analitik yang basi, memperketat pengalihan, atau membuat dependensi alur pembayaran menjadi eksplisit. Semua itu adalah perbaikan konkret. Perbaikan tersebut mengurangi ambiguitas bahkan pada browser yang tidak memiliki fitur Chrome ini.
Lalu ambil keputusan secara terukur. Jaga CSP tetap dipelihara. Pertahankan kontrol server. Buat peta permintaan per halaman. Uji header dalam lingkungan Chrome yang penting. Dokumentasikan pengecualian. Tinjau endpoint baru sebagai perubahan produk, baik yang berasal dari seseorang, dependensi, maupun patch berbantuan agen. Browser seharusnya tidak perlu menebak ke mana situs Anda diizinkan berbicara.
Itulah standar operasional yang layak dibawa ke adopsi agen: kenali perimeter Anda sendiri terlebih dahulu. Jika alat baru mengusulkan tujuan jaringan, bebannya bukan membuktikan bahwa otomatisasi sedang populer. Bebannya adalah menunjukkan mengapa koneksi itu pantas berada dalam layanan yang Anda operasikan. Gerbang tingkat browser dapat memperkuat jawaban tersebut. Ia tidak dapat menciptakannya untuk Anda.
*Sumber: Ikhtisar Chrome 152 · Uji origin Connection Allowlists · CSP Level 3 · MDN `connect-src` · DevTools Oktober 2026 · Catatan rilis Chrome 152*