Pada 11 September 2026, Uni Eropa secara resmi memberlakukan tonggak regulasi penting yang mengejutkan banyak tim pengembang perangkat lunak, produsen perangkat keras, dan pengelola produk digital global. Meskipun kerangka kerja kepatuhan penuh Cyber Resilience Act (Regulasi UE 2024/2847), seperti kewajiban sertifikasi tanda CE, penilaian kesesuaian pihak ketiga, dan penyusunan dokumentasi teknis mendalam, baru akan berlaku penuh pada 11 Desember 2027, Pasal 14 dari undang-undang tersebut telah mengikat sejak hari itu. Mulai tanggal tersebut, setiap produsen atau distributor yang memasarkan produk berkandungan digital di Pasar Tunggal Uni Eropa wajib memberi tahu otoritas keamanan siber Eropa mengenai setiap kerentanan yang dieksploitasi secara aktif dalam waktu dua puluh empat jam setelah mereka mengetahuinya.
Guna mendukung mandat baru ini, Badan Uni Eropa untuk Keamanan Siber (ENISA) secara bersamaan meluncurkan Single Reporting Platform (SRP). Platform digital ini menjadi pintu gerbang tunggal tempat laporan insiden diterima, diteruskan ke tim tanggap darurat Computer Security Incident Response Team (CSIRT) nasional terkait, dan dianalisis secara terkoordinasi di seluruh negara anggota Uni Eropa. Konsekuensi operasional bagi para rekayasawan perangkat lunak sangat nyata: era di mana penanganan celah keamanan bisa dikerjakan dengan santai tanpa batas waktu resmi telah berakhir. Kerentanan yang ditemukan di lingkungan produksi dan terbukti telah disusupi peretas bukan lagi sekadar tiket internal di Jira atau catatan pengumuman keamanan di repositori GitHub; kejadian tersebut kini berstatus sebagai peristiwa hukum wajib lapor dengan ancaman denda administratif hingga 15 juta euro atau 2,5 persen dari total perputaran modal tahunan global perusahaan.
⏱️ Tenggat mengikat pertama Cyber Resilience Act
Ketika Parlemen Eropa dan Dewan Uni Eropa mengesahkan Regulasi (UE) 2024/2847 pada akhir 2024, sebagian besar tim kepatuhan korporat dan pimpinan divisi teknologi hanya berfokus pada batas waktu akhir Desember 2027. Masa transisi selama tiga puluh enam bulan tersebut sengaja dirancang agar para produsen gawai pintar, penyedia layanan SaaS, dan vendor aplikasi memiliki waktu yang memadai guna merombak sistem build lama, memetakan rantai pasok melalui Software Bill of Materials (SBOM), serta menjalani audit kepatuhan eksternal. Kendati demikian, para pembuat kebijakan di Eropa menyadari bahwa membiarkan kekosongan pelaporan ancaman selama tiga tahun akan membuka celah berbahaya bagi infrastruktur digital kawasan, terutama di tengah maraknya serangan rantai pasok global.
Oleh sebab itu, undang-undang tersebut membagi jadwal pemberlakuan aturan ke dalam beberapa tahapan khusus. Bab IV, yang mengatur proses notifikasi lembaga penilai kepatuhan, mulai berlaku pada 11 Juni 2026. Tepat tiga bulan setelahnya, pada 11 September 2026, Pasal 14 mulai mengikat secara langsung di seluruh dua puluh tujuh negara anggota Uni Eropa. Kewajiban pelaporan ini bersifat lintas sektor dan mencakup hampir semua produk dengan elemen digital yang diedarkan atau dapat diakses oleh pengguna di wilayah Uni Eropa, mulai dari aplikasi seluler komersial, perangkat lunak desktop, sistem manajemen konten, hingga perangkat gateway IoT, perangkat router, dan komponen kendali industri cerdas.
Tujuan utama dari percepatan jadwal ini adalah memperkuat pertahanan kolektif. Selama bertahun-tahun, otoritas keamanan siber di Eropa kerap terlambat mendeteksi operasi peretasan zero-day karena tidak adanya sistem pemantauan terpadu antarnegara. Dengan mewajibkan produsen melaporkan eksploitasi aktif dalam hitungan jam, bukan berbulan-bulan setelah insiden mereda, ENISA dan jaringan CSIRT nasional dapat segera memetakan vektor serangan serta menyebarkan peringatan dini kepada para pengelola infrastruktur penting lainnya sebelum celah serupa dimanfaatkan secara massal oleh kelompok kriminal siber.
Bagi tim teknis, memahami pemisahan fase regulasi ini sangatlah penting. Banyak manajer rekayasa perangkat lunak mengira bahwa selama aplikasi mereka belum memerlukan label sertifikasi CE resmi atau pengujian keamanan terakreditasi, undang-undang ketahanan siber Eropa belum berdampak pada rencana kerja mereka saat ini. Anggapan tersebut keliru. Pasal 14 telah aktif hari ini. Jika produk perangkat lunak Anda digunakan oleh pelanggan di Uni Eropa, organisasi pengembang Anda wajib memiliki prosedur kerja yang sanggup mendeteksi eksploitasi aktif di lapangan, meneruskannya ke pimpinan manajemen, dan mengirimkan berkas laporan ke Single Reporting Platform dalam batas waktu 24 jam.
📜 Memahami Pasal 14: Makna sesungguhnya dari eksploitasi aktif
Landasan kepatuhan berdasarkan Pasal 14 bersandar pada pemahaman teknis dan yuridis yang presisi: apa yang sebenarnya dimaksud dengan kerentanan yang dieksploitasi secara aktif? Dalam praktik rekayasa perangkat lunak dan pengujian keamanan aplikasi, istilah celah keamanan mencakup ranah yang sangat luas, mulai dari kelemahan kriptografi teoretis yang ditemukan oleh peneliti akademis hingga ketidaksesuaian memori skala kecil yang tertangkap oleh perkakas analisis statis kode. Mewajibkan pelaporan resmi untuk setiap temuan kutu program tentu akan menimbun tim penilai keamanan maupun otoritas tanggap insiden Eropa di bawah tumpukan peringatan palsu.
Oleh karena itu, regulator Eropa menyusun definisi Pasal 14 ayat (1) dengan batasan yang sangat terukur. Pemicu kewajiban lapor bukanlah sekadar penemuan bug baru, dan bukan pula tingginya skor Common Vulnerability Scoring System (CVSS). Sebuah celah keamanan dengan skor CVSS 9.8 yang berpotensi memicu eksekusi kode jarak jauh tidak otomatis memicu Pasal 14 jika celah tersebut baru sebatas konsep di atas kertas atau dilaporkan secara privat oleh peneliti etis. Begitu pula, kemunculan artikel analisis pembuktian konsep (PoC) di forum peretasan publik belum tentu mewajibkan pengiriman laporan resmi jika belum terbukti menyerang sistem nyata.
Menurut aturan hukum ini, kerentanan yang dieksploitasi secara aktif membutuhkan bukti nyata bahwa pelaku jahat telah berhasil menjalankan kode tanpa izin, menerobos kendali autentikasi, atau mengakses data sensitif pada instalasi produk yang berjalan di dunia nyata tanpa persetujuan pemilik sistem. Secara spesifik, Pasal 14 mulai berlaku begitu pihak produsen menyadari adanya aktivitas serangan yang memanfaatkan celah tersebut pada perangkat atau aplikasi yang telah dipasang oleh pengguna. Frasa kunci dalam regulasi ini adalah "menjadi sadar" (becomes aware). Jam hitung mundur dua puluh empat jam tidak dihitung sejak penyerang pertama kali melancarkan serangannya, melainkan dimulai tepat pada waktu tim produsen mengonfirmasi adanya bukti eksploitasi yang sah melalui telemetri pemantauan internal, laporan insiden pengguna, feed intelijen ancaman eksternal, atau pemberitahuan koordinasi kerentanan resmi.
Bersamaan dengan laporan celah keamanan, Pasal 14 ayat (3) menetapkan kewajiban pelaporan serupa untuk insiden parah yang memengaruhi keamanan produk digital. Insiden parah diartikan sebagai setiap insiden keamanan siber yang telah menimbulkan, atau berpotensi besar memicu, gangguan operasional berat pada fungsi produk, kerugian finansial material bagi pelanggan, bahaya fisik, atau terganggunya layanan penting. Sebagai contoh, jika peretas berhasil membobol lapisan autentikasi pada perangkat telemetri kesehatan atau mematikan sistem pengendali pendingin fasilitas medis, baik celah keamanan yang mendasarinya maupun insiden operasional yang diakibatkannya wajib dilaporkan secara bersamaan melalui sistem terpusat.
🏛️ Single Reporting Platform dan peran strategis ENISA
Guna mencegah produsen kebingungan mengurus laporan ke puluhan badan keamanan negara yang berbeda dengan format formulir yang saling bertentangan, Pasal 16 Cyber Resilience Act mengamanatkan ENISA untuk merancang, mengoperasikan, dan merawat Single Reporting Platform (SRP). Diluncurkan tepat pada 11 September 2026, SRP bertindak sebagai satu-satunya kanal digital resmi untuk seluruh notifikasi wajib yang diatur dalam undang-undang ini.
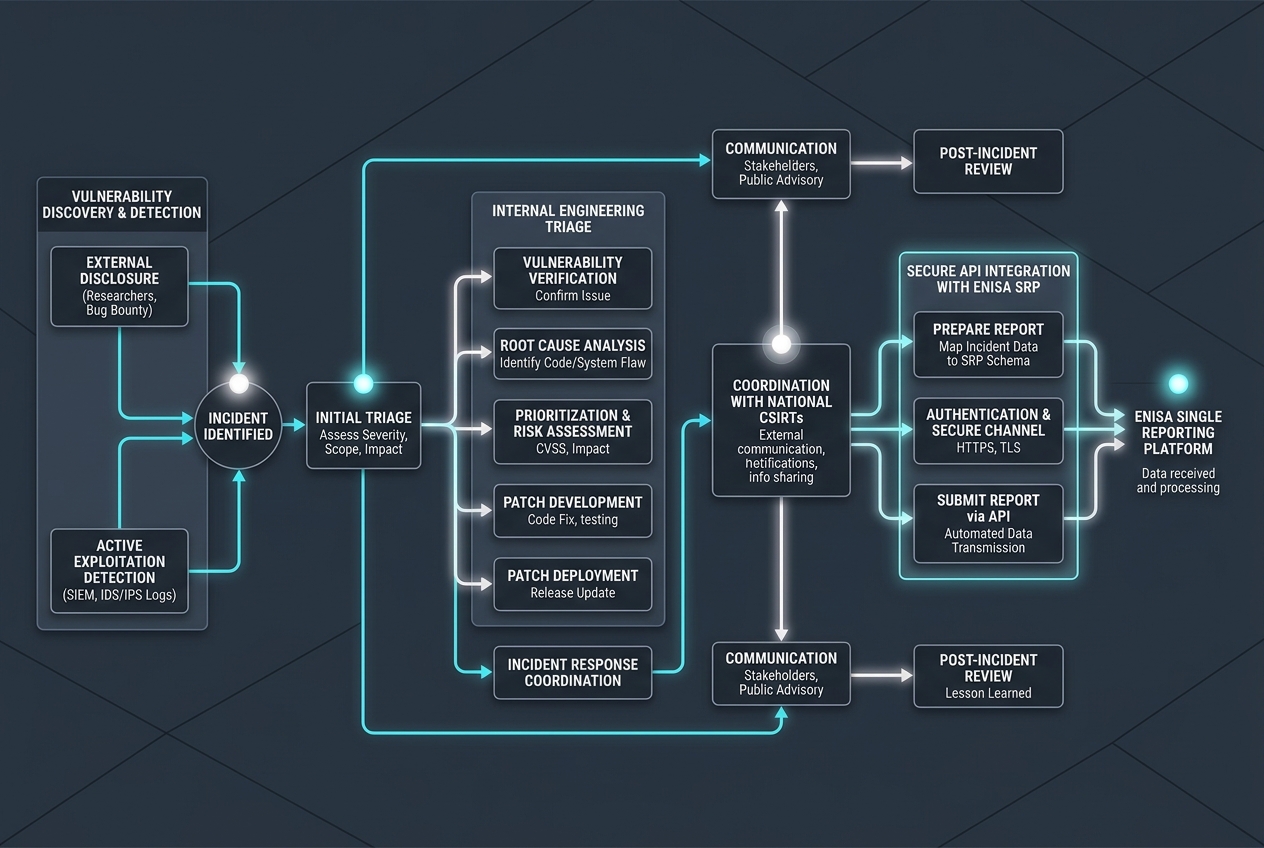
Arsitektur SRP dibangun di atas protokol komunikasi terenkripsi ujung-ke-ujung dan sistem perutean otomatis. Ketika tim pengembang mengirimkan laporan melalui antarmuka web yang aman atau integrasi antarmuka pemrograman aplikasi (API), sistem tidak sekadar menaruh data tersebut di pangkalan data internal. Sebaliknya, platform secara otomatis merutekan notifikasi tersebut secara simultan ke dua pihak utama: kepada ENISA yang mengelola pusat data ancaman terpadu Uni Eropa, dan kepada CSIRT nasional yang ditunjuk sebagai koordinator di negara anggota tempat kedudukan utama produsen berada.
Konsep tempat kedudukan utama diatur dengan tegas dalam Pasal 14 ayat (7). Bagi perusahaan yang berkantor pusat di dalam Uni Eropa, laporan akan dialirkan ke CSIRT nasional di negara anggota tempat keputusan keamanan siber dan pengembangan produk paling banyak diambil. Bagi perusahaan teknologi internasional yang berkantor di luar kawasan Uni Eropa, seperti korporasi di Amerika Serikat, Inggris, maupun kawasan Asia Tenggara, aturan menetapkan urutan penentuan: laporan wajib diarahkan ke CSIRT nasional di negara Uni Eropa tempat perusahaan memiliki jumlah karyawan terbanyak, atau di negara tempat perwakilan resmi Uni Eropa yang mereka tunjuk berdomisili.
"Kerentanan dalam produk digital kerap dieksploitasi oleh pelaku ancaman untuk mengganggu atau melumpuhkan layanan penting. Pelaporan yang terpadu dan pembagian informasi mengenai kerentanan yang dieksploitasi secara aktif serta insiden parah membantu membangun Pasar Tunggal Digital yang lebih tangguh."
Sebagaimana ditegaskan oleh Direktur Eksekutif ENISA Juhan Lepassaar saat meresmikan platform tersebut, sasaran utama dari Single Reporting Platform adalah membangun pertahanan terpadu. Begitu sebuah CSIRT nasional menerima laporan eksploitasi aktif, tim penyelidik akan menganalisis tingkat keparahan dampak dan memetakan apakah produk tersebut juga beredar di negara anggota lainnya. Berdasarkan Pasal 16 ayat (2), CSIRT penerima pertama akan meneruskan ringkasan peringatan kepada jaringan CSIRT terkait di seluruh Uni Eropa, sehingga para analis di berbagai negara dapat segera memperingatkan rumah sakit, pengelola pembangkit listrik, dan pelaku usaha lokal sebelum eksploitasi menyebar luas.
🔄 Jam eskalasi 24 jam, 72 jam, dan 14 hari
Salah satu tantangan paling berat bagi organisasi rekayasa perangkat lunak adalah tenggat waktu pelaporan berjenjang yang diterapkan secara ketat tanpa pengecualian hari libur. Undang-undang ini menghapus kebiasaan lama di mana sebuah perusahaan menutup rapat kabar peretasan selama berbulan-bulan demi menunggu tambalan perangkat lunak selesai dibuat. Sebagai gantinya, Cyber Resilience Act memberlakukan alur eskalasi tiga tahap yang dirancang guna menyeimbangkan kebutuhan kecepatan peringatan darurat dengan keakuratan analisis teknis.
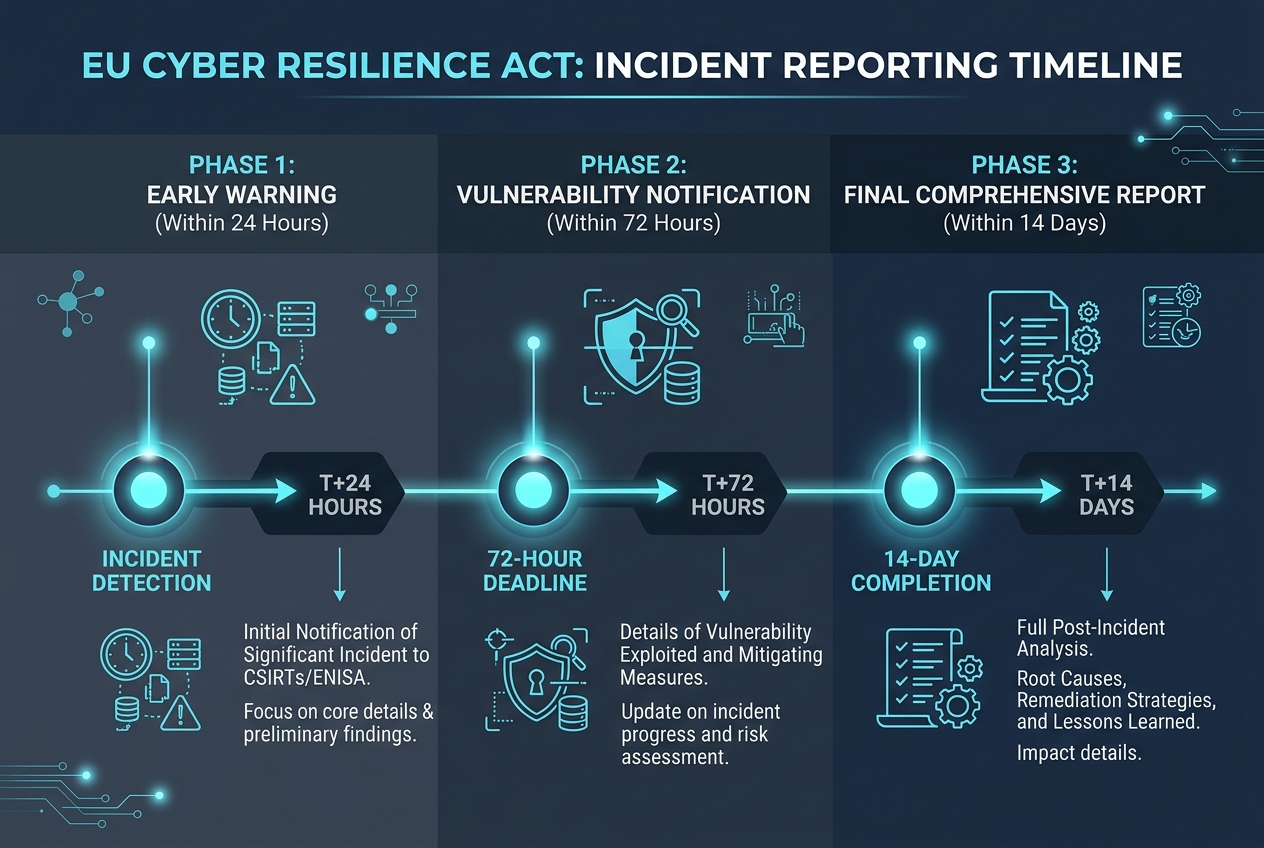
Tahap pertama adalah Peringatan Dini (Early Warning) yang wajib diserahkan dalam kurun waktu dua puluh empat jam setelah produsen mengetahui adanya eksploitasi aktif atau insiden parah. Persyaratan pengisian pada tahap awal ini sengaja dibuat ringkas agar tim teknisi tidak menunda pengiriman laporan hanya karena masih sibuk menelusuri akar masalah. Peringatan dini cukup memuat indikasi apakah eksploitasi diduga timbul akibat aksi peretasan sengaja, perkiraan apakah dampak insiden berpotensi melintasi batas negara anggota lain, serta data identifikasi dasar mengenai nama produk dan versi berkas yang terdampak.
Tahap kedua adalah Notifikasi Kerentanan (Vulnerability Notification) yang wajib dikirimkan dalam kurun waktu tujuh puluh dua jam setelah konfirmasi awal. Pada tahapan ini, pihak produsen diwajibkan menyajikan analisis teknis yang jauh lebih rinci. Berkas laporan harus menyertakan penilaian tingkat keparahan terbaru, gambaran mengenai vektor serangan yang terdeteksi, daftar indikator kompromi (IoC) seperti alamat IP atau hash muatan berbahaya, serta penjelasan mengenai langkah mitigasi darurat yang dapat segera diambil oleh pengguna, seperti pengubahan konfigurasi server, aturan penyaring lalu lintas data, atau penonaktifan fitur tertentu sementara waktu.
Tahap ketiga adalah Laporan Akhir (Final Report) yang harus diserahkan paling lambat empat belas hari setelah langkah perbaikan permanen atau patch resmi tersedia untuk publik. Khusus untuk pelaporan insiden parah berdasarkan Pasal 14 ayat (3), laporan akhir memiliki batas waktu penyelesaian maksimal satu bulan sejak notifikasi insiden pertama dikirimkan. Dokumen komprehensif ini wajib menyajikan investigasi menyeluruh mengenai akar masalah struktural dalam kode, rincian teknis mengenai tambalan perbaikan yang dirilis, evaluasi dampak serangan nyata di lapangan, dan rekomendasi pemulihan jangka panjang bagi sistem pengguna.
Model eskalasi ini dibagi menjadi tiga ambang batas pelaporan yang konkret:
- Peringatan Dini 24 Jam: Memuat indikasi apakah celah keamanan timbul akibat tindakan melanggar hukum, potensi dampak lintas batas antarnegara anggota Uni Eropa, serta data identitas komponen dasar.
- Notifikasi Kerentanan 72 Jam: Menyajikan pembaruan metrik keparahan, analisis vektor serangan, indikator kompromi, dan panduan mitigasi sementara bagi pengguna.
- Laporan Akhir 14 Hari: Menyerahkan investigasi akar masalah menyeluruh, rincian tambalan permanen, analisis muatan eksploitasi, serta rekomendasi pemulihan jangka panjang.
Skema tiga langkah ini menuntut kesiapan operasional yang tanpa henti. Jika sebuah tim pengembang mengonfirmasi keberadaan serangan zero-day pada Jumat sore, mereka dilarang menunda pelaporan hingga Senin pagi dengan alasan jam kerja kantor telah usai. Hitungan dua puluh empat jam berjalan terus tanpa memedulikan akhir pekan atau hari libur nasional. Keterlambatan mengirimkan peringatan dini melewati batas 24 jam merupakan pelanggaran hukum terpisah, meskipun tim tersebut berhasil mempublikasikan patch perbaikan dalam tempo empat puluh delapan jam berikutnya.
🌐 Jebakan retrospektif: Produk yang sudah beredar di pasar
Salah satu aspek hukum yang paling sering luput dari perhatian para pimpinan teknologi dan konsultan hukum internal adalah jangkauan retrospektif dari Pasal 14. Dalam peraturan produk konsumen pada umumnya di kawasan Eropa, kewajiban regulasi baru hampir selalu hanya berlaku bagi tipe produk baru yang pertama kali diperkenalkan ke pasar setelah tanggal undang-undang disahkan. Produk generasi lama yang telah didistribusikan sebelum tanggal tersebut biasanya memperoleh hak pengecualian hukum (grandfathering).
Namun, Cyber Resilience Act mematahkan pola konvensional tersebut. Berdasarkan ketentuan peralihan dalam Pasal 57 Regulasi (UE) 2024/2847, seluruh kewajiban pelaporan yang tertuang di dalam Pasal 14 berlaku untuk semua produk dengan elemen digital yang telah ditempatkan di pasar Uni Eropa sebelum 11 Desember 2027, sepanjang produk tersebut masih didukung atau diedarkan secara komersial oleh produsennya.
Para analis keamanan siber menyebut ketentuan ini sebagai jebakan retrospektif. Bayangkan sebuah modul aplikasi perusahaan, pustaka integrasi pembayaran, atau perangkat keras kendali pintu pintar yang dirilis oleh perusahaan Anda pada tahun 2024 atau 2025. Versi lama tersebut memang tidak akan pernah diwajibkan menyandang tanda CE berdasarkan aturan Desember 2027, kecuali jika kode programnya mengalami perombakan arsitektur besar. Akan tetapi, apabila hari ini peretas menemukan celah pada basis kode tahun 2024 tersebut dan mulai mengeksploitasinya di dunia nyata, serta tim Anda mengonfirmasinya setelah tanggal 11 September 2026, Anda terikat kewajiban hukum untuk mengirimkan peringatan dini 24 jam ke Single Reporting Platform.
Konsekuensi operasionalnya sangat luas. Organisasi tidak boleh membatasi persiapan kepatuhan ketahanan siber hanya pada proyek aplikasi baru yang sedang dibangun dari nol. Para manajer produk wajib segera melakukan inventarisasi terhadap seluruh varian produk lama yang masih aktif dipakai oleh pelanggan di Eropa. Jika suatu produk lama masih menerima pembaruan berkala atau dukungan teknis, alur pemantauan insiden dan pelaporan darurat wajib disambungkan ke lini produk tersebut hari ini juga. Sebaliknya, apabila ada aplikasi lama yang telah dihentikan masa layanannya (end-of-life), pengumuman penghentian dukungan harus ditegaskan kembali kepada para pengguna demi memperjelas batas tanggung jawab hukum perusahaan.
👥 Pengelola perangkat lunak sumber terbuka dan dependensi hulu
Arsitektur aplikasi modern hampir seluruhnya bersandar pada pustaka sumber terbuka. Layanan komersial terkelola atau sistem portal bisnis pada umumnya merangkum ratusan dependensi sumber terbuka pihak ketiga. Saat draf Cyber Resilience Act pertama kali diperdebatkan di parlemen, hubungan antara entitas komersial dan para kontributor sumber terbuka independen sempat memicu polemik besar di kalangan komunitas teknologi dunia.
Demi melindungi para pengembang mandiri yang menyumbangkan kode program secara sukarela ke ranah publik tanpa imbalan uang, regulator Eropa membentuk kategori hukum khusus bernama Pengelola Perangkat Lunak Sumber Terbuka (Open-Source Software Steward) dalam Pasal 3 dan Pasal 24. Pengelola sumber terbuka diartikan sebagai badan hukum berbadan tetap, seperti yayasan nirlaba, konsorsium industri, atau institusi riset, yang secara terorganisasi mendukung pengembangan dan pemeliharaan perangkat lunak sumber terbuka yang ditujukan bagi kegiatan komersial. Contoh badan hukum dalam kategori ini mencakup yayasan seperti Apache Software Foundation, Eclipse Foundation, Linux Foundation, dan Python Software Foundation.
Berdasarkan Pasal 24 ayat (3), pengelola sumber terbuka memiliki kewajiban pelaporan Pasal 14 dalam porsi yang disesuaikan. Apabila pengelola sumber terbuka mengetahui adanya eksploitasi aktif pada pustaka yang berada di bawah pengawasannya dan komponen tersebut dipakai luas dalam produk digital komersial, badan tersebut wajib melapor ke Single Reporting Platform. Sebaliknya, para sukarelawan perorangan yang membagikan baris kode di repositori publik secara gratis dibebaskan sepenuhnya dari tanggung jawab pelaporan regulasi ini.
Namun, bagi perusahaan komersial yang mengadopsi komponen sumber terbuka tersebut ke dalam produk berbayar mereka, struktur ini menciptakan dinamika tanggung jawab penuh. Menurut Lampiran I dan Pasal 13 CRA, pihak produsen komersial yang mengemas pustaka luar ke dalam produk akhir memegang tanggung jawab mutlak atas keamanan siber produk tersebut secara menyeluruh. Apabila salah satu dependensi pihak ketiga di aplikasi Anda mengandung celah zero-day yang mulai diserang peretas, perusahaan Anda tidak bisa melepaskan diri dari Pasal 14 dengan menunjuk pengelola pustaka hulu. Begitu eksploitasi aktif terbukti menyasar pengguna Anda, jam pelaporan dua puluh empat jam perusahaan Anda mulai berdetik saat itu juga.
🛠️ Membangun alur triase kerentanan internal
Mengubah pola tanggap darurat yang serba mendadak menjadi rutinitas eskalasi 24 jam yang tertib menuntut pembenahan serius pada alur kerja triase keamanan internal tim pengembang. Saat peringatan ancaman kritis berbunyi, staf teknisi tidak boleh membuang waktu setengah hari hanya untuk berdebat mengenai siapa yang berwenang menandatangani formulir atau mencari tahu nama akun perusahaan di portal ENISA.
Alur triase internal yang tangguh tersusun atas lima tahapan operasional konkret yang dirancang agar dapat bergerak cepat di bawah tekanan tinggi:
Pengumpulan Sinyal dan Pemantauan Telemetri
Tahap pertama bertumpu pada pengawasan berkelanjutan terhadap seluruh saluran informasi keamanan. Hal ini mencakup pemusatan laporan dari program pengungkapan kerentanan publik (seperti berkas security.txt pada domain situs dan platform bug bounty), sistem pendeteksi intrusi internal (IDS), log pemblokiran Web Application Firewall (WAF), telemetri perlindungan aplikasi waktu nyata (RASP), serta umpan intelijen ancaman resmi seperti katalog Known Exploited Vulnerabilities milik badan siber pemerintah. Setiap laporan yang masuk wajib dibubuhi stempel waktu otomatis guna menjaga keaslian jejak audit pembuktian.
Verifikasi Ancaman dan Konfirmasi Eksploitasi
Setelah sinyal ancaman tercatat, tim rekayasa keamanan bertugas memastikan apakah laporan tersebut memenuhi kriteria hukum eksploitasi aktif. Tim menguji apakah temuan tersebut sekadar kelemahan teoretis, peringatan otomatis perkakas pemindai, ataukah telah ada bukti eksekusi serangan nyata. Bukti eksploitasi aktif mencakup temuan muatan skrip asing pada log server produksi, perubahan basis data tanpa otorisasi, pembuatan akun pengelola siluman, atau rekaman sensor Endpoint Detection and Response (EDR) yang memperlihatkan pergerakan lateral peretas. Bila eksploitasi nyata terkonfirmasi, koordinator keamanan langsung menaikkan status tiket menjadi Insiden Prioritas 1 CRA dan mencatat stempel waktu konfirmasi tersebut.
Jalur Eskalasi Cepat dan Persetujuan Hukum
Jendela waktu dua puluh empat jam tidak memungkinkan adanya rapat dewan direksi yang berlarut-larut. Perusahaan wajib membentuk Kelompok Kerja Tanggap Insiden yang beranggotakan Kepala Bagian Rekayasa, Pejabat Keamanan Informasi (atau teknisi keamanan utama), serta staf penasihat hukum. Tim kecil ini harus memegang wewenang pendelegasian penuh untuk menyetujui dan mengirimkan draf peringatan dini ke Single Reporting Platform tanpa harus menunggu rapat pleno jajaran eksekutif perusahaan.
Pengiriman Terstruktur ke Single Reporting Platform
Petugas kepatuhan yang ditunjuk masuk ke portal Single Reporting Platform milik ENISA dengan memanfaatkan autentikasi multi-faktor perusahaan, lalu mengisi formulir peringatan dini. Dokumen tersebut mencantumkan nama CSIRT koordinator yang dituju, nama produk beserta versi kode program yang diserang, karakteristik eksploitasi, serta estimasi dampak awal terhadap pengguna di negara anggota lain. Setelah terkirim, sistem akan mencatat bukti tanda terima transaksi kriptografis dan menerbitkan nomor identifikasi pelacakan insiden resmi Uni Eropa.
Mitigasi Sementara dan Pembuatan Tambalan Permanen
Sembari laporan awal meluncur ke regulator, tim pengembang perangkat lunak segera beralih ke upaya isolasi dan perbaikan kode program. Apabila tambalan kode permanen belum memungkinkan untuk diselesaikan, diuji, dan dirilis dalam tempo tujuh puluh dua jam, tim wajib menyusun panduan mitigasi sementara bagi para pengguna. Panduan tersebut dapat berupa instruksi penonaktifan rute API yang rentan, aturan penyesuaian firewall jaringan, atau pengubahan konfigurasi variabel sistem. Solusi sementara ini dimasukkan ke dalam berkas notifikasi kerentanan 72 jam agar para pengguna dapat segera membentengi sistem mereka selagi menunggu pembaruan resmi rampung.
⚖️ CSIRT nasional dan pengaman pengungkapan terkoordinasi
Kekhawatiran terbesar yang kerap disuarakan oleh para pengembang perangkat lunak saat perumusan Pasal 14 adalah risiko bocornya detail celah keamanan sebelum perbaikan selesai dibuat. Dalam dunia keamanan komputer, penyebaran informasi celah zero-day yang belum memiliki penangkal ibarat membagikan panduan peretasan gratis kepada pelaku kejahatan siber, yang dapat membahayakan jutaan pengguna aktif sebelum pengelola sistem sempat bertindak.
Menyadari bahaya tersebut, regulator Uni Eropa menyematkan protokol perlindungan ketat di dalam Pasal 16 dan peraturan delegasi pendukungnya. Undang-undang secara tegas membedakan antara notifikasi kepatuhan kepada regulator dan pengumuman kepada publik umum. Ketika produsen memasukkan laporan peringatan dini atau berkas 72 jam ke dalam SRP, data teknis tersebut disalurkan melalui jalur terenkripsi dengan izin akses sangat terbatas yang hanya bisa dibuka oleh analis CSIRT berwenang.
Selain itu, Pasal 16 ayat (2) memberikan kewenangan khusus bagi CSIRT nasional penerima pertama untuk menunda penyebaran rincian celah keamanan ke CSIRT negara lain jika terdapat pertimbangan keamanan siber yang sah. Secara khusus, apabila pihak produsen sedang menjalankan proses Coordinated Vulnerability Disclosure (CVD) sesuai standar nasional atau kerangka Arahan (UE) 2022/2555 (NIS2), dan penyebaran informasi secara prematur dikhawatirkan akan merusak proses pembuatan patch atau mengekspos infrastruktur penting, CSIRT koordinator dapat menahan rincian teknis tersebut hingga paket pembaruan siap diluncurkan secara serentak.
Klausul pengaman serupa berlaku apabila Single Reporting Platform itu sendiri mengalami kendala operasional atau dicurigai mengalami gangguan keamanan. Dalam situasi darurat semacam itu, aliran penyebaran data antar-CSIRT ditangguhkan sementara hingga ENISA mengonfirmasi bahwa integritas dan kerahasiaan platform telah pulih sepenuhnya. Aturan ini memastikan bahwa Pasal 14 berfungsi sebagai sarana intelijen pertahanan bersama, bukan menjadi pemicu kebocoran informasi zero-day ke ranah publik.
⚠️ Risiko operasional pelaporan panik dan keterlambatan laporan
Dalam menyesuaikan diri dengan tata kelola Pasal 14, pimpinan rekayasa teknologi dan bagian kepatuhan hukum berhadapan dengan dua jebakan operasional ekstrem yang sama-sama membawa kerugian besar: jebakan pelaporan panik dan bahaya penundaan laporan.
Di satu sisi, ada bahaya pelaporan panik. Karena dibayangi oleh ancaman denda 15 juta euro dan batas waktu 24 jam yang sangat ketat, naluri awal tim teknis sering kali terdorong untuk melaporkan setiap catatan anomali di berkas log, percobaan serangan brute-force harian, atau pemindaian acak bot internet ke portal SRP. Mengirimkan ratusan laporan mentah yang berstatus peringatan palsu justru merugikan semua pihak. Tindakan ini menenggelamkan sinyal ancaman nyata yang sedang diteliti oleh analis CSIRT, menghabiskan waktu teknisi internal yang seharusnya dipakai untuk memperbaiki sistem, serta menciptakan rekam jejak kepatuhan yang buruk yang dapat memicu audit regulasi mendalam terhadap tata kelola perusahaan.
Di sisi berlawanan, terdapat risiko yang jauh lebih fatal: penundaan atau penyembunyian laporan insiden. Beberapa kultur perusahaan memiliki kecenderungan bawaan untuk menutupi insiden keamanan siber, dengan harapan masalah dapat diatasi diam-diam dan ditambal sebelum ada pihak luar yang menyadarinya. Di bawah pengawasan Pasal 14, langkah ini merupakan perjudian hukum yang sangat berbahaya. Apabila tim produsen terbukti telah memegang bukti eksploitasi aktif namun sengaja menunda pelaporan melewati batas 24 jam demi penyelidikan internal, lalu insiden tersebut bocor melalui laporan pihak ketiga atau keluhan pelanggan, perusahaan akan langsung dijatuhi sanksi administratif berat atas pelanggaran kewajiban lapor, terlepas dari apakah sistem peretasan tersebut akhirnya berhasil diperbaiki atau tidak.
Jalan keluar yang rasional adalah menetapkan kriteria objektif mengenai apa saja yang sah dikategorikan sebagai bukti eksploitasi aktif. Begitu kriteria yang telah disepakati tersebut terpenuhi di lingkungan produksi, prosedur pelaporan darurat harus segera dijalankan secara otomatis tanpa keraguan. Dengan memperlakukan notifikasi regulasi sebagai prosedur operasional standar yang dingin dan terukur alih-alih sebagai pengakuan bersalah, perusahaan dapat mempertahankan kepatuhan hukum yang solid sembari memusatkan energi teknisi untuk menyelesaikan tantangan rekayasa keamanan yang sesungguhnya.
🧭 Panduan praktis: Mengubah kepatuhan menjadi ketahanan rekayasa
Memenuhi kewajiban pelaporan September 2026 dari Cyber Resilience Act tidak menuntut perusahaan merombak total seluruh susunan kode program mereka dalam semalam. Sebaliknya, kepatuhan ini membutuhkan penyesuaian terarah pada prosedur penanganan insiden dan jadwal rilis perangkat lunak. Agensi pengembang mandiri, pembuat aplikasi SaaS berkembang, dan tim produk digital dapat mencapai kesiapan kepatuhan yang tangguh melalui sprint operasional terstruktur selama empat pekan.
Langkah pertama, siapkan akses organisasi ke Single Reporting Platform sekarang juga. Tentukan personel utama dan cadangan dari divisi keamanan serta rekayasa perangkat lunak. Daftarkan akun perusahaan Anda di portal SRP ENISA, selesaikan verifikasi identitas korporat, dan pelajari format data formulir pelaporan yang berlaku. Menyiapkan akun resmi jauh sebelum insiden terjadi menghindarkan kepanikan administratif saat sistem menghadapi serangan siber nyata.
Langkah kedua, audit seluruh portofolio produk digital yang beredar. Susun daftar terpusat mengenai seluruh aplikasi web, aplikasi seluler, layanan API publik, dan perangkat keras pintar yang saat ini dapat diakses atau dibeli oleh konsumen di Uni Eropa. Periksa kembali status masa dukungan teknis untuk setiap versi lama, serta pastikan sistem telemetri pemantauan log keamanan aktif bekerja pada seluruh versi yang masih didukung.
Langkah ketiga, mutakhirkan panduan penanganan insiden (playbook) dengan menyertakan jalur eskalasi CRA secara eksplisit. Sisipkan titik evaluasi 24 jam dalam alur triase darurat. Tuliskan kriteria baku untuk memastikan eksploitasi aktif, jelaskan pembagian tugas Kelompok Kerja Tanggap Insiden, dan siapkan draf templat teks peringatan dini maupun notifikasi 72 jam agar tim tidak membuang waktu menyusun kalimat pengumuman saat krisis berlangsung.
Langkah keempat, jalankan simulasi uji coba di meja kerja (tabletop exercise). Ajak para pengelola tim rekayasa, manajer produk, dan perwakilan hukum untuk membedah skenario realistis mengenai serangan zero-day pada salah satu dependensi penting aplikasi. Uji apakah alur kerja tim sanggup menangkap sinyal ancaman, mengonfirmasi telemetri peretasan, mengumpulkan kelompok kerja tanggap darurat, mengisi draf peringatan dini, dan merumuskan panduan mitigasi sementara bagi pelanggan dalam batas waktu dua puluh empat jam.
Pada akhirnya, kewajiban lapor September 2026 dalam Cyber Resilience Act menandai pergeseran mendasar dalam cara industri perangkat lunak global memandang keamanan produk. Dengan mewajibkan transparansi penuh terhadap kerentanan yang dieksploitasi di dunia nyata, regulasi ini mendorong seluruh ekosistem teknologi untuk bergerak dari sekadar kepatuhan dokumen pasif menuju ketahanan rekayasa yang tanggap dan aktif. Bagi tim pengembang yang proaktif membangun alur penanganan insiden hari ini, Pasal 14 tidak lagi menjadi beban birokrasi yang menakutkan; aturan ini justru bertransformasi menjadi keunggulan operasional yang memperkuat kepercayaan pelanggan serta menjaga ketahanan bisnis digital dalam jangka panjang.
Sumber: Regulasi Uni Eropa (UE) 2024/2847 (Cyber Resilience Act); Dokumentasi dan Ketentuan Layanan Single Reporting Platform ENISA; Strategi Digital Komisi Eropa tentang Cyber Resilience Act; Regulasi Delegasi EUR-Lex mengenai Alasan Keamanan Siber Penundaan Notifikasi; Arahan (UE) 2022/2555 (NIS2).


