Pada 15 Maret 2026, web global melewati titik balik infrastruktur yang berlangsung hening. Melalui Ballot SC-081v3 yang diadopsi oleh CA/Browser Forum, masa berlaku maksimum bagi sertifikat server TLS tepercaya publik turun dari 398 hari menjadi 200 hari. Meski penurunan tersebut tampak seperti penyesuaian administratif kecil, langkah ini merupakan awal dari peta jalan mengikat yang akan memangkas masa berlaku sertifikat menjadi 100 hari pada Maret 2027 dan menyusut hingga 47 hari pada Maret 2029. Bersamaan dengan kompresi masa aktif tersebut, batas waktu penggunaan ulang data Domain Control Validation menyusut dari 398 hari menjadi hanya 10 hari. Implikasi praktisnya sangat tegas: setiap pembaruan sertifikat akan segera menuntut bukti kriptografi baru bahwa pemilik domain memang masih mengendalikan tujuannya.
Bagi situs web bisnis kecil, agensi digital, dan tim pengembang independen, transisi ini menandai akhir resmi dari era pengelolaan sertifikat manual. Mengandalkan pengingat kalender tahunan pada jadwal bersama atau menempelkan kunci privat ke cPanel secara manual setiap September memang sudah lama berisiko. Pada siklus 47 hari, pembaruan manual berubah menjadi liabilitas operasional yang hampir pasti berujung pada downtime mendadak, peringatan keamanan di Chrome dan Safari, serta hilangnya transaksi pelanggan. Manajemen siklus hidup sertifikat otomatis bukan lagi kemewahan korporasi; ia telah menjadi standar operasional dasar agar situs tetap terhubung dengan aman di web modern.
⏳ Menyusutnya masa berlaku kepercayaan web
Untuk memahami ke mana arah arsitektur web bergerak, kita perlu menengok seberapa jauh masa berlaku sertifikat telah terpangkas selama dua dekade terakhir. Pada awal 2000-an, Certificate Authority komersial biasa menjual sertifikat SSL dengan masa aktif empat hingga lima tahun. Pemilik bisnis membayar sekali, menyelesaikan verifikasi domain melalui email administratif, lalu melupakan konfigurasi server web hingga bertahun-tahun berikutnya.
Kenyamanan masa lalu itu dibayar dengan utang arsitektur yang sangat besar. Sertifikat bukanlah lencana kehormatan; ia adalah pernyataan bertanda tangan kriptografis bahwa sebuah public key tertentu memang milik Fully Qualified Domain Name tertentu. Ketika sertifikat dibiarkan aktif selama lima tahun, setiap insiden operasional, seperti kebocoran private key, subdomain staging yang terlantar, kepergian staf teknis tanpa pencabutan sertifikat, atau celah pada metode validasi awal penerbit, akan terus bertahan selama setengah dekade. Komunitas keamanan web menyadari kerentanan ini dan mulai meluncurkan inisiatif sistematis untuk memadatkan masa berlaku sertifikat.
Pada 2015, batas maksimum masa berlaku dipotong dari lima tahun menjadi 39 bulan. Pada Maret 2018, melalui Ballot 193 di CA/Browser Forum, masa berlaku dipangkas kembali menjadi 825 hari, atau sekitar 27 bulan. Ketika para penerbit sertifikat komersial menolak pemangkasan lebih lanjut pada 2020, Apple mengambil langkah sepihak dengan mengumumkan bahwa browser Safari akan menolak sertifikat TLS apa pun yang diterbitkan setelah 1 September 2020 dengan masa aktif melebihi 398 hari. Google Chrome dan Mozilla Firefox mengikuti langkah tersebut dalam hitungan hari, yang secara efektif menetapkan batas 398 hari sebagai standar global di seluruh internet.
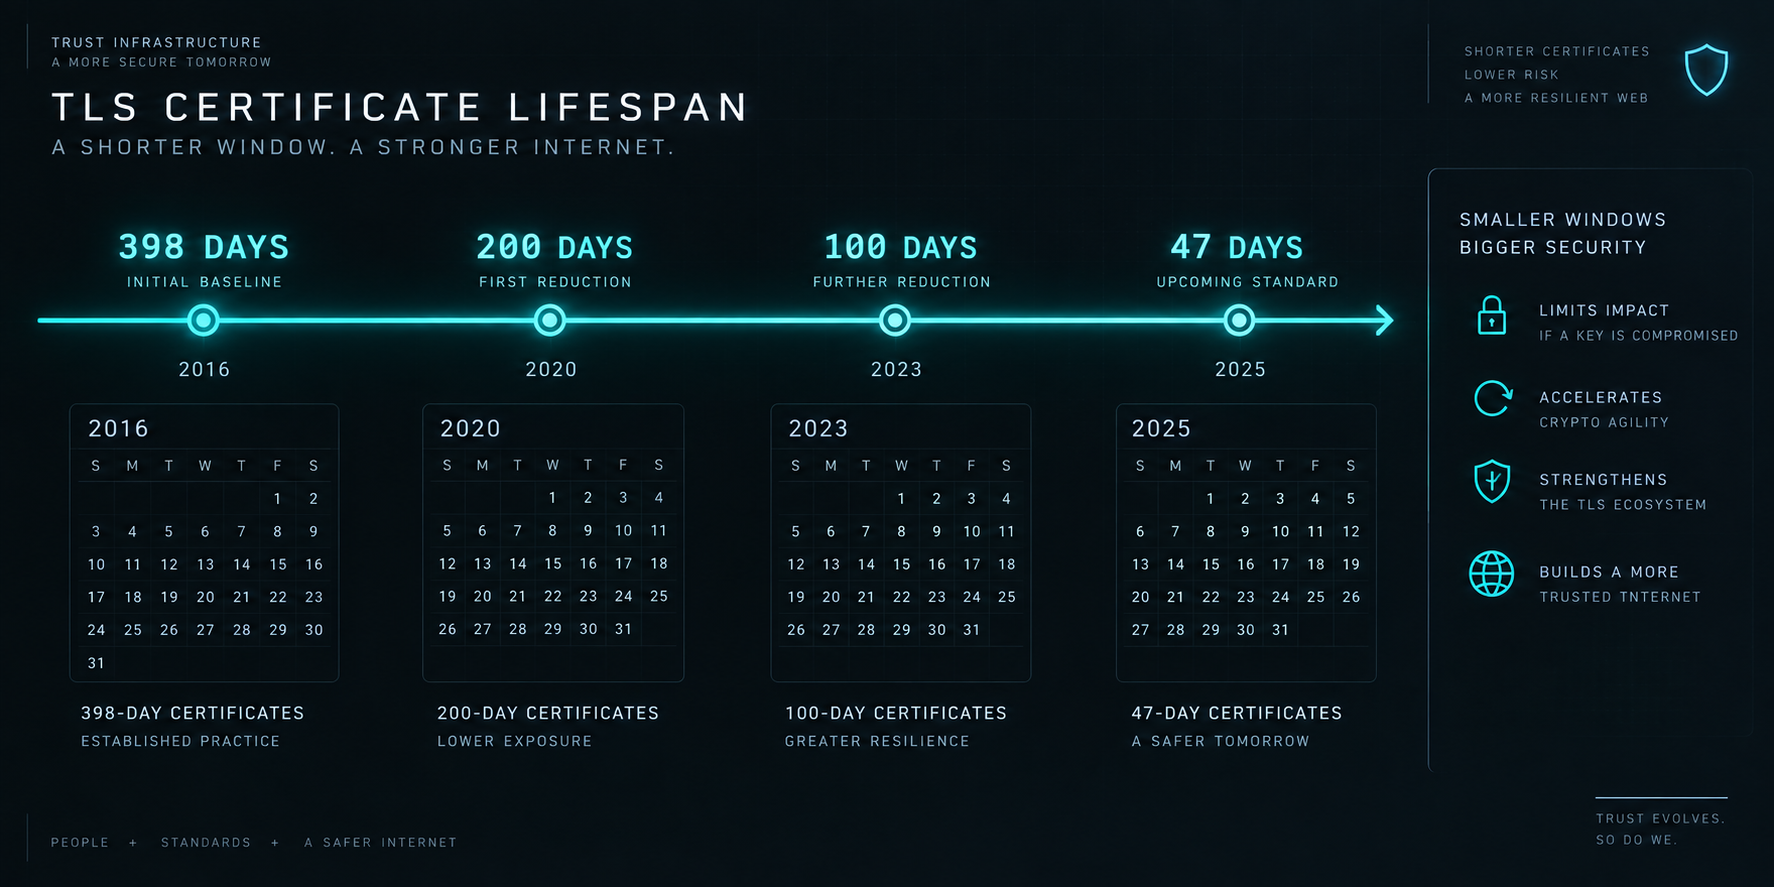
Peralihan saat ini dari 398 hari menuju 47 hari merupakan pembongkaran menyeluruh terhadap model sertifikat lama. Jadwal yang diadopsi di bawah Ballot SC-081v3 menetapkan tiga ambang batas penting:
- 15 Maret 2026: Masa berlaku maksimum sertifikat pelanggan turun menjadi 200 hari, dengan batas penggunaan ulang validasi domain dibatasi hingga 200 hari.
- 15 Maret 2027: Masa berlaku maksimum sertifikat pelanggan turun menjadi 100 hari, dengan batas penggunaan ulang validasi domain dibatasi hingga 100 hari.
- 15 Maret 2029: Masa berlaku maksimum sertifikat pelanggan turun menjadi 47 hari, dengan batas penggunaan ulang data validasi Subject Alternative Name dibatasi hanya 10 hari.
Jadwal ini menetapkan lintasan yang sangat jelas. Pada siklus 200 hari, organisasi wajib memperbarui sertifikat dua kali setahun. Pada siklus 100 hari, pembaruan berlangsung setiap kuartal. Pada siklus 47 hari, setiap sertifikat di web publik harus diganti setiap enam hingga tujuh minggu. Karena jendela penggunaan ulang validasi domain dipangkas menjadi 10 hari pada 2029, Certificate Authority tidak dapat lagi menerbitkan sertifikat baru berdasarkan pemeriksaan lama; domain harus aktif menjawab tantangan validasi baru pada hampir setiap siklus pembaruan.
📋 Di dalam Ballot SC-081v3 dan aturan validasi baru
Ballot SC-081v3 merupakan buah dari pembahasan panjang di dalam Server Certificate Working Group pada CA/Browser Forum. Kelompok kerja ini mempertemukan program root browser utama, seperti Google Chrome, Apple, Mozilla, dan Microsoft, bersama lembaga penerbit sertifikat komersial dan nirlaba global. Bila pemungutan suara masa berlaku pada era sebelumnya kerap memicu perdebatan sengit antara vendor komersial yang menginginkan stabilitas paket langganan tahunan dan tim pengembang browser yang menuntut ketangkasan kriptografi cepat, SC-081v3 meraih konsensus luas karena ekosistem otomasi dinilai telah mencapai kematangan penuh.
Perubahan regulasi ini merevisi dua bagian mendasar pada dokumen Baseline Requirements for the Issuance and Management of Publicly-Trusted TLS Server Certificates: Bagian 4.2.1 yang mengatur penggunaan ulang data validasi, serta Bagian 6.3.2 yang mengatur masa berlaku maksimum. Teks regulasi tersebut secara tegas mengaitkan masa aktif sertifikat dengan kesegaran data verifikasi domain.
“Memperluas Bagian 4.2.1 untuk merinci periode penggunaan ulang data validasi... dan memperluas Bagian 6.3.2 untuk merinci jadwal pengurangan masa berlaku maksimum sertifikat TLS publik pada tahun-tahun mendatang, yang berakhir pada Maret 2029.”
Dalam praktik lama, Certificate Authority memanfaatkan penggunaan ulang data validasi untuk meredam hambatan teknis bagi pelanggan. Jika sebuah perusahaan telah membuktikan kepemilikan domain pada Januari, penerbit dapat mengeluarkan sertifikat tambahan untuk domain tersebut sepanjang tahun tanpa perlu menjalankan verifikasi DNS atau HTTP ulang. Di bawah aturan baru, kompromi tersebut resmi dihapuskan.
Menjelang Maret 2029, batas maksimum penggunaan ulang data untuk verifikasi nama domain dan alamat IP turun menjadi 10 hari. Jika sebuah skrip otomatis meminta pembaruan sertifikat pada hari ke-30 dari siklus masa aktif 47 hari, penerbit akan menolak permintaan tersebut kecuali klien langsung menyelesaikan Domain Control Validation yang segar. Seluruh alur ini harus berjalan tanpa sentuhan tangan manusia, karena meminta administrator sistem memperbarui rekaman TXT di DNS atau memverifikasi tautan email sebanyak dua belas kali setahun untuk setiap domain merupakan beban operasional yang mustahil dipertahankan.
Data yang dihimpun Scott Helme dalam Top 1 Million Crypto Analysis per Juni 2026 memperlihatkan jurang pemisah yang nyata di ekosistem web. Otoritas penerbit otomatis berbasis ACME, seperti Let's Encrypt dan Google Trust Services, telah menguasai 77% dari seluruh sertifikat pada satu juta situs web teratas dunia, dengan hampir seluruhnya menerbitkan sertifikat 90 hari. Sebaliknya, penerbit komersial tradisional, seperti Sectigo, GlobalSign, dan GoDaddy, masih menerbitkan sertifikat 398 hari untuk 15% situs yang tersisa. Organisasi yang masih bertahan dengan cara pengadaan manual inilah yang kini berhadapan langsung dengan tenggat regulasi yang kian mendesak.
🔒 Mengapa standar keamanan harus berubah
Bagi pengelola situs di luar bidang keamanan siber, pemangkasan masa berlaku sertifikat sering kali dianggap sebagai beban tambahan yang diciptakan oleh teknisi browser. Namun pada kenyataannya, pemangkasan ini menyelesaikan kelemahan mendasar dalam Public Key Infrastructure di internet. Pendorong utamanya adalah fakta nyata yang telah berlangsung puluhan tahun: mekanisme pencabutan sertifikat tidak pernah berfungsi andal pada skala konsumen.
Ketika private key server dicuri, bocor ke repositori publik, atau disusupi penyerang, pemilik domain semestinya mencabut sertifikat tersebut. Secara teori, browser memeriksa status pencabutan melalui Certificate Revocation Lists atau protokol Online Certificate Status Protocol. Namun dalam praktiknya, kedua mekanisme ini gagal melindungi pengguna umum secara efektif. Berkas CRL membengkak hingga puluhan megabita sehingga terlalu lambat diunduh perangkat seluler sebelum menampilkan halaman, sementara pemeriksaan OCSP langsung menambah latensi koneksi serta membocorkan riwayat penelusuran pengguna ke server pihak ketiga.
Akibatnya, browser modern mengadopsi pendekatan soft-fail untuk OCSP: jika server responder milik CA lambat, tidak dapat dihubungi, atau terhalang jaringan lokal, browser tetap membuka situs untuk mencegah terputusnya akses web yang sah. Peretas yang berhasil mencuri private key dapat dengan mudah memblokir lalu lintas keluar menuju server OCSP pada jaringan target, sehingga status pencabutan sertifikat menjadi sama sekali tidak berguna.
Ketika pencabutan tidak dapat diandalkan, satu-satunya pengaman yang pasti bekerja adalah kedaluwarsa alami. Jika sertifikat yang disusupi kedaluwarsa dalam 47 hari alih-alih 398 hari, jendela kesempatan bagi penyerang terpangkas hampir 90%. Jika sebuah organisasi lupa menghapus subdomain staging lama atau gateway API yang tidak lagi dirawat, kredensial yang tertinggal akan mati dengan sendirinya dalam hitungan minggu, bukan bertahan setahun penuh.
Selain mengatasi masalah pencabutan, masa aktif yang singkat memperkuat ketangkasan kriptografi. Di tengah persiapan menghadapi era komputasi pasca-kuantum, program root browser harus sanggup menghentikan algoritma lama, mencabut intermediate authority yang rentan, atau menaikkan standar hashing tanpa harus menunggu dua tahun hingga sertifikat usang habis secara bertahap. Web yang memperbarui sertifikatnya setiap bulan dapat beralih ke standar keamanan baru dengan mulus; sebaliknya, web yang bergantung pada penggantian manual tahunan akan selalu memperlambat setiap peningkatan sistem.
⚙️ Jebakan tersembunyi kalender pembaruan manual
Banyak bisnis kecil, agensi web, dan divisi teknologi internal merasa proses pengelolaan sertifikat mereka baik-baik saja hanya karena situs mereka belum pernah tumbang. Biasanya, proses tersebut bertumpu pada catatan di Google Calendar, dokumen spreadsheet bersama, atau email peringatan otomatis yang dikirim oleh registrar domain tiga puluh hari sebelum masa berlaku habis.
Paradigma manual ini menipu karena sangat bergantung pada kontinuitas ingatan manusia. Cara kerja ini tampak memadai hingga realitas operasional bisnis kecil yang sesungguhnya terjadi:
- Pergantian personel: Pengembang atau kontraktor yang awalnya membeli sertifikat meninggalkan perusahaan, sementara email pengingat pembaruan terkirim ke kotak masuk yang sudah tidak dipantau siapa pun.
- Masalah pembayaran kartu kredit: Kartu kredit perusahaan yang terpasang di akun registrar kedaluwarsa, sehingga proses perpanjangan tertunda saat tim administrasi mendiskusikan persetujuan faktur.
- Kelalaian pada subdomain: Tim mengingat untuk memperbarui domain utama (
example.com), tetapi melewatkan subdomain penting sepertiapi.example.com,checkout.example.com, ataucdn.example.com, yang langsung memicu layar blokir browser di tengah alur transaksi pelanggan. - Kedaluwarsa di akhir pekan: Sertifikat habis masa berlakunya tepat pada Minggu tengah malam, membuat toko daring tidak dapat diakses saat trafik belanja sedang tinggi, sementara staf teknis sibuk mencari akses root untuk membuat Certificate Signing Request baru.
Ketika masa berlaku sertifikat masih 398 hari, organisasi hanya perlu menghadapi rangkaian risiko tersebut satu kali setahun. Pada siklus 47 hari, prosedur manual yang sama harus diulangi delapan kali setahun untuk setiap domain dan subdomain yang dimiliki perusahaan. Peluang terjadinya kesalahan manusia meningkat berlipat ganda.
Dampak dari sertifikat yang kedaluwarsa juga kian fatal. Pada browser modern, sertifikat TLS yang habis masa berlakunya tidak lagi ditandai dengan ikon kecil di bilah alamat; browser menampilkan peringatan layar penuh berwarna merah yang menegaskan bahaya penyadapan data pribadi dan pencurian kata sandi. Mayoritas pengunjung awam akan langsung menutup tab karena mengira bisnis tersebut telah tutup atau sedang diserang peretas. Bagi merek independen, downtime sertifikat selama 24 jam saja dapat memicu kerugian finansial instan dan merusak kepercayaan reputasi dalam jangka panjang.
🔄 ACME dan mekanisme penerbitan otomatis
Landasan teknologi yang memungkinkan sertifikat 47 hari bekerja secara realistis adalah protokol Automatic Certificate Management Environment, yang distandarisasi oleh Internet Engineering Task Force dalam RFC 8555. ACME mengubah urusan perpanjangan sertifikat dari negosiasi administratif yang melelahkan menjadi perulangan perangkat lunak otomatis yang berjalan langsung di server web dan edge proxy.
Melalui ACME, agen lokal berkomunikasi langsung dengan Certificate Authority tanpa campur tangan manusia. Proses ini berlangsung dalam empat tahapan yang terukur:
- Pembuatan Akun dan Otorisasi: Agen ACME di server membuat akun kriptografi pada CA terpilih, menandatangani setiap permintaan menggunakan pasangan kunci akun yang aman.
- Validasi Tantangan: Untuk membuktikan bahwa pemohon benar-benar menguasai domain yang diajukan, CA memberikan tantangan otomatis. Dua jenis tantangan yang paling umum digunakan adalah HTTP-01 dan DNS-01.
- HTTP-01: CA menginstruksikan klien untuk meletakkan token kriptografi unik pada direktori standar (
http://example.com/.well-known/acme-challenge/{token}). Server CA kemudian mengirim permintaan HTTP publik untuk memeriksa kesesuaian token tersebut. - DNS-01: CA menginstruksikan klien membuat rekaman TXT di bawah subdomain
_acme-challenge.example.comyang berisi intisari kriptografis. CA kemudian memeriksa sistem DNS otoritatif publik untuk mengonfirmasi kepemilikan.
- Pemesanan dan Penerbitan: Setelah tantangan berhasil divalidasi, klien menghasilkan private key baru dan Certificate Signing Request secara lokal. CSR dikirim ke CA melalui API terenkripsi. CA menandatangani sertifikat dan mengembalikan rantai sertifikat lengkap kepada server.
- Penerapan dan Muat Ulang Layanan: Agen ACME menyimpan berkas sertifikat baru ke direktori yang tepat di server, lalu mengirim sinyal graceful reload ke daemon server web. Konteks TLS yang aktif diperbarui seketika tanpa memutuskan koneksi pengguna yang sedang berjalan.
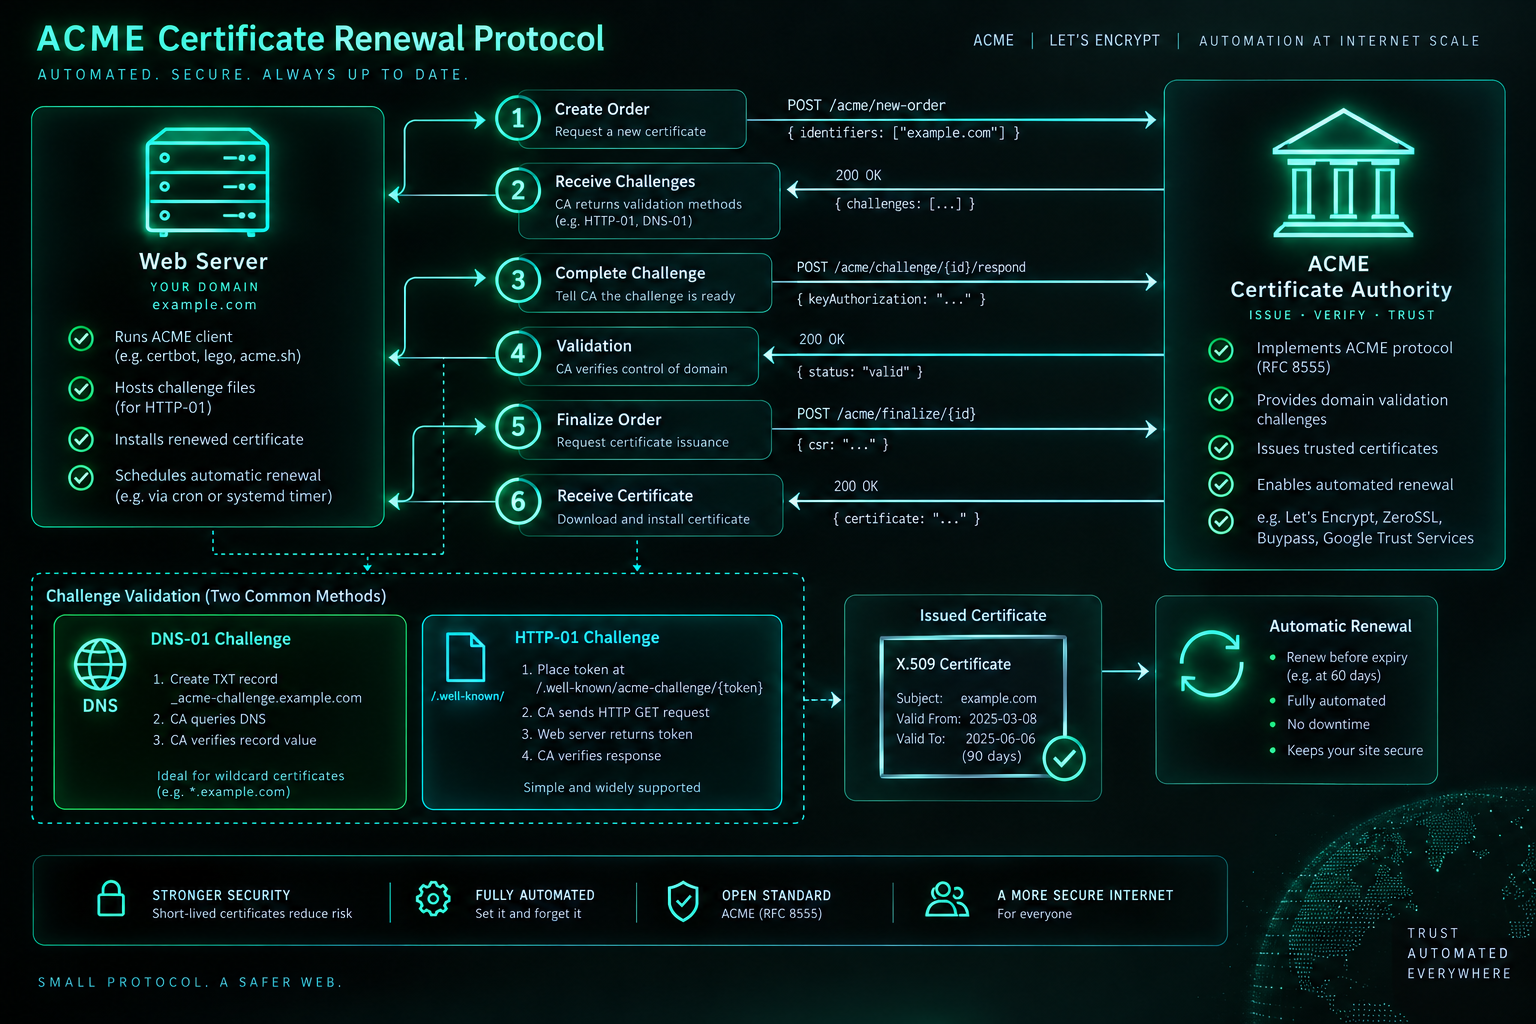
Karena agen ACME diprogram untuk memperbarui sertifikat jauh sebelum tenggat akhir, biasanya saat sisa masa berlaku tinggal sepertiga, sistem memiliki ketahanan bawaan yang tinggi. Jika terjadi gangguan jaringan sementara atau pemeliharaan server CA pada hari ke-30 dari siklus 47 hari, agen akan mencoba kembali beberapa jam kemudian. Pengelola situs tidak akan merasakan kepanikan apa pun, karena sertifikat aktif masih memiliki cadangan waktu berminggu-minggu sebelum kedaluwarsa.
🛠️ Lanskap peralatan bagi tim kecil
Mengotomatisasi TLS tidak membutuhkan anggaran korporat besar atau tim operasional keamanan khusus. Komunitas sumber terbuka menyediakan berbagai perkakas matang yang dapat disesuaikan dengan hampir seluruh lingkungan hosting, mulai dari VPS tunggal hingga arsitektur microservices berbasis kontainer maupun shared hosting.
Server Web Modern dengan ACME Bawaan
Pendekatan arsitektur yang paling sederhana adalah memilih server web yang telah mengintegrasikan ACME langsung di dalam sistem intinya. Alih-alih menjalankan cron job eksternal atau skrip berkala, server web menangani sertifikat sebagai bagian dari rutinitas internalnya.
- Caddy: Ditulis dalam bahasa Go, Caddy mengaktifkan HTTPS otomatis secara default. Cukup dengan mencantumkan nama domain pada berkas
Caddyfile, Caddy akan secara otomatis meminta sertifikat dari Let's Encrypt atau ZeroSSL, mengelola OCSP stapling, memperbarui sertifikat sebelum habis, dan melakukan rotasi kunci di memori tanpa memutus trafik. Bagi tim kecil yang mengelola situs statis, reverse proxy, atau aplikasi web terpadu, Caddy memangkas kerumitan konfigurasi hingga tuntas. - Traefik: Dirancang sebagai edge router cloud-native yang dinamis, Traefik menyematkan ACME langsung pada konfigurasinya. Saat sebuah layanan kontainer baru diluncurkan melalui Docker atau Kubernetes, Traefik membaca label kontainer tersebut, meminta sertifikat yang diperlukan, dan merutekan lalu lintas terenkripsi secara otomatis.
Klien ACME Mandiri untuk Server Konvensional
Bagi organisasi yang menjalankan server web konvensional seperti Nginx, Apache, atau OpenLiteSpeed di atas distribusi Linux seperti Ubuntu atau Debian, klien ACME mandiri bertugas mengelola siklus hidup sertifikat berdampingan dengan server web.
- Certbot: Dikembangkan dan dirawat oleh Electronic Frontier Foundation, Certbot merupakan klien ACME yang paling banyak digunakan di dunia. Certbot memiliki plugin otomatis untuk Nginx dan Apache yang mampu memperbarui konfigurasi server, memasang berkas tantangan HTTP-01, dan mengonfigurasi systemd timer yang berjalan dua kali sehari untuk memeriksa jadwal pembaruan.
- acme.sh: Klien skrip shell POSIX murni yang sangat ringan tanpa ketergantungan paket eksternal sama sekali.
acme.shsangat disukai untuk lingkungan dengan sumber daya terbatas, router, serta alur kerja yang membutuhkan tantangan DNS-01 otomatis, berkat integrasi API bawaan dengan lebih dari 150 penyedia DNS terkemuka seperti Cloudflare, DigitalOcean, Route53, dan Namecheap.
Layanan Cloud dan Edge Proxy Terkelola
Bagi tim yang menempatkan aplikasinya di platform PaaS seperti Vercel, Netlify, Cloudflare Pages, atau load balancer terkelola di penyedia komputasi awan, otomasi sertifikat umumnya sudah ditangani penuh oleh infrastruktur penyedia. Platform-platform ini menyerap transisi 47 hari secara transparan dengan memperbarui sertifikat di tingkat edge secara otomatis. Namun, teknisi tetap harus memastikan bahwa jalur lalu lintas antara edge cloud dan server origin di belakangnya juga diamankan dengan sertifikat otomatis, untuk menghindari kebiasaan buruk membiarkan koneksi origin tidak terenkripsi atau memakai sertifikat kedaluwarsa.
📊 Mengaudit postur sertifikat Anda saat ini
Sebelum ambang batas 100 hari tiba pada 2027 dan penegakan 47 hari diberlakukan pada 2029, tim pengembang kecil perlu melakukan audit menyeluruh terhadap seluruh aset digital yang mereka miliki. Inventarisasi yang cermat mencegah timbulnya insiden mendadak ketika jalur pembaruan manual lama tidak lagi dapat digunakan.
Audit sertifikat yang komprehensif mencakup lima lapisan infrastruktur utama:
Properti Web Utama dan Halaman Pemasaran
Pastikan bahwa situs pemasaran utama, toko e-commerce, dan portal publik telah dikelola oleh klien otomatis. Periksa otoritas penerbit dan sisa masa berlaku sertifikat saat ini:
openssl s_client -connect example.com:443 -servername example.com < /dev/null 2>/dev/null | openssl x509 -noout -dates -issuerJika penerbit sertifikat adalah CA komersial dan rentang masa berlakunya masih lebih dari 200 hari, sertifikat tersebut diterbitkan sebelum batas Maret 2026. Sertifikat itu akan tetap berlaku hingga tanggal habisnya, tetapi sertifikat penggantinya tidak boleh melebihi 200 hari, dan pembaruan berikutnya akan segera menyusut ke 100 dan 47 hari.
Subdomain, Lingkungan Staging, dan Server Pengujian
Periksa seluruh subdomain yang aktif, termasuk staging.example.com, dev.example.com, test.example.com, dan mail.example.com. Tim pengembang kerap mengotomatisasi domain utama tetapi mengabaikan lingkungan pengujian dengan sertifikat manual. Ketika domain uji internal kedaluwarsa, alur kerja pengembang terhambat dan rangkaian pengujian integrasi otomatis akan gagal berjalan.
Endpoint API, Webhook, dan Aplikasi Seluler
Periksa gateway API backend dan endpoint webhook yang digunakan oleh integrasi pihak ketiga atau aplikasi seluler. Sistem operasi seluler menerapkan validasi sertifikat dengan sangat ketat. Selain itu, jika aplikasi seluler masih menerapkan certificate pinning pada sertifikat daun, sebuah praktik yang kini sangat tidak disarankan, masa berlaku sertifikat yang pendek akan merusak koneksi aplikasi kecuali pinning dialihkan ke root authority atau public key hash yang stabil.
Daemon Layanan Email dan Komunikasi
TLS tidak terbatas pada protokol HTTPS. Server email yang menjalankan Postfix, Dovecot, atau Exim membutuhkan sertifikat yang valid untuk enkripsi STARTTLS, IMAP, dan POP3. Klien ACME dapat dengan mudah menerbitkan sertifikat untuk hostname mail server, tetapi menyetel hook pasca-pembaruan untuk memuat ulang daemon email secara otomatis adalah kewajiban mutlak. Pengelola dapat menjalankan perintah pembuatan sertifikat mandiri untuk mail.example.com dan menyertakan perintah pemuatan ulang Postfix serta Dovecot secara otomatis.
Izin Otomasi dan Infrastruktur DNS
Karena tantangan DNS-01 merupakan jalur paling bersih untuk menerbitkan sertifikat wildcard dan memvalidasi server privat di balik firewall, tinjau izin keamanan dari token API DNS Anda. Hindari memberikan akses tingkat root penuh ke seluruh akun DNS. Buatlah kredensial API dengan cakupan terbatas yang hanya diizinkan mengedit rekaman TXT di bawah prefiks _acme-challenge.
⚠️ Kasus tepi operasional dan titik kegagalan umum
Meskipun manajemen sertifikat otomatis terbukti sangat andal, pergeseran dari pembaruan tahunan menuju siklus bulanan yang berjalan terus-menerus memunculkan kasus tepi operasional yang jarang ditemui pada era manual. Memahami potensi titik kegagalan ini memungkinkan tim membangun pengaman yang tangguh di infrastruktur mereka.
Batasan Laju Permintaan pada Otoritas Publik
Certificate Authority publik menerapkan rate limit yang ketat untuk melindungi infrastruktur mereka dari skrip otomasi yang salah konfigurasi. Sebagai contoh, Let's Encrypt membatasi penerbitan hingga 50 sertifikat per domain terdaftar per minggu dan 5 sertifikat duplikat per minggu. Pada lingkungan pengujian berbasis kontainer di mana kontainer Docker terus dibuat ulang dan meminta sertifikat baru setiap kali booting, tim dapat dengan mudah menghabiskan kuota mingguan, yang berakibat pada terkuncinya penyebaran produksi.
Solusinya sangat jelas: selalu konfigurasikan lingkungan pengujian dan staging untuk menggunakan Let's Encrypt Staging Environment (https://acme-staging-v02.api.pki.goog/directory atau endpoint staging Let's Encrypt). Lingkungan staging menerbitkan sertifikat dari root pengujian yang tidak tepercaya di browser tetapi memiliki batas kuota yang jauh lebih longgar, sehingga skrip penyebaran dapat diuji dengan aman sebelum diarahkan ke server produksi.
Tantangan HTTP-01 Terblokir oleh Firewall Wilayah atau WAF
Saat menjalankan validasi HTTP-01, Certificate Authority memeriksa token dari berbagai titik pemantauan geografis di seluruh dunia untuk mencegah serangan DNS poisoning dan BGP hijacking. Jika situs bisnis menerapkan Web Application Firewall atau aturan Cloudflare yang memblokir trafik HTTP masuk dari negara tertentu atau user-agent non-browser, probe verifikasi CA akan menerima status HTTP 403 Forbidden atau terjebak perulangan pengalihan, sehingga pembaruan sertifikat gagal total.
Pastikan bahwa direktori /.well-known/acme-challenge/* secara eksplisit dikecualikan dari aturan firewall WAF, pembatas laju trafik, verifikasi bot, dan pengalihan paksa HTTPS. Jalur tantangan tersebut wajib merespons melalui protokol HTTP biasa pada port 80 secara bersih dan cepat.
Izin Berkas Berubah Setelah Pembaruan Server
Klien ACME biasanya berjalan di bawah pengguna sistem khusus atau root melalui penjadwal otomatis, sementara server web berjalan di bawah pengguna tanpa hak istimewa seperti www-data atau nginx. Jika administrator menyalin berkas sertifikat secara manual atau mengubah izin direktori di bawah /etc/letsencrypt/live/, daemon server web dapat kehilangan izin membaca private key baru saat rotasi berlangsung, yang menyebabkan pemuatan ulang server gagal secara hening sementara server terus menyajikan sertifikat lama di memori.
Gunakan selalu deploy hook bawaan dari klien ACME untuk mengatur penempatan berkas, dan pastikan daemon server web memiliki izin baca yang tepat melalui keanggotaan grup sistem alih-alih membuka izin berkas untuk semua pengguna.
Timer Penjadwal Pembaruan yang Mati Diam-Diam
Titik kegagalan paling berbahaya dalam sistem otomatis adalah kegagalan tanpa peringatan. Layanan systemd timer atau cron job berhenti bekerja akibat pembaruan sistem operasi, kerusakan berkas konfigurasi, atau kedaluwarsanya token akun, tetapi karena sertifikat aktif masih berlaku selama 30 hari lagi, tidak ada seorang pun di tim yang menyadarinya. Enam minggu kemudian, sertifikat habis dan situs langsung tumbang.
Mengotomatisasi pembaruan hanyalah separuh pekerjaan; tim juga wajib mengotomatisasi pemantauan status sertifikat. Pemeriksaan eksternal berkala yang memindai situs langsung setiap hari dan memberi peringatan kepada tim jika ada sertifikat dengan masa aktif kurang dari 15 hari merupakan jaring pengaman yang tidak boleh dilewatkan.
🧭 Membangun rutinitas sertifikat yang tangguh hari ini
Peralihan menuju masa berlaku sertifikat 47 hari bukanlah wacana hipotetis untuk masa depan yang jauh; ini adalah regulasi aktif yang tahapannya sedang berjalan saat ini. Menunda peralihan hingga 2029 hanya akan mengundang krisis operasional yang tidak perlu. Bisnis kecil dan tim pengembang web dapat membangun ketahanan sertifikat yang kokoh dengan menjalankan rencana transisi empat minggu yang terstruktur.
Pertama, identifikasi setiap properti web, situs klien, dan endpoint API yang masih bergantung pada sertifikat manual. Gantikan seluruhnya dengan alur kerja yang kompatibel dengan protokol ACME. Jika penyedia hosting yang Anda gunakan saat ini tidak mendukung otomatisasi sertifikat Let's Encrypt, ZeroSSL, atau Google Trust Services melalui panel kontrol atau akses SSH, jadikan keterbatasan tersebut sebagai bahan pertimbangan tegas dalam evaluasi infrastruktur berikutnya.
Kedua, uji jalur pembaruan otomatis secara proaktif. Jangan menunggu hingga 30 hari untuk mengetahui apakah skrip pasca-pembaruan Anda sanggup memuat ulang Nginx dengan benar. Jalankan simulasi uji coba pembaruan melalui perkakas ACME lokal Anda untuk memverifikasi pemicu rotasi dan eksekusi hook sebelum siklus produksi dimulai.
Pastikan perintah tersebut selesai tanpa kesalahan, konteks server web diperbarui dengan mulus, dan berkas log mencatat proses tersebut dengan presisi.
Ketiga, lepaskan siklus hidup sertifikat dari tanggung jawab individu manusia. Notifikasi peringatan sertifikat harus diarahkan ke saluran pesan tim bersama atau sistem tiket operasional, bukan ke kotak masuk email pribadi pengembang tertentu. Dokumentasikan strategi validasi domain, cakupan token DNS API, dan detail penyedia ACME dalam buku panduan infrastruktur internal.
Arah baru menuju masa aktif 47 hari mencerminkan kematangan ekosistem web secara menyeluruh. Keamanan di internet modern tidak lagi ditentukan oleh kredensial statis yang tersimpan di hard disk selama bertahun-tahun; keamanan ditentukan oleh ketangkasan kriptografi yang dapat diverifikasi secara berkelanjutan. Dengan mengotomatisasi jalur sertifikat Anda hari ini, Anda menghapus sumber kesalahan manusia yang berulang, melindungi reputasi digital bisnis Anda, dan memastikan bahwa aplikasi web Anda selalu dapat diakses dengan aman oleh setiap pengunjung yang membuka URL Anda.
Sumber: CA/Browser Forum Ballot SC-081v3; Baseline Requirements CA/Browser Forum Bagian 4.2.1 dan 6.3.2; Let's Encrypt Certificate Lifetime Rationale and Plans; Scott Helme Top 1 Million Crypto Analysis (Juni 2026); IETF RFC 8555 (Automatic Certificate Management Environment); Kebijakan Program Root Chromium.


