🔑 Passkey mengubah keputusan produk, bukan sekadar layar masuk
Passkey sering terlihat seperti tombol baru di halaman login: pilihan kecil di samping email dan kata sandi. Cara pandang itu terlalu sempit. Bagi pemilik situs usaha kecil, passkey adalah keputusan tentang akun pelanggan, alur pemulihan, dukungan pelanggan, perangkat yang diizinkan, serta batas keamanan yang ingin diterapkan. Tombolnya memang muncul saat masuk. Konsekuensinya menyentuh seluruh pengalaman setelah pelanggan membuat akun.
FIDO Alliance mendefinisikan passkey sebagai kredensial autentikasi berbasis standar FIDO yang terikat pada akun pengguna di situs atau aplikasi. Kredensial ini dapat disimpan di ponsel, komputer, atau kunci keamanan perangkat keras. Saat masuk, pengguna menyetujui proses dengan metode yang sama seperti membuka perangkat, misalnya biometrik, PIN, atau pola. Situs tidak perlu meminta pengguna mengetik kata sandi setiap kali.
Passkey adalah pengganti kata sandi.
Bagi toko online kecil, studio jasa, layanan reservasi, atau portal pelanggan, pertanyaan utamanya bukan “apakah teknologi ini sedang ramai?” Pertanyaan yang lebih berguna ialah: akun mana yang layak dipermudah dengan passkey, bagaimana pelanggan tetap dapat kembali saat berganti perangkat, dan siapa yang menangani masalah ketika mereka tidak melihat opsi passkey.
Passkey tidak menghapus semua kebutuhan keamanan lain. Ia juga tidak otomatis cocok untuk setiap akun, setiap perangkat, atau setiap skenario usaha. Namun, ketika diterapkan dengan batas yang jelas, passkey dapat mengurangi ketergantungan pada rahasia yang harus diingat dan diketik pelanggan. Itu penting karena halaman login selama ini menjadi tempat pengguna menerima tautan palsu, memakai ulang kata sandi, atau menyerahkan kredensial pada situs yang tampak mirip.
Ringkasan keputusan sebelum mulai
- Perlakukan passkey sebagai pilihan desain akun dan layanan pelanggan, bukan proyek kosmetik pada formulir login.
- Mulailah dari satu kelompok akun atau satu alur yang risikonya dapat dipahami, lalu ukur apakah pengguna benar-benar dapat membuat, memakai, dan memulihkan aksesnya.
- Simpan metode masuk atau pemulihan yang jelas selama masa transisi. Jangan memaksa passkey tanpa prosedur untuk perangkat hilang, akun bersama, dan pengguna yang belum kompatibel.
- Pastikan domain, halaman bantuan, email transaksi, dan alur dukungan konsisten. Ketahanan terhadap phishing tidak menggantikan kebutuhan pengguna untuk mengenali komunikasi resmi bisnis Anda.
- Pisahkan keputusan autentikasi dari keputusan otorisasi. Berhasil masuk dengan passkey tidak berarti semua tindakan sensitif boleh dilakukan tanpa pemeriksaan tambahan.
📍 Mulai dari peta akun, bukan dari daftar fitur
Usaha kecil biasanya memiliki campuran akun yang berbeda, walau situsnya terlihat sederhana. Ada pelanggan yang hanya melihat katalog. Ada pelanggan yang menyimpan alamat dan riwayat pesanan. Ada staf yang mengubah stok, mengakses data pesanan, atau menjawab pesan pelanggan. Ada pula akun pemilik yang mengatur pembayaran, domain, dan integrasi. Menawarkan satu pengalaman masuk yang sama untuk semuanya sering kali tidak memadai.
Buat peta akun dengan bahasa operasional. Catat siapa pemakainya, data apa yang dapat dilihat, tindakan apa yang dapat dilakukan, dan akibat jika akun diambil alih. Peta ini tidak perlu berupa dokumen teknis panjang. Satu tabel internal sudah cukup jika membantu tim mengambil keputusan yang konsisten.
Misalnya, akun pelanggan pada situs layanan kecantikan mungkin menyimpan jadwal, nama, dan nomor kontak. Akun admin mungkin dapat memindahkan jadwal, melihat daftar pelanggan, dan mengganti rekening penerima pembayaran. Keduanya sama-sama membutuhkan login, tetapi tingkat pengamanannya tidak harus identik. Pelanggan membutuhkan proses yang ringan dan mudah dipulihkan. Admin membutuhkan perlindungan lebih ketat, jejak tindakan, serta aturan perangkat yang lebih disiplin.
Peta akun juga membuat tim berhenti menyamakan “akun” dengan “email”. Satu alamat email dapat dipakai oleh pemilik usaha untuk beberapa layanan. Sebaliknya, sebuah bisnis dapat memiliki akun yang benar-benar digunakan bersama oleh dua orang. Passkey pada dasarnya terkait dengan akun situs atau aplikasi dan disetujui lewat perangkat pengguna. Karena itu, penggunaan bersama perlu dibicarakan secara terang, bukan disembunyikan di balik kebiasaan berbagi kata sandi.
Tentukan pula titik masuk yang ada sekarang. Apakah pelanggan login dari halaman checkout, dari aplikasi, dari tautan email, atau dari area anggota? Apakah staf masuk melalui sistem kasir, panel web, dan perangkat gudang? Semakin banyak titik masuk, semakin penting untuk memakai bahasa dan desain yang sama. Pengguna harus tahu kapan situs meminta autentikasi, mengapa diminta, dan apa pilihan yang tersedia bila passkey tidak muncul.
Jangan membuat keputusan berdasarkan asumsi bahwa semua pelanggan memakai perangkat terbaru. Google mencantumkan persyaratan perangkat dan peramban tertentu untuk penggunaan passkey pada akun Google, termasuk perangkat dengan penguncian layar. Apple juga menjelaskan bahwa opsi passkey hanya muncul pada situs atau aplikasi yang mendukungnya. Fakta sederhana ini mengingatkan bahwa kesiapan pengguna tidak seragam. Situs Anda perlu memberi jalan bagi orang yang belum dapat atau belum ingin memakai passkey.
Dalam peta akun, beri label pada tindakan berisiko tinggi. Contohnya perubahan email akun, perubahan nomor telepon pemulihan, perubahan alamat pengiriman terakhir, penggantian rekening pencairan, ekspor data pelanggan, atau penambahan pengguna admin. Daftar tersebut menjadi dasar untuk menentukan kapan passkey cukup sebagai cara masuk dan kapan sistem harus meminta verifikasi tambahan.
Usaha kecil juga perlu membedakan risiko teknis dan risiko layanan. Risiko teknis mencakup pembajakan akun atau perubahan data tanpa izin. Risiko layanan mencakup pelanggan sah yang kehilangan akses dan tidak mendapat bantuan tepat waktu. Sistem yang hanya mengejar keamanan tanpa memikirkan pemulihan dapat memindahkan masalah dari pencurian akun ke antrean dukungan. Peta akun membantu menyeimbangkan keduanya sejak awal.
🧭 Pilih momen adopsi yang memberi nilai nyata
Passkey paling mudah diterima ketika muncul pada saat pengguna memahami manfaatnya. Setelah pelanggan berhasil masuk dengan metode lama, misalnya, situs dapat menawarkan pembuatan passkey sebagai pilihan yang jelas: gunakan perangkat ini agar masuk berikutnya tidak perlu mengetik kata sandi. Hindari memunculkannya mendadak ketika pengguna sedang terburu-buru membayar atau menyelesaikan reservasi.
Mulailah dengan satu keputusan yang spesifik. Anda bisa menawarkan passkey kepada pelanggan yang sudah memiliki akun dan baru saja menyelesaikan login biasa. Anda bisa mengujinya lebih dahulu pada akun staf yang memakai perangkat kerja pribadi dan telah memiliki prosedur pemulihan. Anda juga dapat memilih satu area anggota dengan frekuensi login tinggi. Pilihan awal sebaiknya ditentukan oleh kemampuan tim mendukungnya, bukan oleh keinginan memasang fitur di seluruh situs sekaligus.
FIDO menyatakan passkey memakai kriptografi kunci publik dan dirancang agar tahan terhadap phishing. Dalam praktik situs, ini berarti mekanisme passkey memeriksa keterikatan kredensial dengan layanan yang tepat, alih-alih meminta pengguna menyerahkan rahasia yang dapat diketik ulang pada halaman tiruan. Keunggulan tersebut tidak memberi izin untuk mengabaikan desain halaman. Nama bisnis, domain, dan instruksi tetap harus mudah dikenali pelanggan.
Keputusan website yang baik menjawab tiga hal sebelum pengguna melihat tombol: akun apa yang dibantu, perangkat apa yang diharapkan dipakai, dan apa jalur aman ketika pilihan itu tidak tersedia.
Pertimbangkan bahasa ajakan yang jujur. Jangan menjanjikan bahwa passkey akan bekerja di setiap perangkat atau bahwa pengguna tidak akan pernah memerlukan cara lain. Jelaskan manfaat langsungnya, lalu beri pilihan untuk melewati penawaran. Contoh yang lebih bertanggung jawab: “Simpan passkey di perangkat ini untuk masuk lebih cepat pada kunjungan berikutnya. Anda tetap dapat memilih cara masuk lain bila diperlukan.”
Setelah passkey dibuat, tunjukkan status yang dapat diperiksa pengguna. Di halaman keamanan akun, tampilkan bahwa passkey tersedia, kapan dibuat bila sistem Anda mencatatnya secara akurat, dan bagaimana menghapusnya. Apple menjelaskan bahwa pengguna dapat memiliki passkey dan kata sandi untuk situs atau aplikasi yang sama. Prinsip yang dapat diambil untuk desain produk adalah bahwa masa transisi tidak harus memaksa penggantian total dalam satu klik. Pengguna perlu memahami kredensial apa yang masih aktif pada akunnya.
Jangan menyamakan pengaktifan passkey dengan keberhasilan adopsi. Yang perlu diamati ialah apakah pengguna dapat menyelesaikan pembuatan, berhasil masuk kembali, dan menemukan bantuan saat mereka menemui hambatan. Catat titik gagal yang konkret: tombol tidak muncul, peramban tidak mendukung, perangkat tidak memiliki penguncian layar, pengguna salah memilih akun, atau pelanggan tidak memahami permintaan konfirmasi di perangkatnya.
Jika bisnis Anda menggunakan layanan pihak ketiga untuk autentikasi, periksa kemampuan yang benar-benar tersedia. Tanyakan apakah penyedia mendukung pendaftaran passkey, login lintas perangkat, pengelolaan kredensial, penghapusan, log audit, dan mekanisme pemulihan. Jangan mengiklankan fungsi yang belum diuji di konfigurasi Anda sendiri. Integrasi yang memakai istilah “passwordless” belum tentu memberi pengalaman passkey yang lengkap untuk semua jenis pengguna.
🧱 Rancang fondasi akun sebelum membuka akses luas
Passkey bergantung pada model akun yang rapi. Jika satu pengguna dapat membuat banyak akun tanpa batas, jika email dapat berubah tanpa verifikasi, atau jika staf dapat mengakses akun pelanggan melalui jalan pintas, passkey tidak akan menyelesaikan akar masalah. Ia memperkuat satu bagian dari rantai, sedangkan bagian lain masih perlu dirancang dengan benar.
Mulailah dari identitas akun. Tentukan pengenal utama yang digunakan pelanggan, misalnya email atau nomor telepon, dan bagaimana perubahan pengenal itu disetujui. Perubahan tersebut biasanya sensitif karena dapat membuka jalan untuk mengambil alih pemulihan akun. Minta pengguna mengonfirmasi perubahan lewat metode yang sesuai dengan tingkat risikonya, lalu beri pemberitahuan ke kontak lama bila aman dan relevan untuk sistem Anda.
Pisahkan pendaftaran passkey dari pengelolaan profil. Pengguna sebaiknya masuk lebih dahulu dengan metode yang sah, kemudian memilih untuk menambahkan passkey dari halaman keamanan atau dari ajakan yang jelas setelah login. Jangan menerima permintaan pendaftaran passkey hanya karena seseorang mengetahui alamat email pelanggan. Sistem harus dapat membedakan proses membuat akun, menautkan kredensial baru, dan mencoba masuk.
Sediakan halaman pengelolaan yang tidak membingungkan. Pengguna perlu dapat melihat bahwa ada passkey pada akun, menambahkan passkey lain bila kebijakan Anda mengizinkan, dan menghapus passkey yang tidak lagi digunakan. Hindari label teknis yang tidak membantu. Lebih baik gunakan keterangan seperti “Passkey di perangkat Anda” dibanding memaksa pengguna memahami istilah protokol. Namun, jangan pula memberi nama perangkat yang tidak dapat Anda pastikan akurasinya.
Pikirkan akun yang digunakan bersama sejak awal. Jika dua staf memakai satu akun kasir, cara yang lebih aman biasanya adalah memberi masing-masing akun sendiri dengan peran yang terbatas, bukan membagikan satu kata sandi atau satu perangkat. Passkey dapat memperjelas kepemilikan akses karena setiap orang menggunakan perangkat dan verifikasi perangkatnya sendiri. Tetapi hasil itu hanya tercapai bila aplikasi memang mendukung akun individual dan kontrol peran.
Untuk pelanggan, jangan mengasumsikan bahwa satu orang hanya memiliki satu perangkat. Passkey dapat disimpan dan disinkronkan sesuai ekosistem yang digunakan pengguna, dan dalam beberapa keadaan pengguna dapat memakai perangkat terdekat untuk menyetujui login pada perangkat lain. Apple mendokumentasikan alur penggunaan iPhone untuk masuk pada perangkat lain melalui kode QR. Rancang instruksi Anda agar menjelaskan apa yang terlihat di layar, tanpa meminta pelanggan mengirim foto kode QR atau PIN kepada staf.
Prosedur pemulihan adalah fondasi yang sering terlupakan. Tentukan bukti apa yang Anda terima ketika pengguna kehilangan seluruh perangkatnya, dan siapa yang berhak memutuskan pemulihan. Untuk akun pelanggan biasa, pemulihan dapat melibatkan akses ke email terdaftar atau proses lain yang proporsional. Untuk akun admin, gunakan prosedur yang lebih ketat dan tidak bergantung pada satu orang atau satu kotak masuk. Dokumentasikan keputusan itu secara internal.
Pemulihan harus cukup aman tanpa menjadi sumber kebocoran baru. Hindari meminta pelanggan mengirim foto identitas melalui kanal yang tidak dirancang untuk penanganan data sensitif, kecuali bisnis Anda memang memiliki dasar, kebijakan, dan proses yang memadai untuk itu. Jangan menjadikan chat informal sebagai satu-satunya jalur untuk mengubah email pemulihan atau menonaktifkan perlindungan akun.
Buat juga aturan untuk penghentian akses. Ketika staf keluar, perangkat kerja hilang, atau hubungan dengan vendor berakhir, siapa yang meninjau akun aktif? Passkey memudahkan login tanpa kata sandi, tetapi organisasi tetap harus mencabut hak akses secara tertib. Inventaris akun admin, peran, dan perangkat pemulihan lebih bernilai daripada janji bahwa satu teknologi akan mengamankan semuanya.
🧪 Uji alur nyata, termasuk saat semuanya tidak berjalan mulus
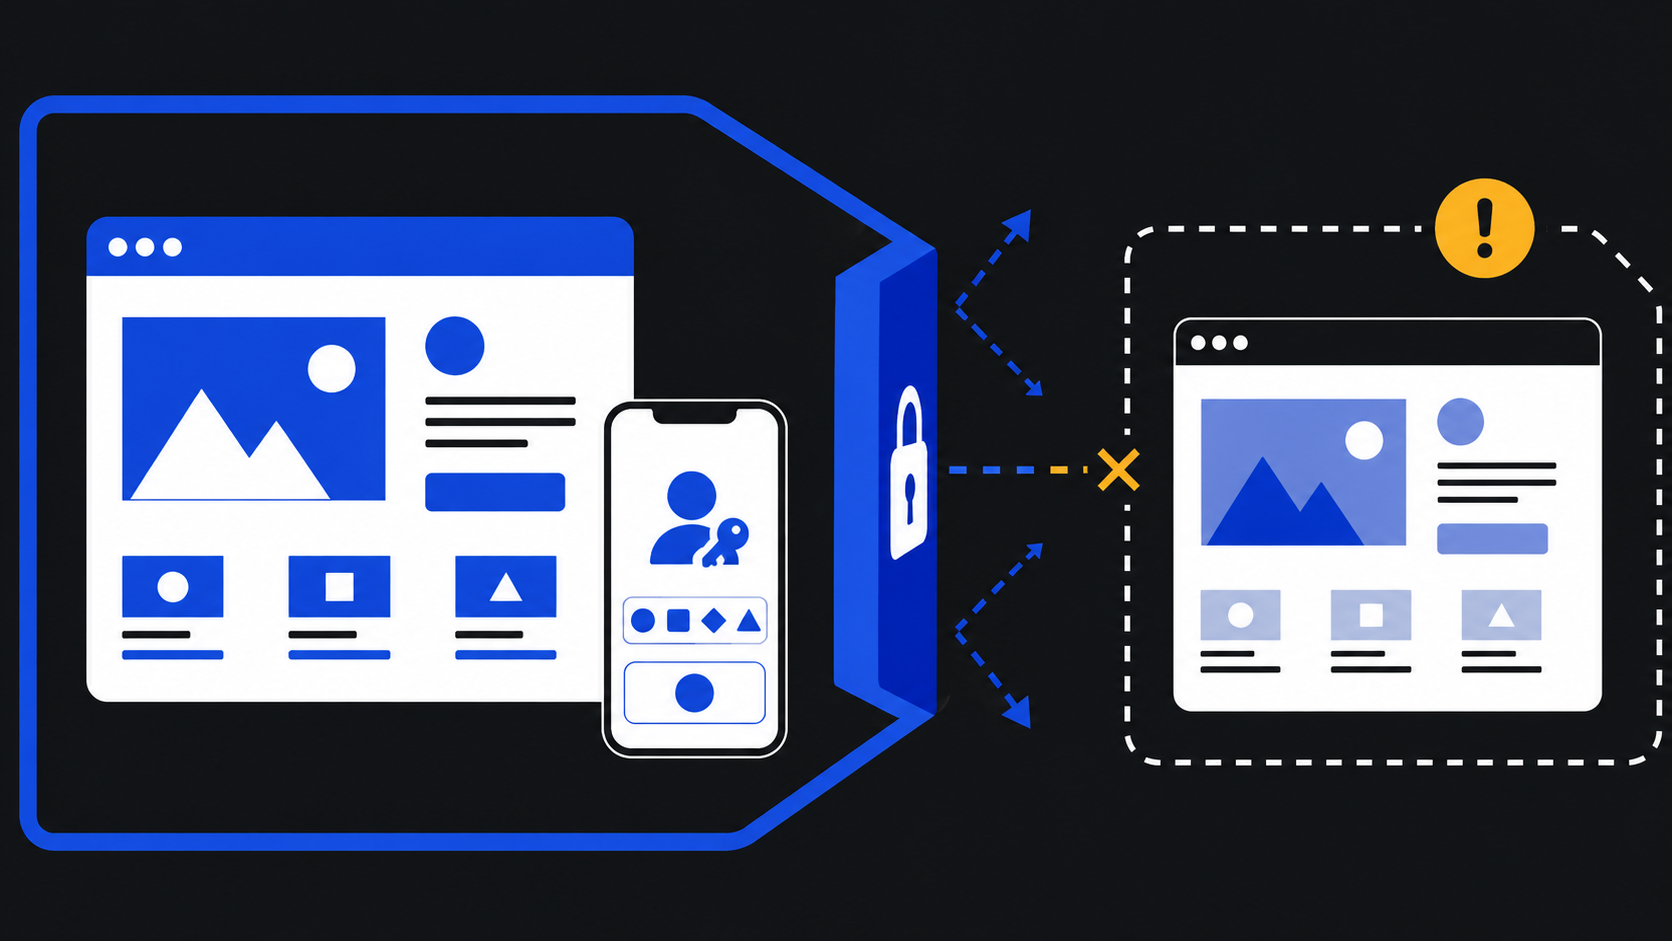
Pengujian passkey bukan hanya memastikan tombol dapat diklik. Uji dari sudut pandang pengguna yang tidak tahu istilah teknis, memakai perangkat lama, memblokir pop-up, masuk dari komputer kantor, atau baru mengganti ponsel. Tujuannya adalah menemukan titik yang membuat pelanggan berhenti atau memanggil dukungan.
Susun skenario pengujian berdasarkan alur penting. Pertama, akun baru membuat passkey setelah pendaftaran. Kedua, pelanggan lama menambahkan passkey setelah masuk dengan cara lama. Ketiga, pengguna masuk kembali dari perangkat yang sama. Keempat, pengguna mencoba masuk dari perangkat lain. Kelima, pengguna memilih “cara lain” karena passkey tidak tersedia. Keenam, pengguna menghapus passkey dan memastikan akses lain masih sesuai kebijakan. Ketujuh, pengguna menjalani pemulihan setelah kehilangan perangkat.
Uji pada kombinasi perangkat dan peramban yang memang dipakai pelanggan dan staf Anda. Dokumentasi Google menyebut dukungan passkey bergantung pada versi sistem operasi dan peramban, serta penguncian layar perangkat. Jangan menganggap hasil di laptop tim pengembang akan sama dengan hasil di ponsel pelanggan. Catat perangkat, sistem operasi, peramban, jenis akun, dan hasil setiap skenario agar masalah dapat diulang dan diperbaiki.
Periksa juga alur lintas perangkat. Dalam kondisi tertentu, pengguna dapat menyetujui login di komputer dengan passkey yang tersimpan di ponsel. Apple menjelaskan penggunaan kode QR untuk memulai proses tersebut pada perangkat lain. Pengujian harus memastikan halaman Anda menjelaskan proses dengan benar, tidak membuat pengguna mengira kode itu harus dikirim ke staf, dan tidak menyimpan informasi sensitif dalam tangkapan layar bantuan.
Uji pesan gagal dengan ketat. Pesan seperti “Terjadi kesalahan” tidak membantu pengguna maupun tim Anda. Bedakan secara aman antara passkey tidak tersedia, pengguna membatalkan verifikasi perangkat, perangkat tidak memenuhi syarat, dan sesi sudah kedaluwarsa. Pesan tidak perlu membocorkan detail akun. Namun, ia perlu menawarkan tindakan yang dapat dilakukan, seperti mencoba metode masuk lain, memperbarui peramban, atau membuka halaman bantuan resmi.
Jangan hanya menguji jalur sukses. Coba koneksi yang terputus di tengah proses, tab yang ditutup, pengguna yang menekan batal, dua tab login sekaligus, dan akun yang memiliki beberapa metode masuk. Coba pula tindakan sensitif setelah login. Jika perubahan email atau pencairan dana membutuhkan pemeriksaan tambahan, pastikan aturan itu benar-benar diterapkan saat login dilakukan dengan passkey.
Libatkan staf dukungan dalam pengujian. Minta mereka menjalankan skrip bantuan yang akan dipakai saat pelanggan menghubungi bisnis. Mereka harus bisa membedakan antara masalah situs, masalah perangkat, dan permintaan yang sebenarnya berisiko. Staf tidak boleh meminta pelanggan menyebutkan kode verifikasi, PIN perangkat, atau data biometrik. Tidak ada alasan operasional yang sah untuk meminta data tersebut.
Tetapkan kriteria berhenti sebelum peluncuran. Jika pemulihan belum jelas, log audit tidak tersedia untuk akun admin, atau jalur fallback memaksa pelanggan membagikan informasi rahasia ke chat, jangan perluas peluncuran. Menunda perluasan lebih baik daripada membangun kebiasaan dukungan yang sulit dibalikkan.
🛡️ Tetapkan batas keamanan yang tetap berlaku setelah login
Passkey membantu mengurangi risiko phishing karena pengguna tidak mengetik kata sandi yang dapat dicuri oleh situs tiruan. Namun, bisnis tetap perlu menjaga pelanggan dari komunikasi palsu, rekayasa sosial, dan perubahan akun berisiko. CISA mengingatkan tentang pesan mendesak yang meminta pengguna login lewat tautan, serta menyarankan pengguna mengetik alamat situs pengecer langsung alih-alih mengklik tautan dalam email.
Jadikan pelajaran itu bagian dari desain layanan Anda. Email resmi harus memakai domain yang konsisten. Halaman bantuan harus menjelaskan bahwa bisnis tidak meminta kata sandi, PIN perangkat, atau kode verifikasi melalui chat. Jika Anda mengirim tautan masuk, jelaskan cara pelanggan memeriksa domain tujuan. Bila tidak perlu mengirim tautan, jangan menggunakannya hanya demi kenyamanan jangka pendek.
Batasi apa yang dapat dilakukan oleh sesi login. Passkey membuktikan pengguna dapat mengakses perangkat dan membuka kuncinya sesuai metode yang didukung. Itu bukan alasan untuk membiarkan sesi berlaku tanpa batas atau mengizinkan seluruh perubahan bernilai tinggi langsung setelah autentikasi. Untuk tindakan tertentu, minta konfirmasi ulang, tampilkan ringkasan perubahan, atau gunakan verifikasi tambahan sesuai kebijakan risiko bisnis Anda.
NIST SP 800-63B membahas autentikasi digital dan menempatkan ketahanan terhadap phishing sebagai karakteristik penting bagi autentikator. Bagi usaha kecil, terjemahan praktisnya bukan kewajiban mengejar jargon standar. Fokusnya adalah memastikan rahasia tidak mudah dikumpulkan dari pengguna, autentikasi kuat dipakai untuk akses penting, dan proses pemulihan tidak lebih lemah daripada proses masuk itu sendiri.
Lindungi panel admin dengan aturan yang lebih ketat daripada akun pelanggan. Gunakan akun personal, hak akses minimum, dan peninjauan akses berkala. Jangan mengandalkan satu akun “super admin” yang dipakai bersama. Bila sistem Anda mendukungnya, aktifkan catatan aktivitas untuk perubahan penting dan tinjau siapa yang dapat menambah atau menghapus metode autentikasi.
Keamanan juga bergantung pada pengelolaan perangkat. Staf perlu memakai penguncian layar, memperbarui sistem dan peramban, serta segera melaporkan perangkat hilang. Google menekankan bahwa data biometrik untuk membuka perangkat tetap berada di perangkat dan tidak dibagikan kepada Google. Ini berguna untuk menjelaskan bahwa situs tidak menerima sidik jari atau wajah pengguna. Situs hanya menerima hasil autentikasi yang diperlukan untuk proses masuk.
Jangan menyimpan atau meminta data yang tidak Anda perlukan. Dukungan pelanggan tidak membutuhkan foto Face ID, rekaman sidik jari, PIN, atau tangkapan layar yang memperlihatkan informasi pribadi berlebihan. Semakin sedikit data sensitif yang berpindah ke kanal layanan, semakin kecil pula risiko penanganan yang keliru.
Terakhir, siapkan respons insiden. Tentukan cara pengguna melaporkan email atau halaman palsu yang mengatasnamakan bisnis Anda. Tentukan siapa yang memeriksa laporan, bagaimana pemberitahuan dibuat, dan kapan metode masuk tertentu harus ditinjau. Passkey mengurangi satu kelas serangan, tetapi layanan yang matang tetap siap menghadapi penipuan di luar mekanisme login.
👥 Luncurkan melalui tim, bantuan, dan komunikasi yang konsisten
Peluncuran passkey dapat gagal bukan karena protokolnya, melainkan karena pelanggan menerima jawaban berbeda dari situs, email, dan tim dukungan. Satu staf berkata passkey wajib, staf lain menyuruh pelanggan mengirim kode, sedangkan halaman bantuan masih menyebut kata sandi sebagai satu-satunya opsi. Ketidakkonsistenan seperti ini menciptakan kebingungan dan membuka ruang bagi penipu untuk meniru instruksi yang terdengar masuk akal.
Mulailah dengan materi internal singkat. Jelaskan apa itu passkey, kapan pelanggan melihatnya, metode lain apa yang masih tersedia, dan data apa yang tidak boleh diminta. Sertakan contoh pertanyaan pelanggan: “Saya ganti ponsel”, “Passkey tidak muncul”, “Saya memakai komputer lain”, dan “Saya ingin menghapus perangkat lama.” Jawaban harus mengarahkan pengguna ke halaman atau prosedur resmi, bukan ke improvisasi di chat.
Beri staf jalur eskalasi yang jelas. Permintaan untuk mengganti email akun, menghapus passkey, atau memulihkan akses admin tidak boleh diselesaikan oleh siapa pun yang kebetulan sedang bertugas. Tentukan peran yang berwenang, bukti yang diperlukan, dan catatan yang harus dibuat. Untuk bisnis dengan tim sangat kecil, setidaknya pastikan keputusan sensitif tidak bergantung pada pesan singkat dari satu nomor yang belum diverifikasi.
Komunikasi untuk pelanggan sebaiknya menjelaskan perubahan secara sederhana. Beritahu bahwa passkey adalah opsi masuk pada situs atau aplikasi yang mendukungnya, memakai penguncian perangkat seperti sidik jari, pemindaian wajah, atau PIN, dan tidak meminta pelanggan membagikan biometrik kepada bisnis. Jelaskan pula bahwa pelanggan dapat memilih cara lain jika opsi tersebut belum tersedia pada perangkatnya.
Hindari kampanye yang menakut-nakuti. Pesan seperti “aktifkan sekarang atau akun Anda berbahaya” menyerupai pola mendesak yang justru perlu diwaspadai pelanggan. Gunakan pemberitahuan yang dapat diverifikasi di dalam akun, halaman bantuan pada domain resmi, dan email yang konsisten. Jika perlu mengirim email, jangan mendorong pengguna memasukkan kredensial setelah mengeklik tautan yang mencurigakan.
Buat pusat bantuan yang menjawab keterbatasan sebenarnya. Jelaskan bahwa dukungan passkey bergantung pada situs atau aplikasi, perangkat, serta peramban. Google menyebut beberapa mode dan lingkungan dapat membatasi pembuatan atau penggunaan passkey. Apple juga menyatakan bila opsi passkey tidak terlihat, situs atau aplikasi mungkin belum mendukungnya. Bahasa seperti ini lebih berguna daripada memberi kesan bahwa kesalahan selalu ada pada pengguna.
Peluncuran bertahap memberi tim kesempatan memperbaiki materi dan proses. Pilih kelompok kecil yang dapat dijangkau, amati jenis pertanyaan yang masuk, dan perbarui bantuan berdasarkan masalah yang berulang. Jangan menjadikan pelanggan sebagai penguji tanpa jalan keluar. Selalu sediakan cara masuk atau bantuan alternatif yang telah diuji.
⚖️ Terima batas passkey dan buat keputusan yang proporsional
Passkey bukan obat untuk setiap masalah identitas. Ia tidak mencegah pengguna tertipu untuk memberikan informasi lain. Ia tidak memperbaiki otorisasi yang terlalu longgar. Ia tidak menjamin pelanggan memiliki perangkat yang kompatibel atau memahami proses lintas perangkat. Ia juga tidak menggantikan kebutuhan untuk mengamankan email, perangkat, dan kanal pemulihan akun.
Karena itu, keputusan yang proporsional lebih berguna daripada kebijakan absolut. Untuk akun pelanggan dengan risiko rendah, passkey dapat menjadi pilihan tambahan yang memudahkan login. Untuk akun staf dengan akses pesanan dan data pelanggan, passkey dapat diprioritaskan bersama akun individual dan hak akses terbatas. Untuk akun yang memegang pembayaran atau perubahan administratif besar, tambahkan pemeriksaan tindakan sensitif dan prosedur pemulihan yang lebih kuat.
Perhatikan persoalan perangkat hilang. Apple menjelaskan bahwa passkey dapat tersimpan secara terenkripsi di iCloud Keychain dan bekerja di perangkat yang masuk ke Apple Account yang sama. FIDO juga menjelaskan adanya passkey yang terikat perangkat dan penggunaan kunci keamanan FIDO pada skenario tertentu. Namun, arsitektur dan kebijakan layanan Anda sendiri menentukan apa yang dapat dipulihkan, dihapus, atau didaftarkan ulang. Jangan membuat janji umum tentang sinkronisasi atau pemulihan tanpa memahami implementasi penyedia yang Anda gunakan.
Akun bersama juga menuntut keputusan manusia, bukan sekadar konfigurasi. Bila vendor atau staf membutuhkan akses, pilih antara akun personal dengan peran tertentu, akses sementara, atau prosedur persetujuan. Jangan menyelesaikan kebutuhan kolaborasi dengan membagi satu kredensial. Kebiasaan itu membuat jejak tindakan kabur dan menyulitkan pencabutan akses ketika hubungan kerja berubah.
Nilai juga beban operasional. Passkey dapat mengurangi kebutuhan pengguna mengingat kata sandi, tetapi masa transisi memerlukan artikel bantuan, pelatihan staf, pengujian perangkat, dan penanganan pemulihan. Usaha kecil tidak perlu membangun sistem rumit hanya agar terlihat modern. Pilih implementasi yang dapat dijelaskan tim Anda dengan jujur dan dijalankan secara konsisten.
Jangan mengukur keputusan hanya dari jumlah passkey yang terdaftar. Angka itu tidak menjawab apakah login berhasil, apakah pelanggan tetap dapat memulihkan akun, atau apakah tim dapat menangani masalah dengan aman. Ukur kualitas melalui kejadian konkret: keberhasilan pembuatan, keberhasilan login ulang, penggunaan jalur alternatif, permintaan bantuan, dan insiden terkait perubahan akses. Hindari menarik kesimpulan dari volume kecil atau data yang tidak lengkap.
✅ Tutup dengan keputusan website yang dapat dijalankan
Passkey layak diperlakukan sebagai keputusan website karena ia menentukan bentuk hubungan antara akun, perangkat, pemulihan, dan layanan pelanggan. Memasang tombol tanpa peta akun akan menghasilkan kebingungan. Memaksa semua pengguna pindah tanpa fallback akan menghasilkan masalah akses. Mengandalkan passkey sambil membiarkan perubahan akun sensitif tanpa pemeriksaan akan menyisakan celah yang sama pentingnya.
Keputusan yang tegas untuk usaha kecil adalah ini: tawarkan passkey secara bertahap pada alur yang sudah dipahami, mulai dari kelompok akun yang dapat didukung tim Anda. Simpan jalur alternatif yang aman. Perketat akun admin lebih dahulu. Uji perangkat dan skenario pemulihan nyata sebelum memperluas jangkauan. Selaraskan halaman login, email, pusat bantuan, dan jawaban staf agar pelanggan tidak perlu menebak mana instruksi resmi.
Buat daftar tindakan yang dapat diselesaikan dalam siklus kerja berikutnya:
- Petakan jenis akun, tindakan sensitif, dan pemilik keputusan pemulihan.
- Pilih satu alur awal untuk passkey dan tulis kriteria keberhasilan serta kriteria berhenti.
- Uji pembuatan, login ulang, perangkat lain, pembatalan, penghapusan, dan pemulihan akun.
- Perbarui panduan pelanggan dan skrip dukungan dengan larangan tegas untuk meminta PIN, kode verifikasi, atau data biometrik.
- Tinjau akses admin, akun bersama, dan hak pengguna sebelum peluncuran diperluas.
Jika lima hal itu belum siap, jangan menganggap proyeknya gagal. Artinya bisnis Anda baru menemukan pekerjaan yang memang menentukan keamanan dan pengalaman pelanggan. Jika lima hal itu sudah siap, passkey tidak lagi sekadar fitur login. Ia menjadi bagian dari keputusan website yang lebih disiplin: siapa yang boleh masuk, bagaimana mereka membuktikan akses, dan bagaimana bisnis membantu mereka kembali tanpa membuka pintu untuk pihak yang salah.
Sumber: FIDO Alliance, laman Passkeys; Google Account Help, panduan masuk dengan passkey; Apple Support, panduan passkey di iPhone; Microsoft Support, panduan passkey untuk aplikasi dan website; CISA, panduan mengenali dan melaporkan phishing; NIST SP 800-63B, pedoman identitas digital.


